

Descripción
Security Suite byAkyras — Detecte los riesgos. Controle los accesos. Mantenga su capacidad de actuar.
¿Conserva todavía el acceso un empleado que ya dejó la empresa? ¿Acaba un proveedor de cambiar sus datos bancarios? ¿Es lo bastante reciente su última copia de seguridad? ¿Quién puede exportar sus datos o concederse permisos sensibles?
Estas preguntas afectan a su empresa cada día. Security Suite byAkyras reúne en Dolibarr las herramientas para responderlas: autenticación robusta, control de acceso, protección de los procesos empresariales, supervisión de la instancia, alertas y seguimiento de incidentes.
Un centro de seguridad integrado en su ERP, con los problemas que debe corregir y las acciones para recuperar el control. La autenticación de dos factores está incluida; la suite también cubre lo que ocurre después de iniciar sesión.
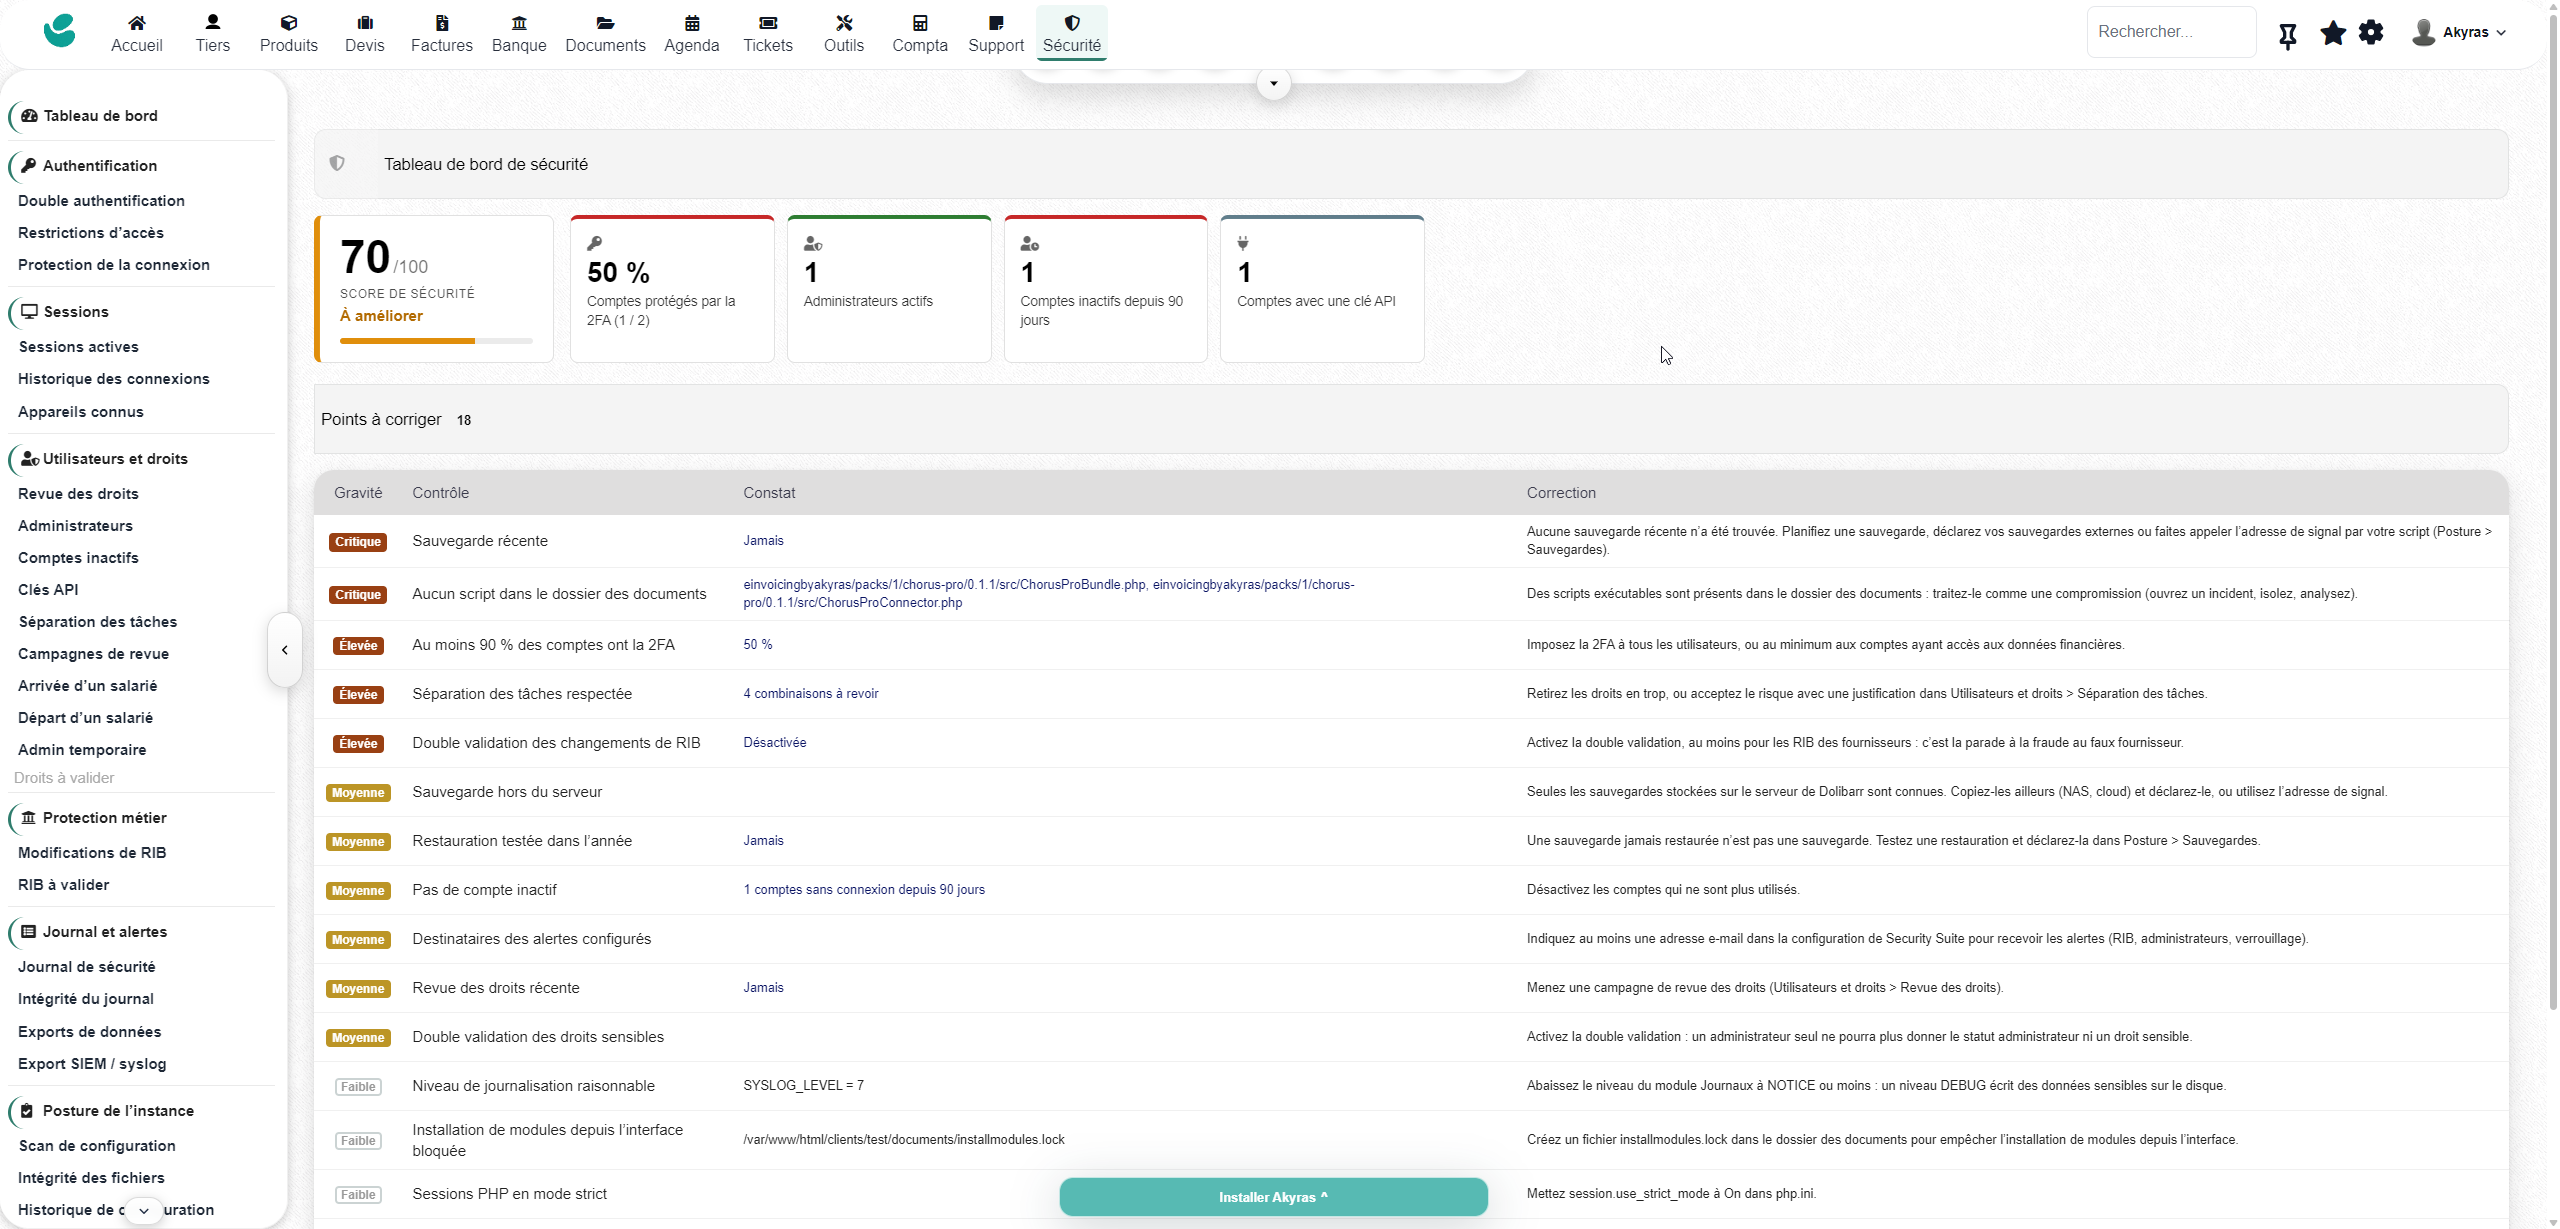
Su panel de control no solo muestra una puntuación. Le ayuda a decidir qué corregir.
Consulte el porcentaje de cuentas protegidas con 2FA, los administradores activos, las cuentas inactivas y las cuentas que disponen de una clave API. Una puntuación orientativa sobre 100 resume las comprobaciones de la suite.
Los problemas que debe corregir se clasifican por gravedad, con el resultado de la comprobación y una recomendación de corrección : ausencia de copias de seguridad, cuentas insuficientemente protegidas, permisos de riesgo, aprobaciones desactivadas o configuraciones que deben reforzarse. Dispone de una lista de acciones concretas, directamente en Dolibarr.
1. Una autenticación moderna, adaptada a sus equipos
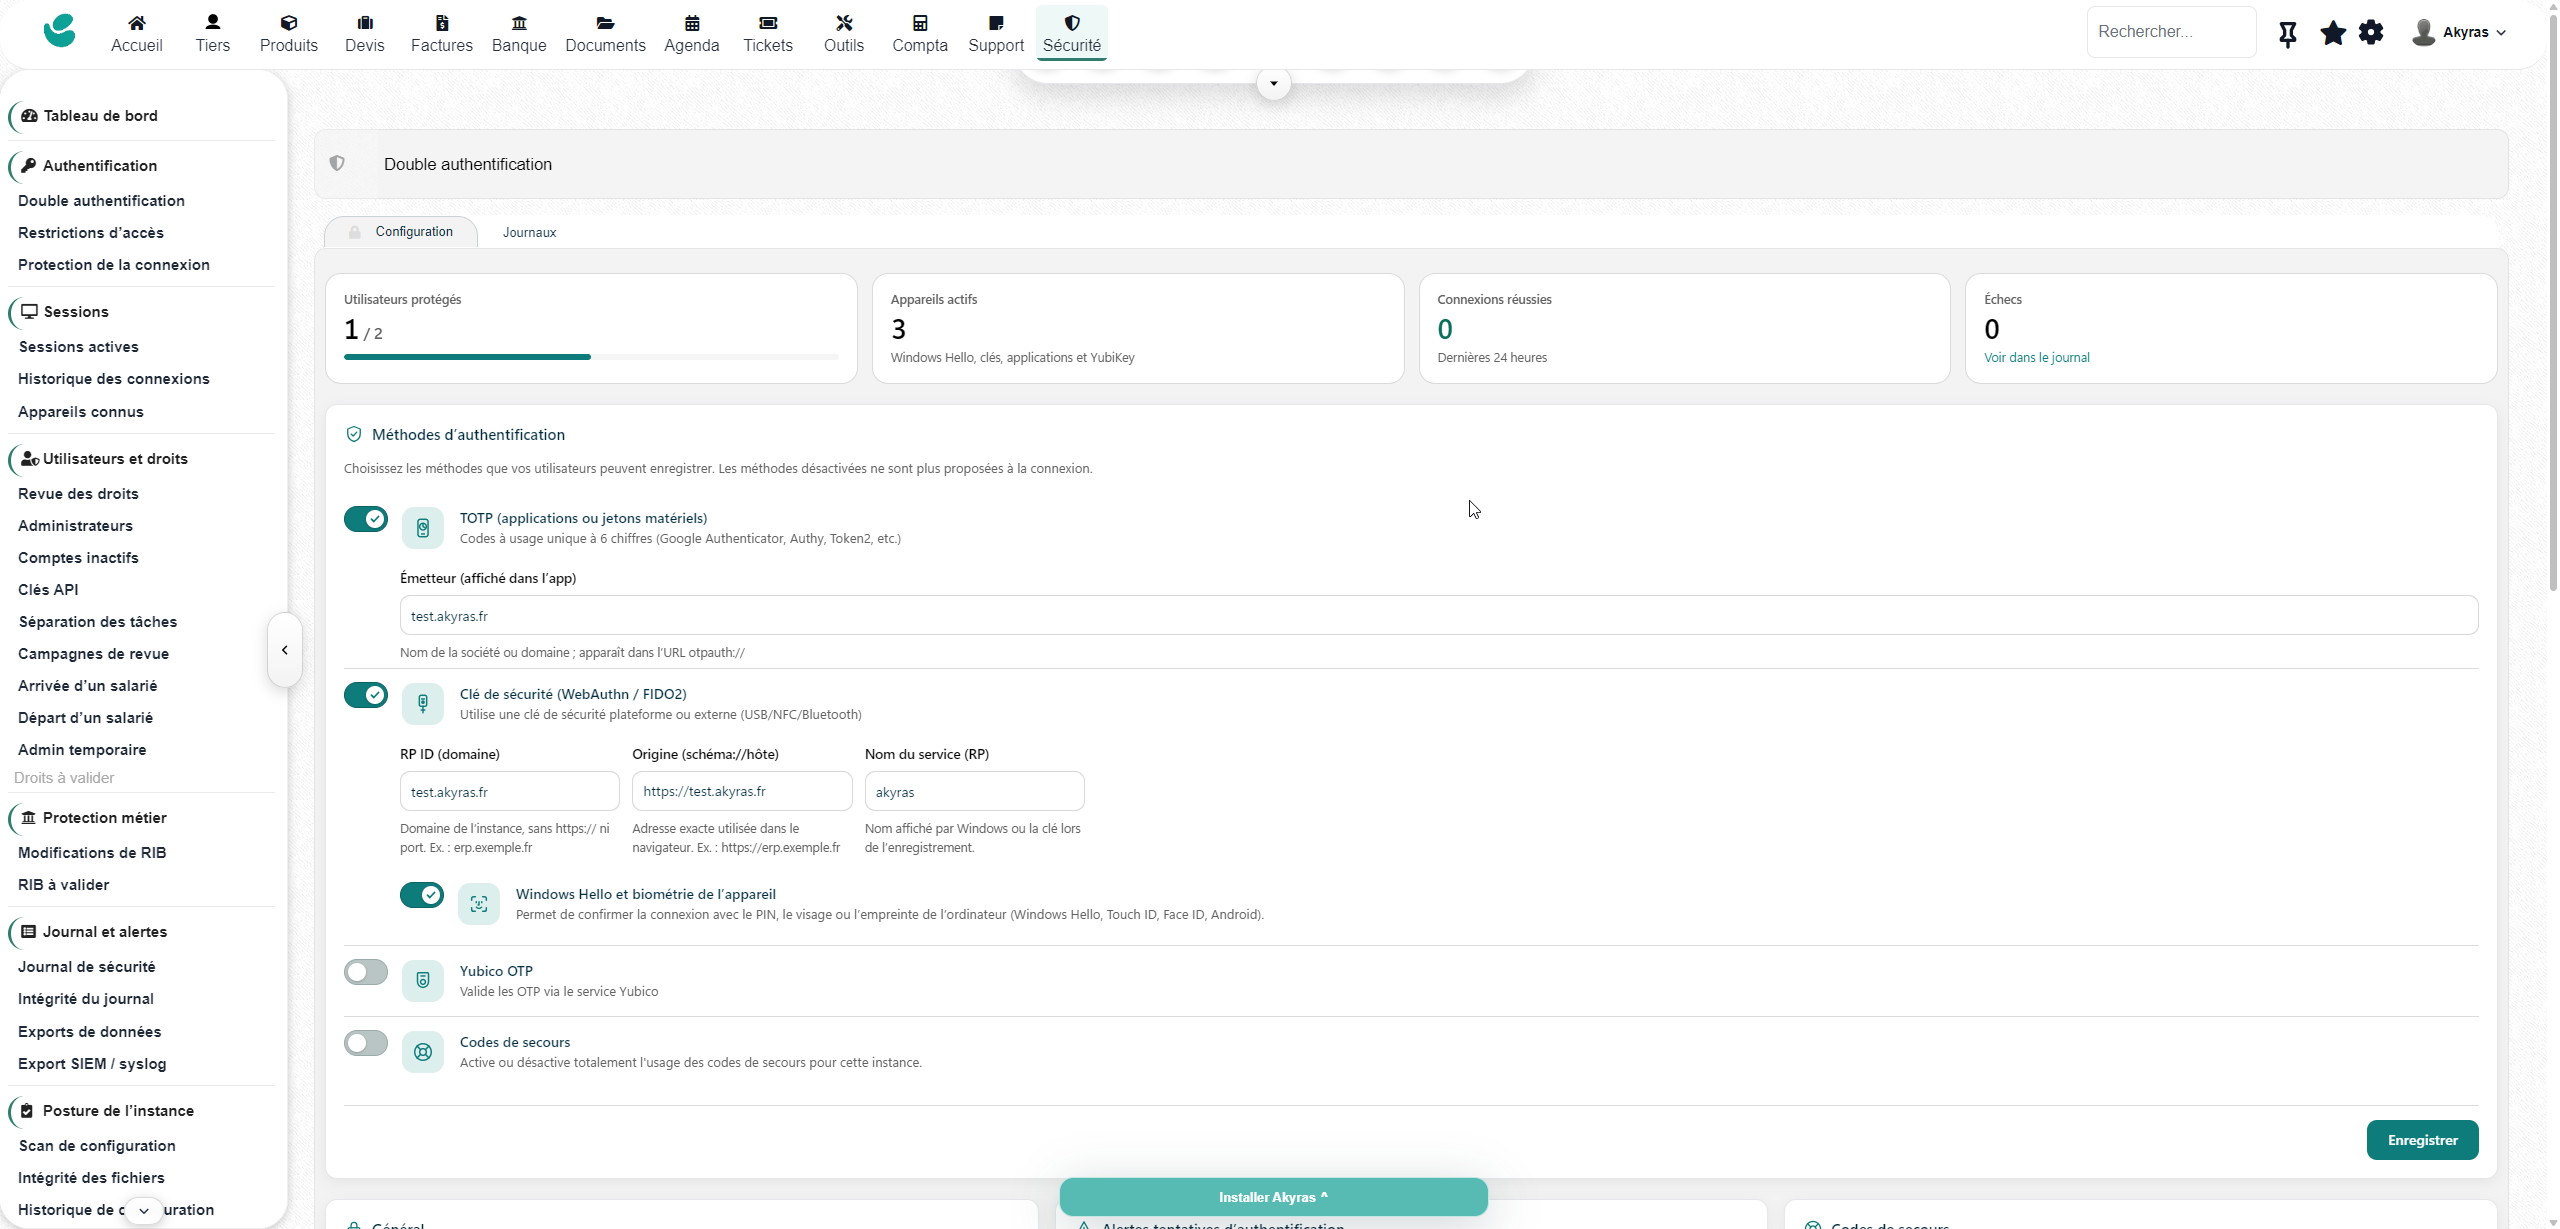
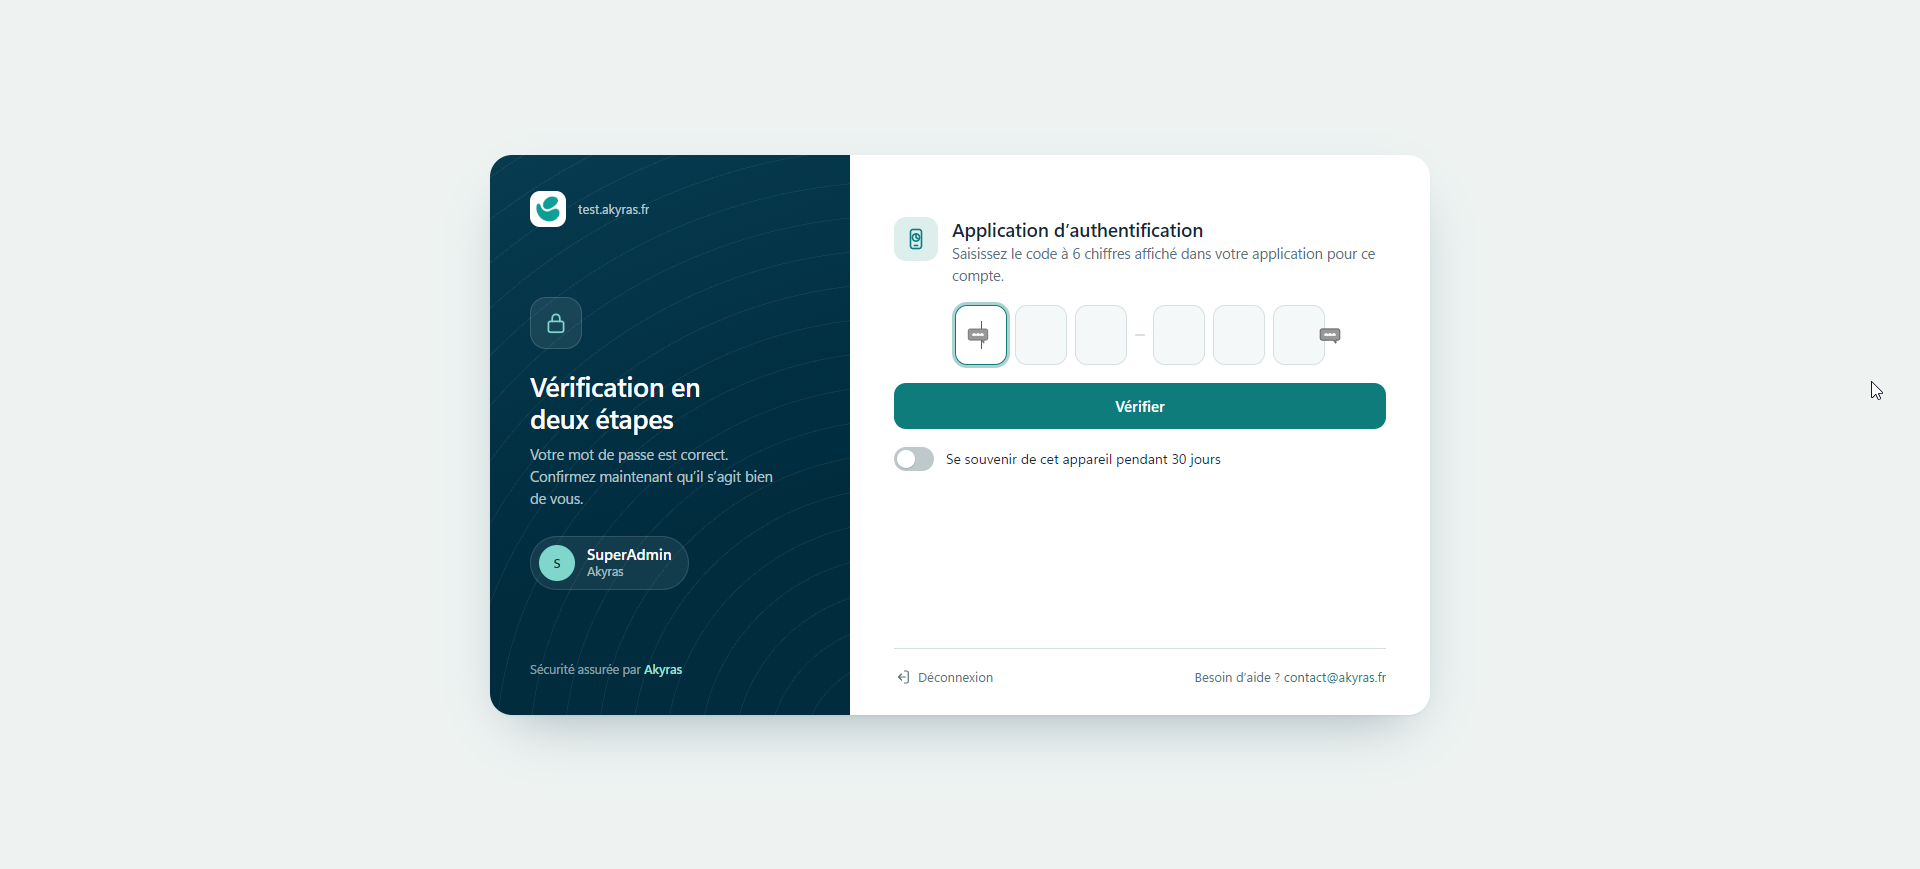
El motor de 2FA byAkyras está integrado: Windows Hello, llaves FIDO2/WebAuthn, aplicaciones TOTP y YubiKey OTP, con configuración guiada, códigos de recuperación y dispositivos recordados. Los usuarios disponen de varios métodos; usted define cuándo es obligatorio el segundo factor mediante las opciones de política que ofrece el módulo.
Windows Hello permite confirmar mediante PIN o biometría en configuraciones compatibles. Los métodos FIDO2/WebAuthn vinculan la verificación al sitio legítimo; los datos biométricos permanecen en el dispositivo. Cuando se exige un segundo factor, la sesión autenticada de Dolibarr solo se establece después de validarlo.
2. Defensas contra los ataques a las cuentas
- Fuerza bruta: bloqueo temporal por dirección IP y nombre de usuario atacado, con umbrales configurables.
- Password spraying: detección de una dirección IP que intenta acceder con muchos nombres de usuario distintos.
- Intentos reiterados: duración de bloqueo progresiva, lista de direcciones IP exentas y página de desbloqueo.
- Cuentas señuelo: un intento de acceso con un nombre de usuario ficticio configurado provoca un bloqueo y una alerta crítica.
- Contraseñas comprometidas: comprobación mediante Have I Been Pwned, rechazo de contraseñas comprometidas al establecer una nueva contraseña y advertencia al iniciar sesión.
La comprobación de contraseñas solo transmite un prefijo de cinco caracteres de su hash SHA-1 mediante el mecanismo de k-anonimato; la contraseña en sí no se envía.
3. Sus reglas de acceso, antes y durante la sesión
Defina restricciones por IP o rango de red IPv4/IPv6, país, días y horarios. Aplíquelas a todos los usuarios, a los administradores, a los usuarios sin privilegios de administrador, a un grupo o a una cuenta concreta.
Empiece en modo de supervisión para evaluar los incumplimientos y después active el bloqueo. Las reglas se comprueban al iniciar sesión y periódicamente durante la sesión. Una herramienta de prueba indica qué reglas se infringirían para un usuario, una dirección IP y un horario determinados. Los mecanismos de protección reducen el riesgo de bloquearse a sí mismo, con un procedimiento de recuperación documentado.
4. Sepa quién está conectado y tome el control de las sesiones
Consulte las sesiones activas, la dirección IP, el dispositivo y la última actividad. Cierre a distancia una sesión o todas las sesiones de un usuario ; el cierre se hace efectivo en la siguiente solicitud de cada sesión. El historial conserva los inicios de sesión y los motivos de finalización.
Supervise los dispositivos conocidos, olvide un dispositivo perdido y reciba alertas de nuevos dispositivos o redes según sus ajustes. Detecte sesiones simultáneas, con un límite opcional. La comprobación de «viaje imposible» puede señalar o rechazar un inicio de sesión cuya ubicación geográfica no sea coherente con la anterior.
La página «Mi seguridad» permite que cada usuario participe en su propia protección. El botón «No he sido yo» cierra sus otras sesiones, olvida sus dispositivos, elimina su clave API, avisa al equipo de seguridad, abre un incidente y solicita una nueva contraseña.
5. Añada una segunda aprobación a los cambios de datos bancarios
Un cambio de IBAN, BIC o titular puede quedar sujeto a la aprobación de otra persona. El solicitante no puede aprobar su propia solicitud. Los datos existentes se mantienen hasta que se tome una decisión; un nuevo registro bancario pendiente de aprobación permanece sin IBAN.
Se realiza un seguimiento de las solicitudes, decisiones y rechazos motivados, con notificaciones. También se incluyen los cambios realizados a través de los flujos de API cubiertos. El registro de auditoría recoge los cambios de datos bancarios y oculta los IBAN en los eventos.
Al crear una orden de transferencia SEPA en Dolibarr, un beneficiario cuyos datos bancarios hayan cambiado recientemente puede generar una alerta o bloquear la orden. Tras verificarlo con el proveedor, la acción «Datos bancarios verificados» permite levantar este control.
La suite también supervisa los cambios de correo electrónico, teléfono y dirección de los proveedores y sus contactos, con un alcance configurable.
6. Controle los permisos, más allá de la lista de usuarios
Visualice los permisos efectivos, tanto si se han concedido directamente como si se han heredado de grupos, junto con su origen. Identifique las cuentas de administrador que debe supervisar, las cuentas inactivas y las combinaciones de permisos que concentran operaciones sensibles en las mismas manos.
La segregación de funciones cubre varios escenarios: proveedor, factura y pago; datos bancarios y transferencias; salarios y pagos; asientos y conciliación. Puede corregir los permisos o aceptar un riesgo dejando constancia de su justificación.
Active la doble aprobación de los permisos sensibles : condición de administrador, permisos específicos o pertenencia a un grupo que los incluya. Las asignaciones correspondientes se convierten en solicitudes que debe aprobar un segundo administrador. Nadie puede aprobar su propia solicitud.
Para una intervención puntual, conceda permisos temporales de administrador, de 15 minutos a 4 horas dentro de los límites configurados, con o sin aprobación. Las elevaciones de privilegios son visibles y quedan registradas, con retirada automática al vencimiento según las comprobaciones del módulo.
7. Organice las altas, las bajas y las revisiones periódicas
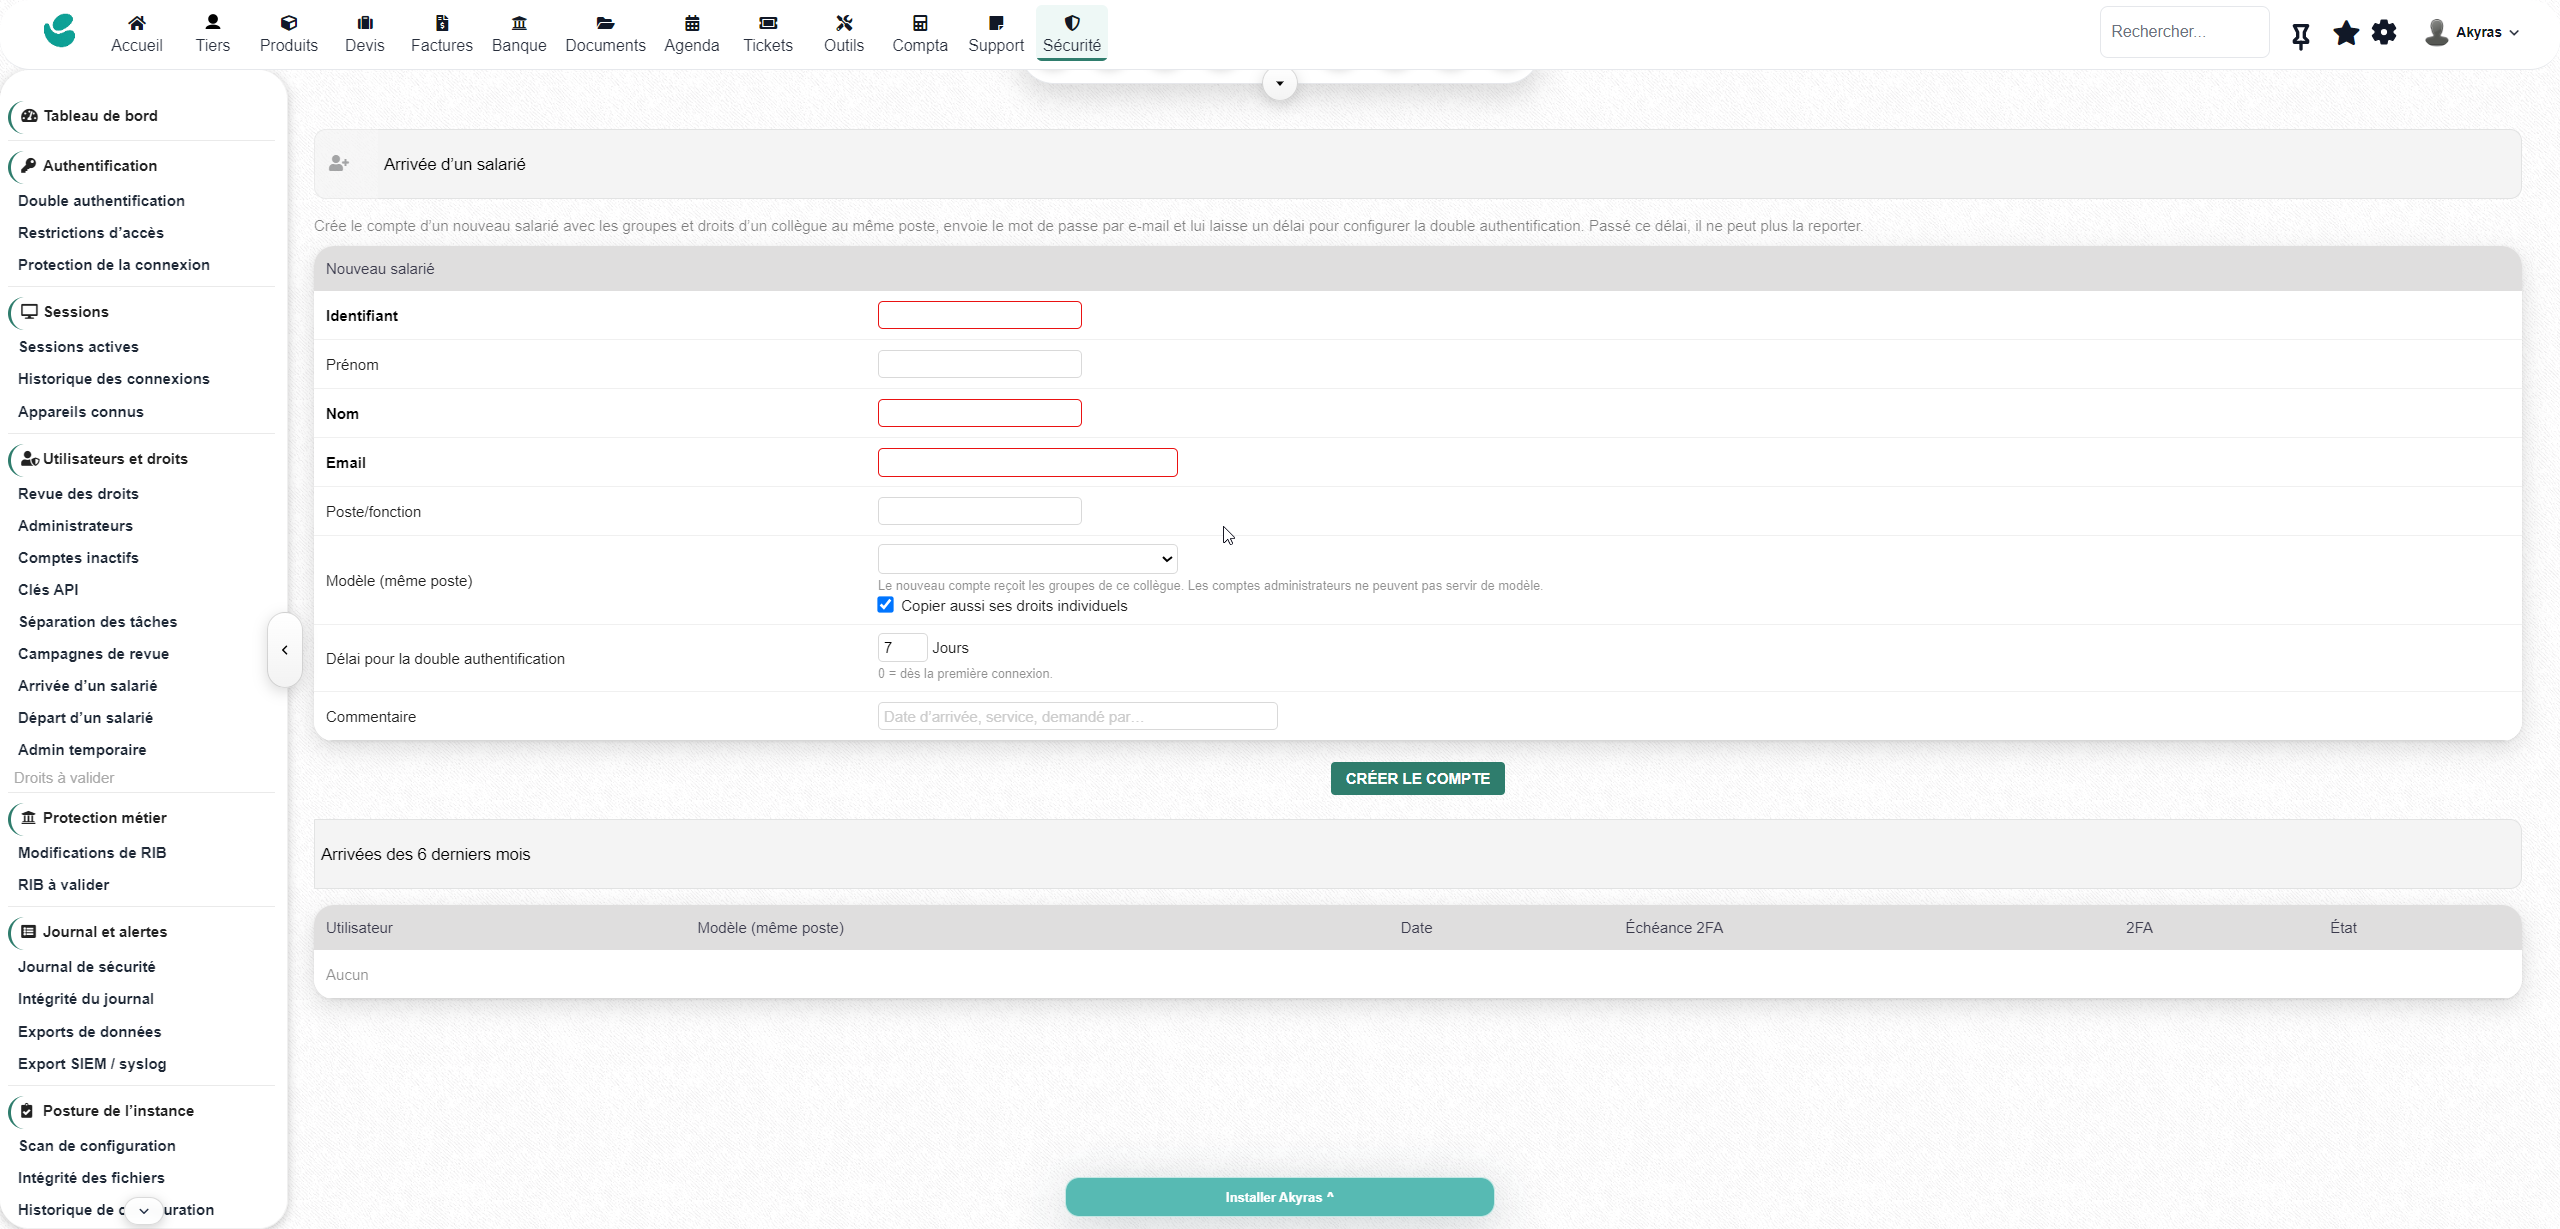
- Alta: cree una cuenta a partir de un compañero de referencia, copiando sus grupos y, de forma opcional, sus permisos individuales. Fije un plazo para activar la 2FA, con recordatorio y registro obligatorio al vencimiento cuando el método esté disponible.
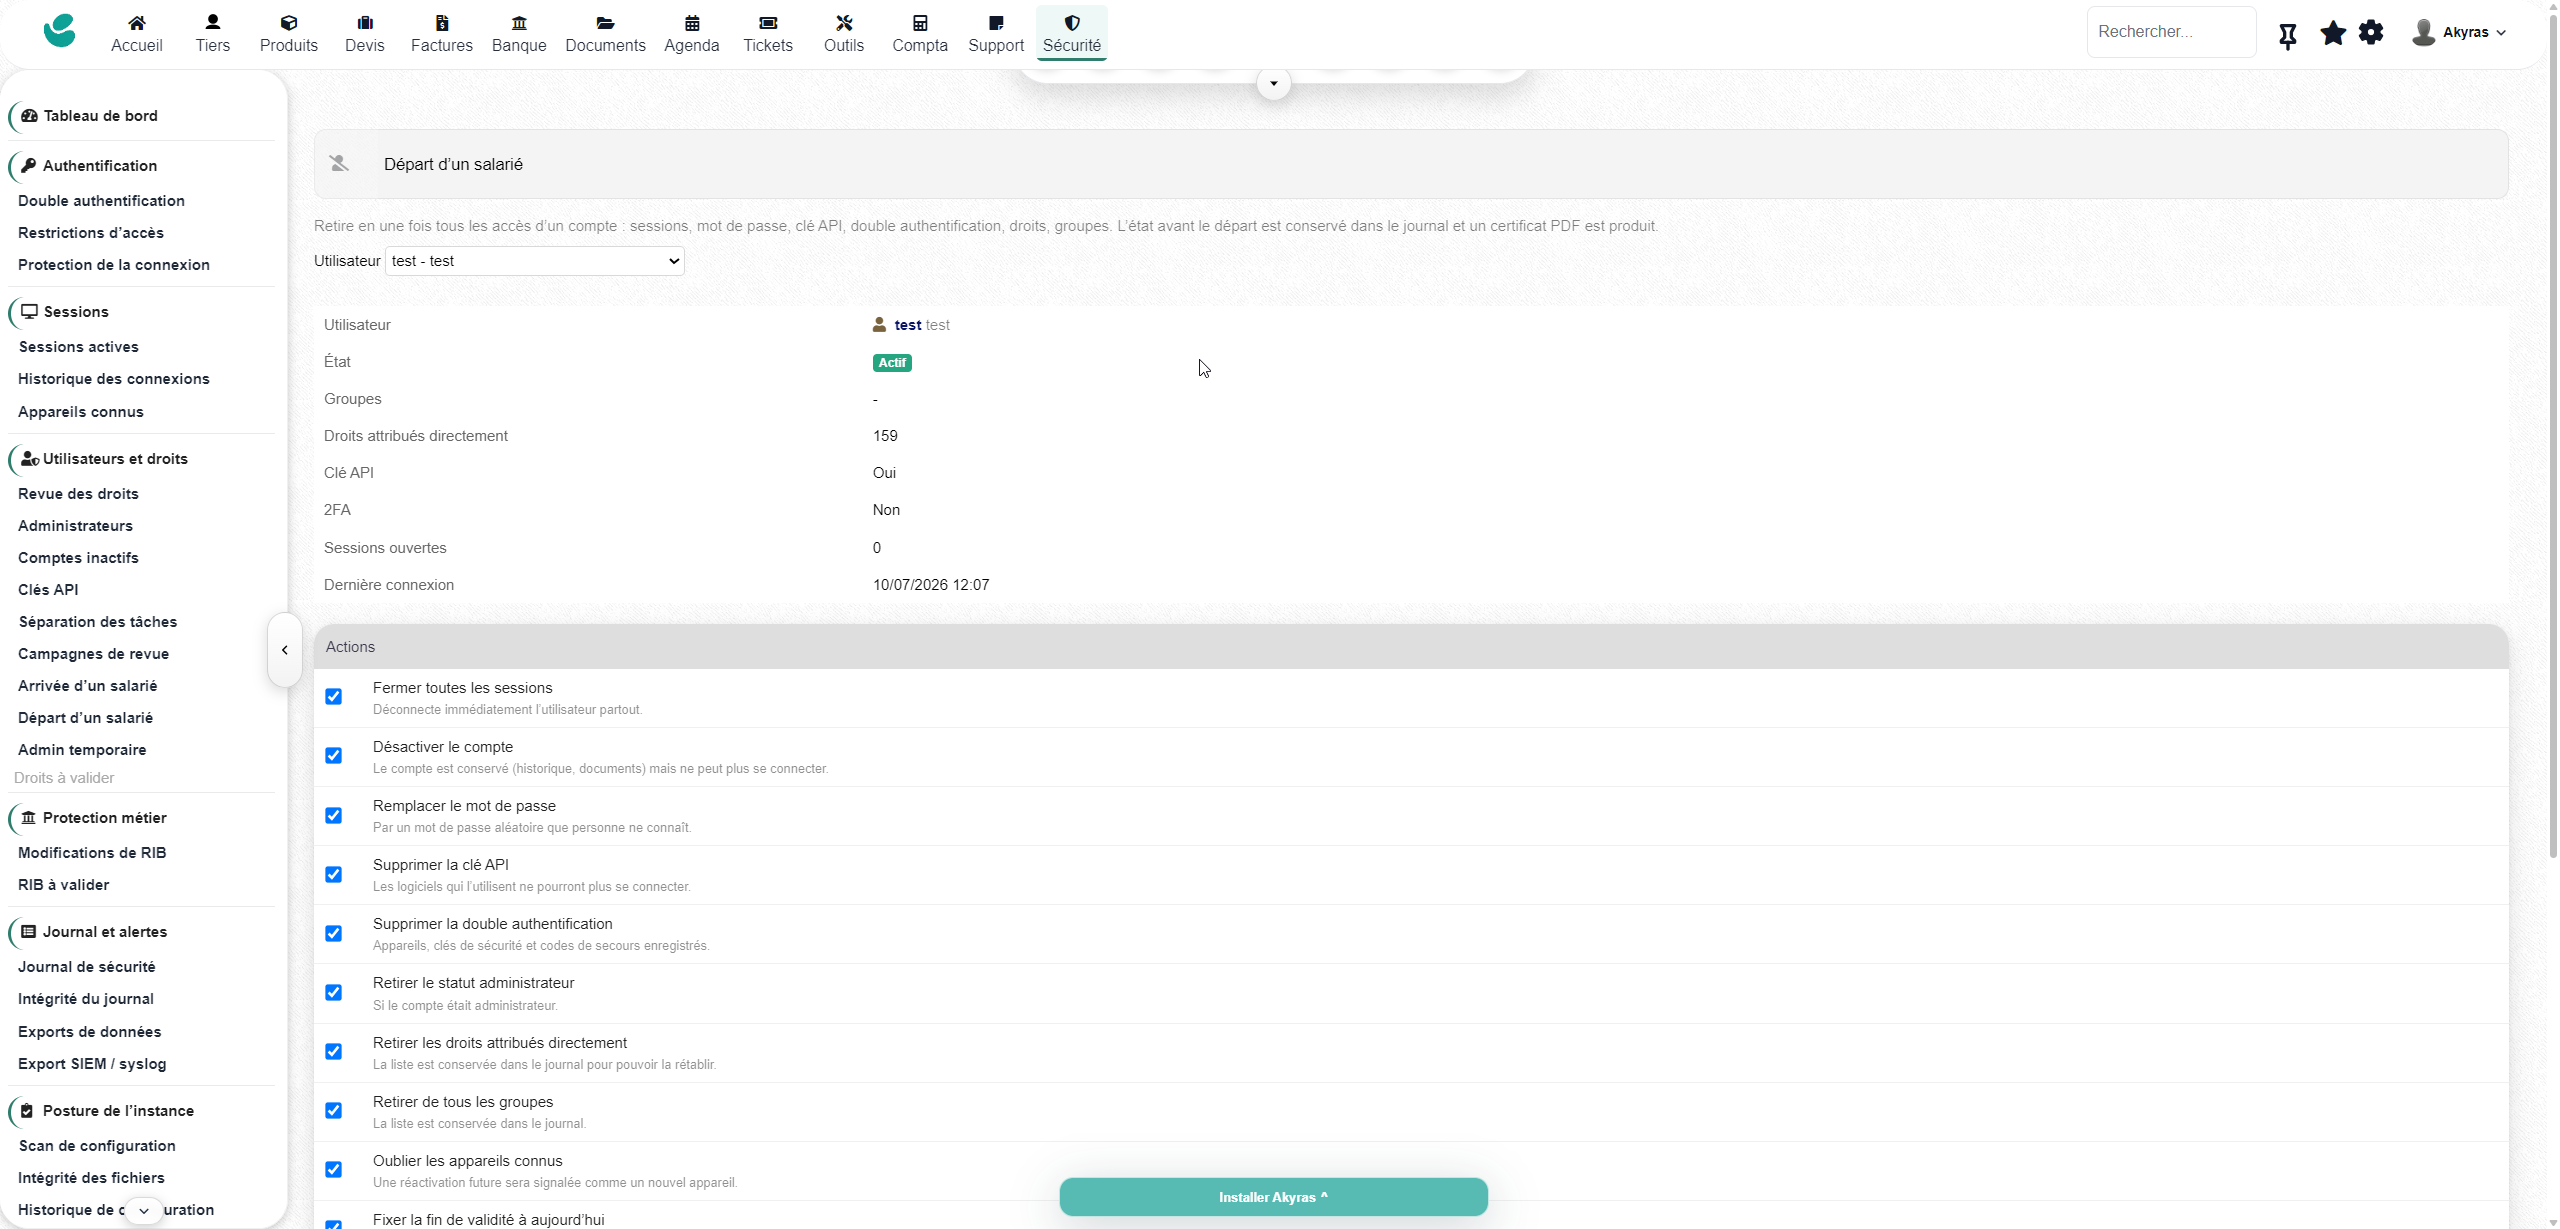
- Baja: un procedimiento centraliza la desactivación de la cuenta, el cierre de sesiones, el cambio de contraseña y la retirada de claves API, 2FA, permisos, grupos y dispositivos. La operación requiere una confirmación explícita; se conserva un certificado PDF con marca de tiempo.
- Campañas de revisión: tome una instantánea de las cuentas activas y examine sus grupos, permisos, 2FA, claves API y últimos accesos. Documente las decisiones de conservar, modificar o retirar, y cierre la revisión con una conclusión y un PDF justificativo. Se señalan las campañas atrasadas.
8. Mantenga sus claves API bajo supervisión
Identifique las cuentas que tienen una clave sin mostrar la clave en sí. Consulte la última llamada, la dirección IP y el número de llamadas. Detecte las claves sin uso y configure una duración máxima, con aviso antes del vencimiento.
Defina las direcciones IP autorizadas y aplique, de forma opcional, las restricciones de acceso a la API. Trate estos accesos técnicos como accesos de pleno derecho.
9. Detecte salidas de datos y eliminaciones inusuales
La suite registra las descargas del módulo Exports y su número de filas en los formatos compatibles. Los umbrales señalan una exportación voluminosa, numerosas exportaciones o descargas de documentos en poco tiempo. También se supervisan la generación y la descarga de copias de seguridad.
Una vista reúne las exportaciones por usuario. Se registran las eliminaciones de los objetos de negocio cubiertos y puede activarse una alerta cuando se supera el umbral horario elegido. Dispone de elementos para investigar una actividad inusual.
10. Supervise también el estado de su instancia
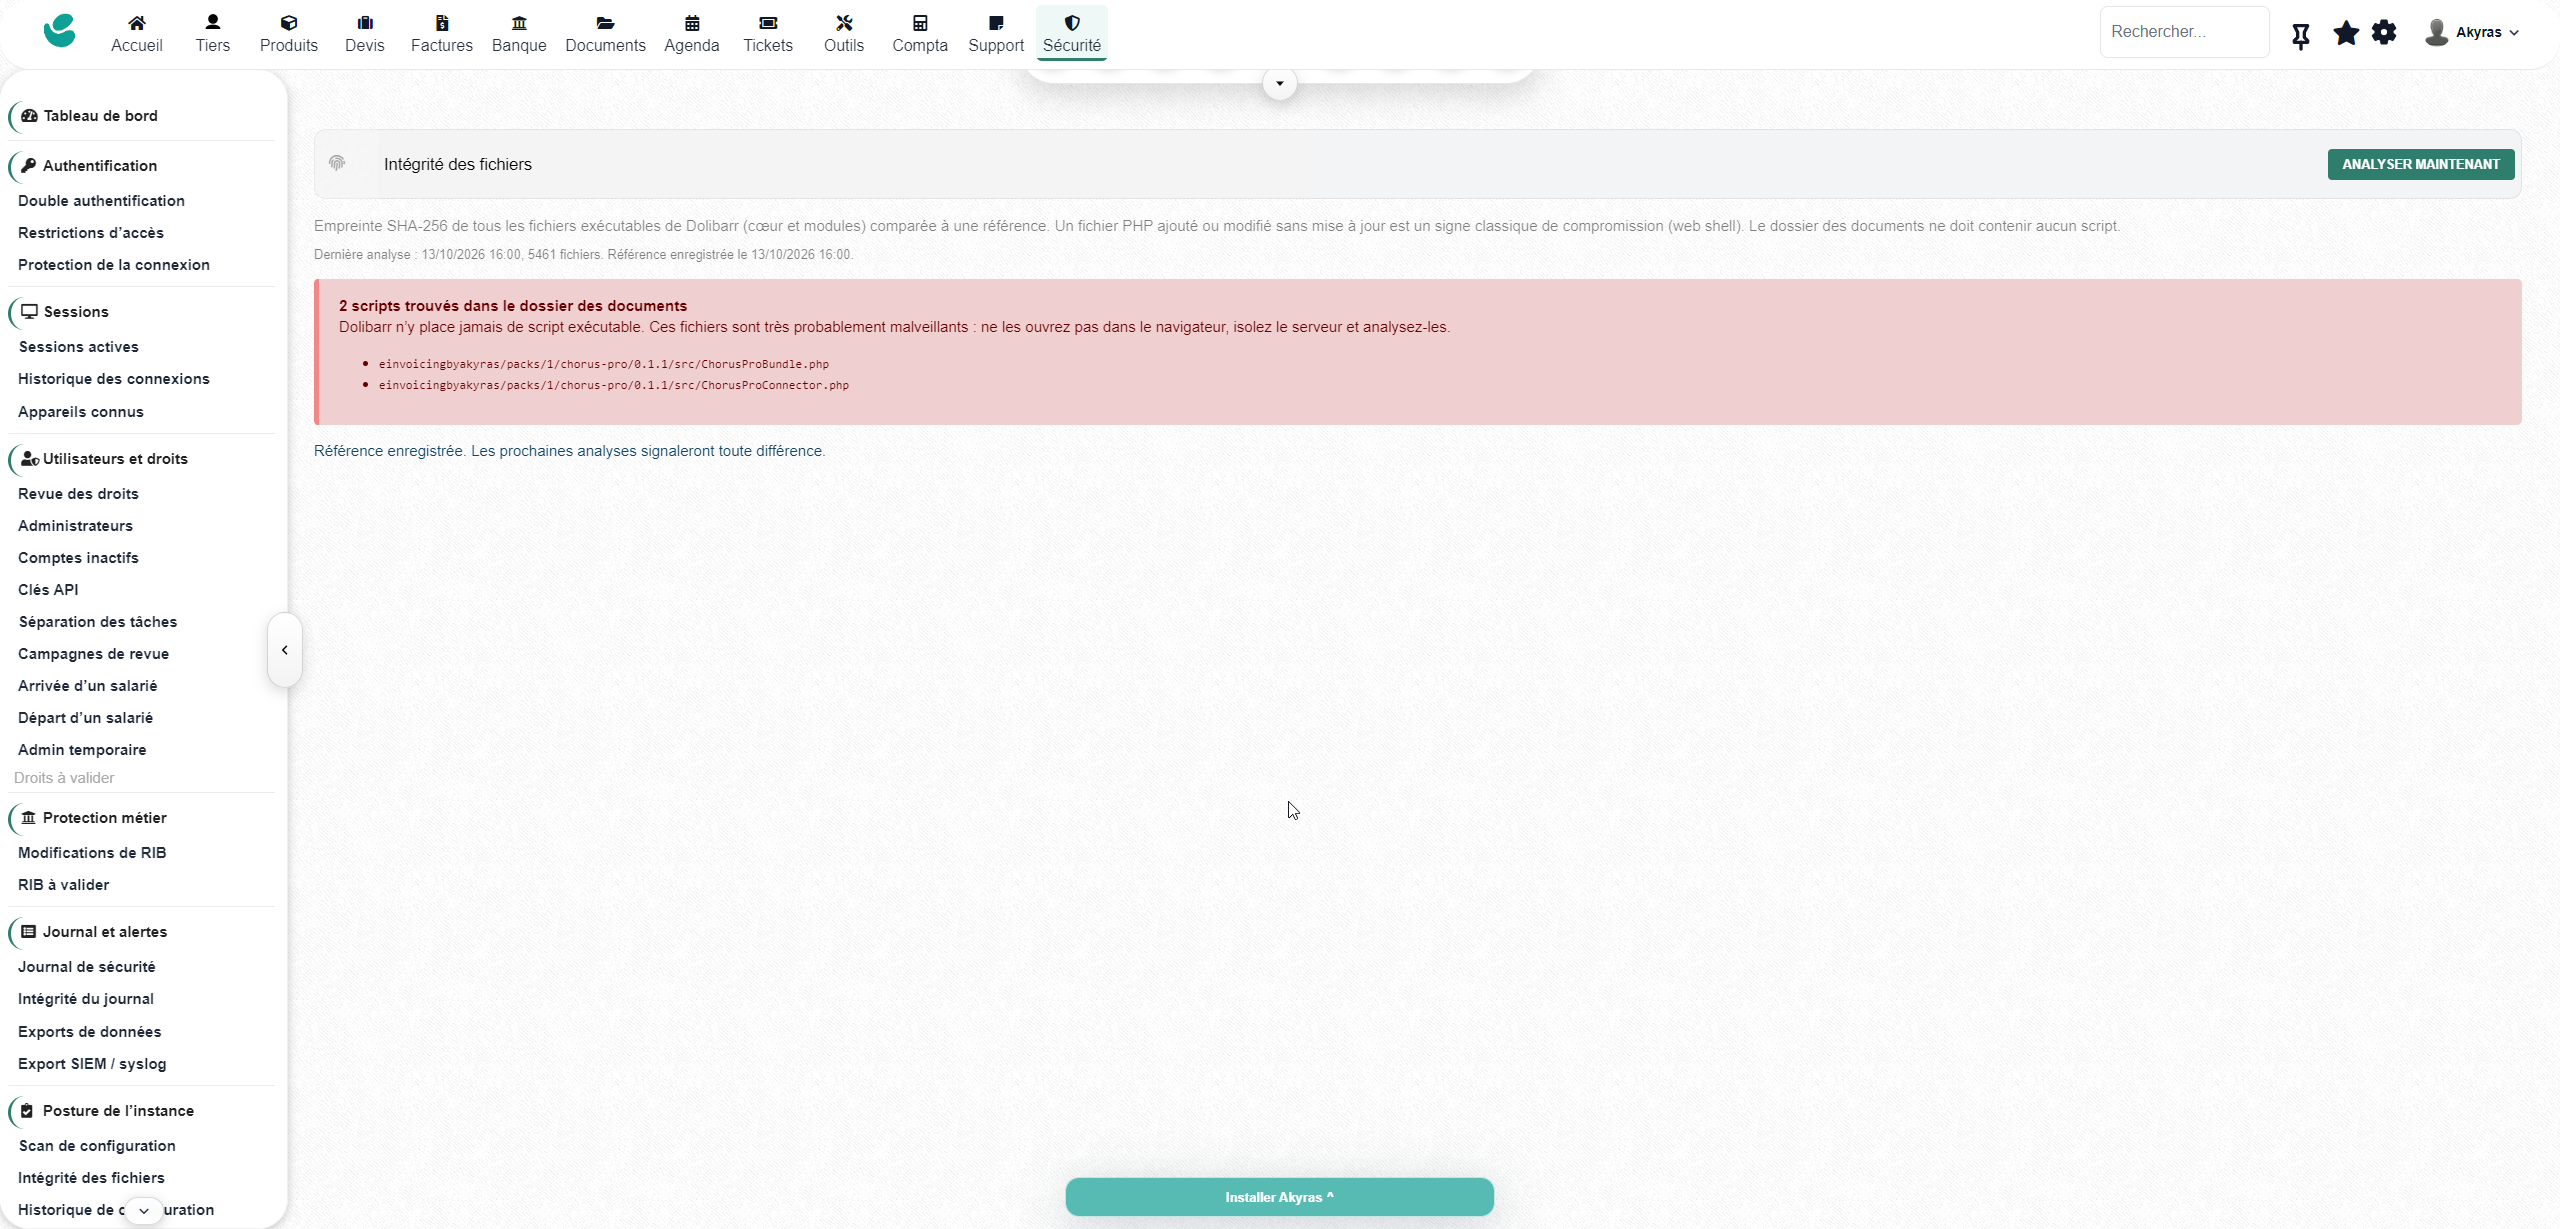
- Análisis de configuración: comprobaciones de Dolibarr, PHP, conf.php, la carpeta de documentos y los módulos de riesgo.
- Integridad de archivos: referencia SHA-256, detección de archivos ejecutables añadidos, modificados o eliminados e identificación de scripts sospechosos en la carpeta de documentos. Tras una actualización puede validarse una nueva referencia.
- Historial de ajustes: seguimiento de los cambios de configuración, con el valor anterior y el nuevo; los valores secretos no se conservan en texto plano.
- Copias de seguridad: seguimiento de la antigüedad, el tamaño, los fallos y las reducciones de tamaño inusuales, con carpetas supervisadas y notificaciones manuales o señales de herramientas externas. Supervise también las copias fuera del servidor y las pruebas de restauración declaradas.
- Versiones: comprobación de las versiones publicadas de Dolibarr, las vulnerabilidades indicadas en los avisos de GitHub y el fin del soporte de seguridad de PHP.
11. Un registro verificable y alertas donde trabaja
El registro reúne eventos de inicio de sesión, sesiones, cuentas, permisos, datos bancarios y otras operaciones cubiertas, con filtros y exportaciones en CSV o JSON. Una cadena de hashes permite verificar su integridad, con comprobación automática, alerta en caso de ruptura y certificado PDF.
Envíe los eventos a un SIEM o servidor syslog, mediante UDP, TCP o TCP con TLS, en formato RFC 5424 con JSON o CEF. La conservación externa puede complementar el registro local.
Las alertas pueden enviarse por correo electrónico, Teams, Slack, Google Chat, Discord o webhook JSON. Un resumen semanal reúne la puntuación, la actividad, los bloqueos, los cambios sensibles y los problemas que debe corregir.
12. Responda a los incidentes y documente su actuación
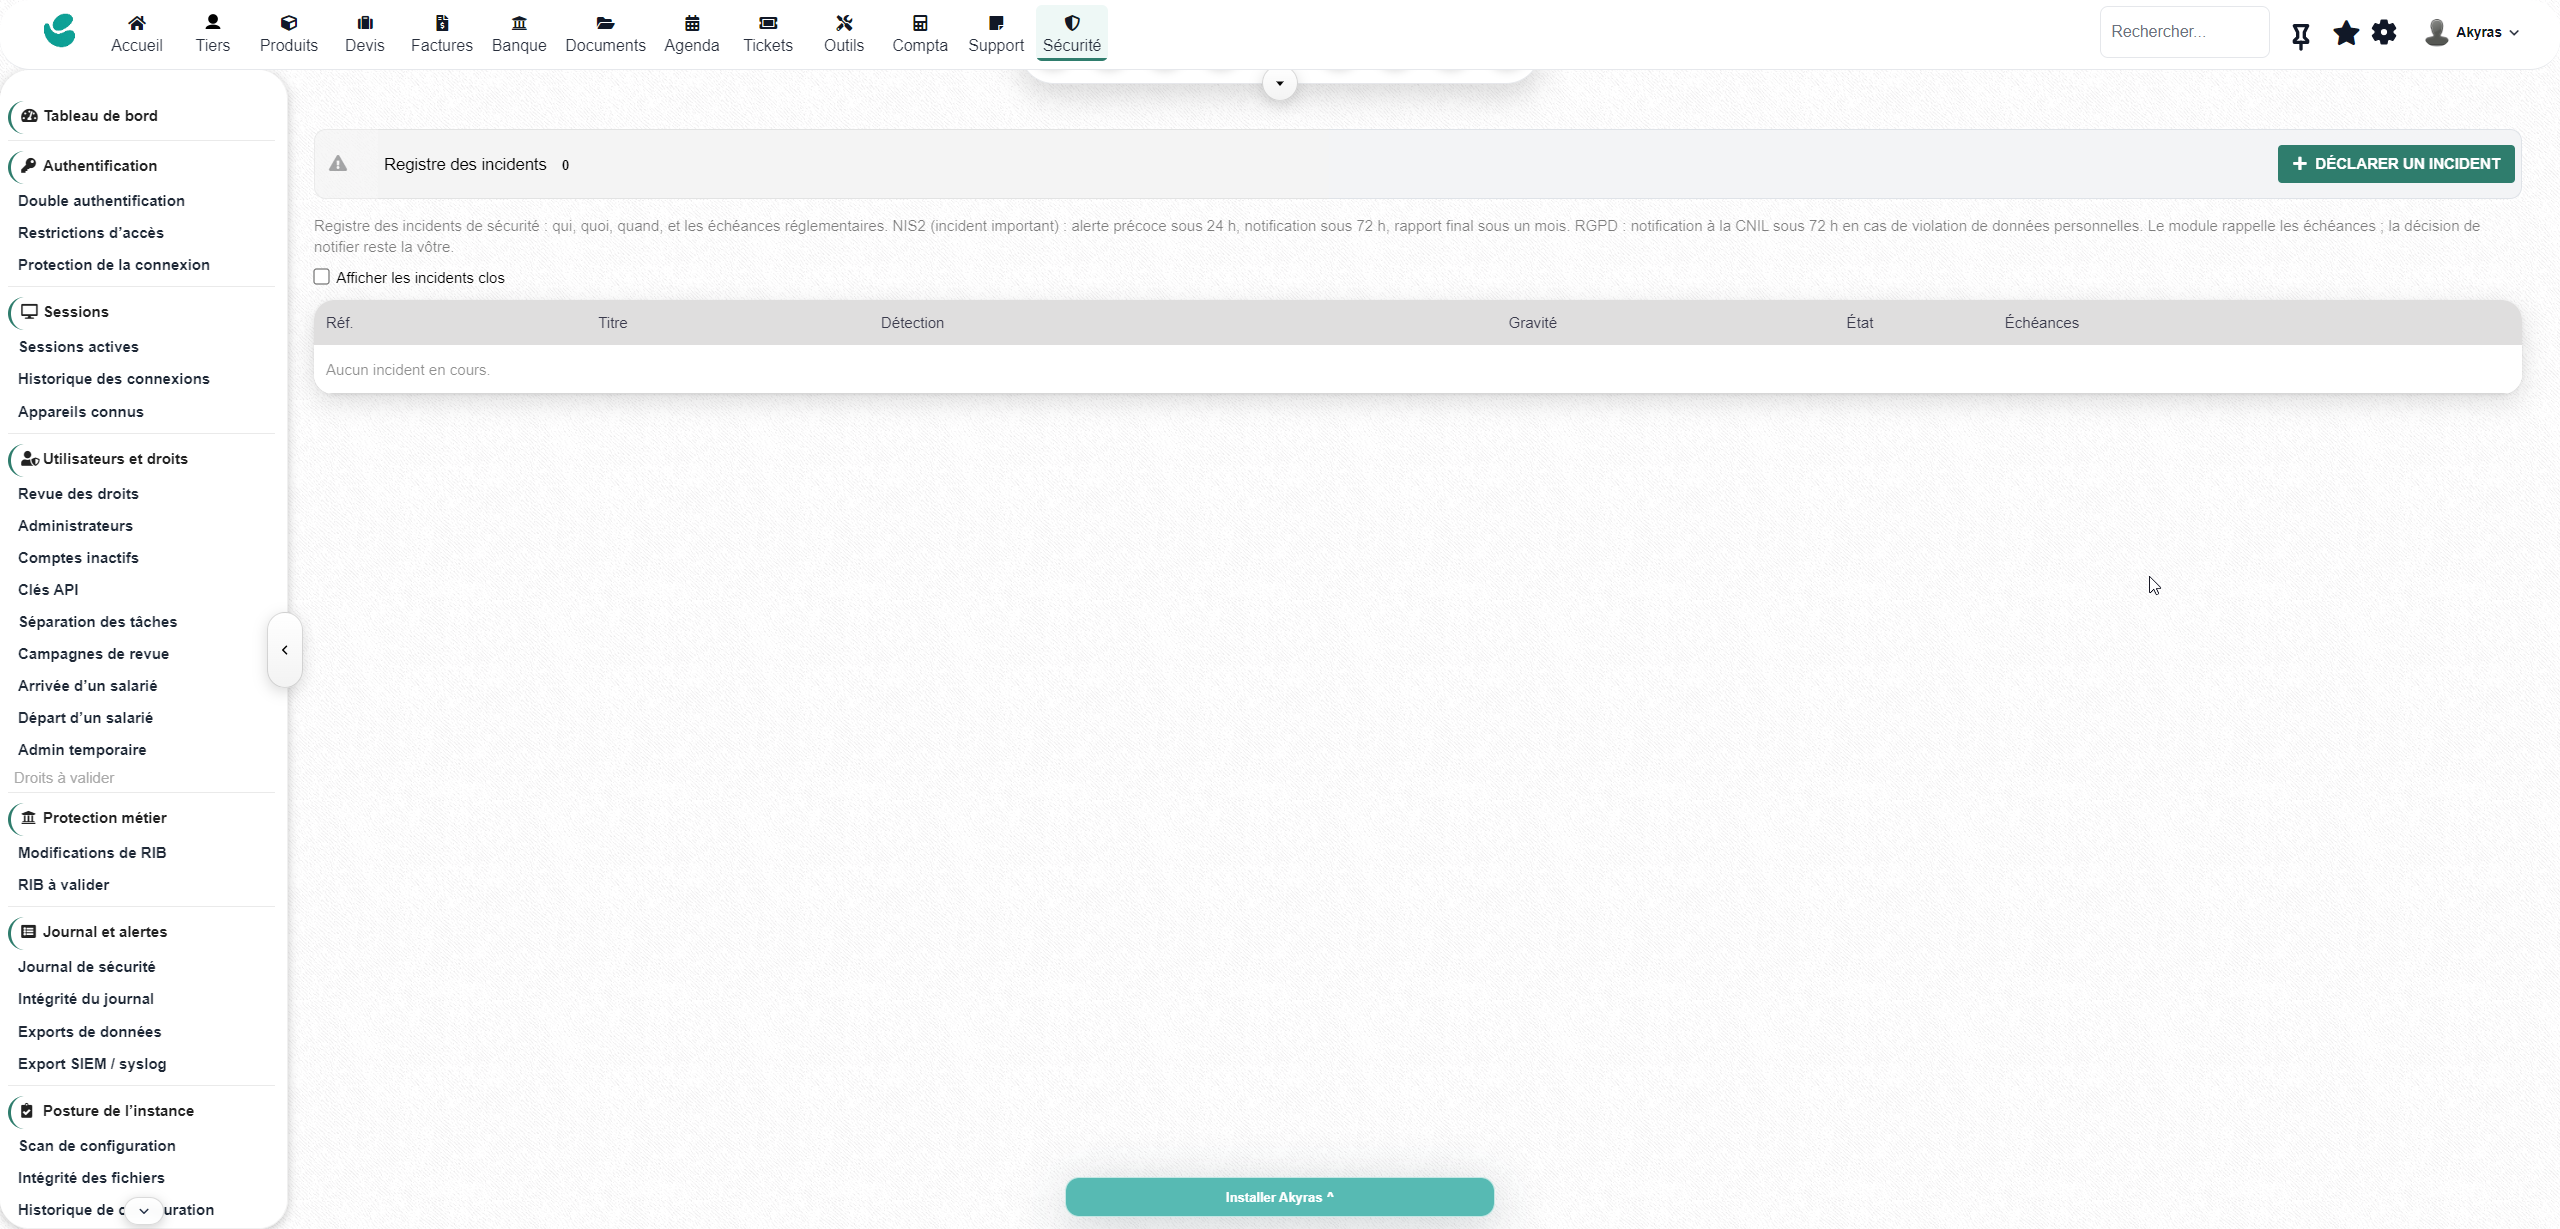
Cree un incidente con categoría, gravedad, responsable, estado y cronología de acciones. Localice los eventos cercanos al momento del incidente y siga los plazos propuestos para los procedimientos NIS2 y RGPD.
El modo de bloqueo cierra las sesiones de los usuarios que no son administradores y rechaza sus nuevos accesos hasta que se desactive. Su activación requiere confirmación, conserva el motivo y genera una alerta y un incidente.
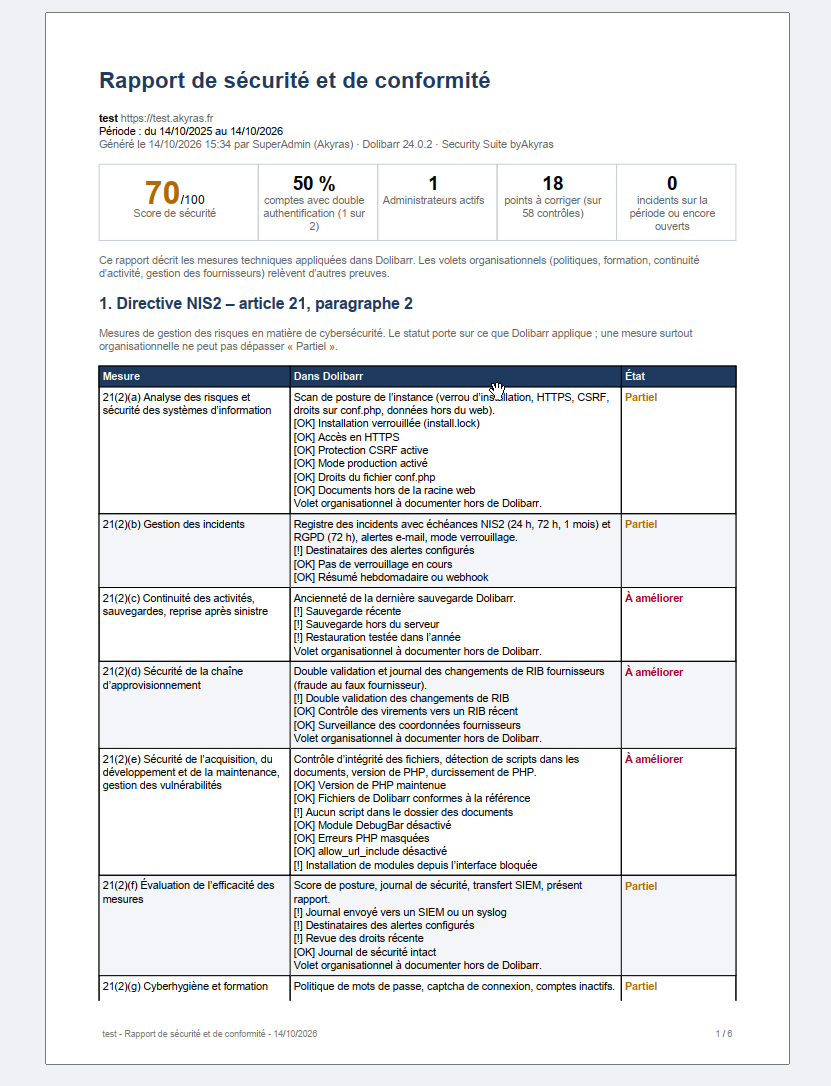
Un informe PDF reúne las comprobaciones, las cuentas que debe supervisar, los incidentes y la actividad del periodo elegido, con correspondencias con las medidas NIS2 y RGPD. Las revisiones de permisos y los certificados completan sus registros de seguimiento. La suite ayuda a documentar sus medidas técnicas; no certifica su organización ni cubre por sí sola sus obligaciones organizativas.
Una suite autónoma. Continuidad para los clientes de 2FA byAkyras.
No necesita comprar el módulo 2FA por separado. En las instalaciones que ya lo utilizan, la activación recupera los datos, ajustes y permisos de 2FA, conserva los métodos registrados y desactiva el módulo 2FA independiente. Los usuarios no necesitan volver a registrarse.
Interfaz completa en francés, inglés, alemán, español, italiano y neerlandés, con compatibilidad con las variantes regionales. Los demás idiomas disponen de traducciones de la parte 2FA; el resto de la suite se muestra en inglés.
Requisitos y alcance
Dolibarr 20 a 24, PHP 7.4 como mínimo (se recomienda 8.2 o superior), MySQL o MariaDB. HTTPS para Windows Hello y FIDO2/WebAuthn. Tareas programadas y cron del sistema para las comprobaciones automáticas; MaxMind GeoIP para las funciones geográficas. Declare los proxies de confianza si su instalación utiliza un proxy inverso. Multicompany no se ha probado.
Las comprobaciones de Have I Been Pwned y GitHub requieren acceso saliente y se omiten si los servicios no están disponibles; YubiKey OTP utiliza YubiCloud. La supervisión de copias de seguridad no realiza las copias. El control de transferencias se aplica a las órdenes SEPA de Dolibarr, no a los pagos realizados directamente con el banco. Las exportaciones REST y las capturas de pantalla no están cubiertas por la detección de exportaciones.
Las dobles aprobaciones cubren los flujos de Dolibarr y API compatibles, no las escrituras directas en la base de datos. La doble aprobación de permisos es opcional; sin un segundo administrador, se conceden los permisos y se registra un evento de omisión del control. Los hashes del registro no constituyen una prueba independiente frente a una persona que controle tanto la base de datos como la clave de la instancia. Las comprobaciones geográficas pueden verse afectadas por las VPN o las redes móviles. Consulte la documentación para conocer las opciones, los alcances y los procedimientos de recuperación.
Convierta la seguridad de su Dolibarr en una tarea continua, visible y con acciones concretas.