

Description
Security Suite byAkyras — Voyez les risques. Contrôlez les accès. Gardez les moyens d’agir.
Un salarié parti conserve-t-il encore un accès ? Un fournisseur vient-il de changer de RIB ? Votre dernière sauvegarde est-elle assez récente ? Qui peut exporter vos données ou s’accorder des droits sensibles ?
Ces questions concernent votre entreprise chaque jour. Security Suite byAkyras rassemble dans Dolibarr les outils pour y répondre : authentification forte, contrôle des accès, protection métier, surveillance de l’instance, alertes et suivi des incidents.
Un centre de sécurité intégré à votre ERP, avec les points à corriger et les actions pour reprendre la main. La double authentification est incluse ; la suite accompagne aussi ce qui se passe après la connexion.
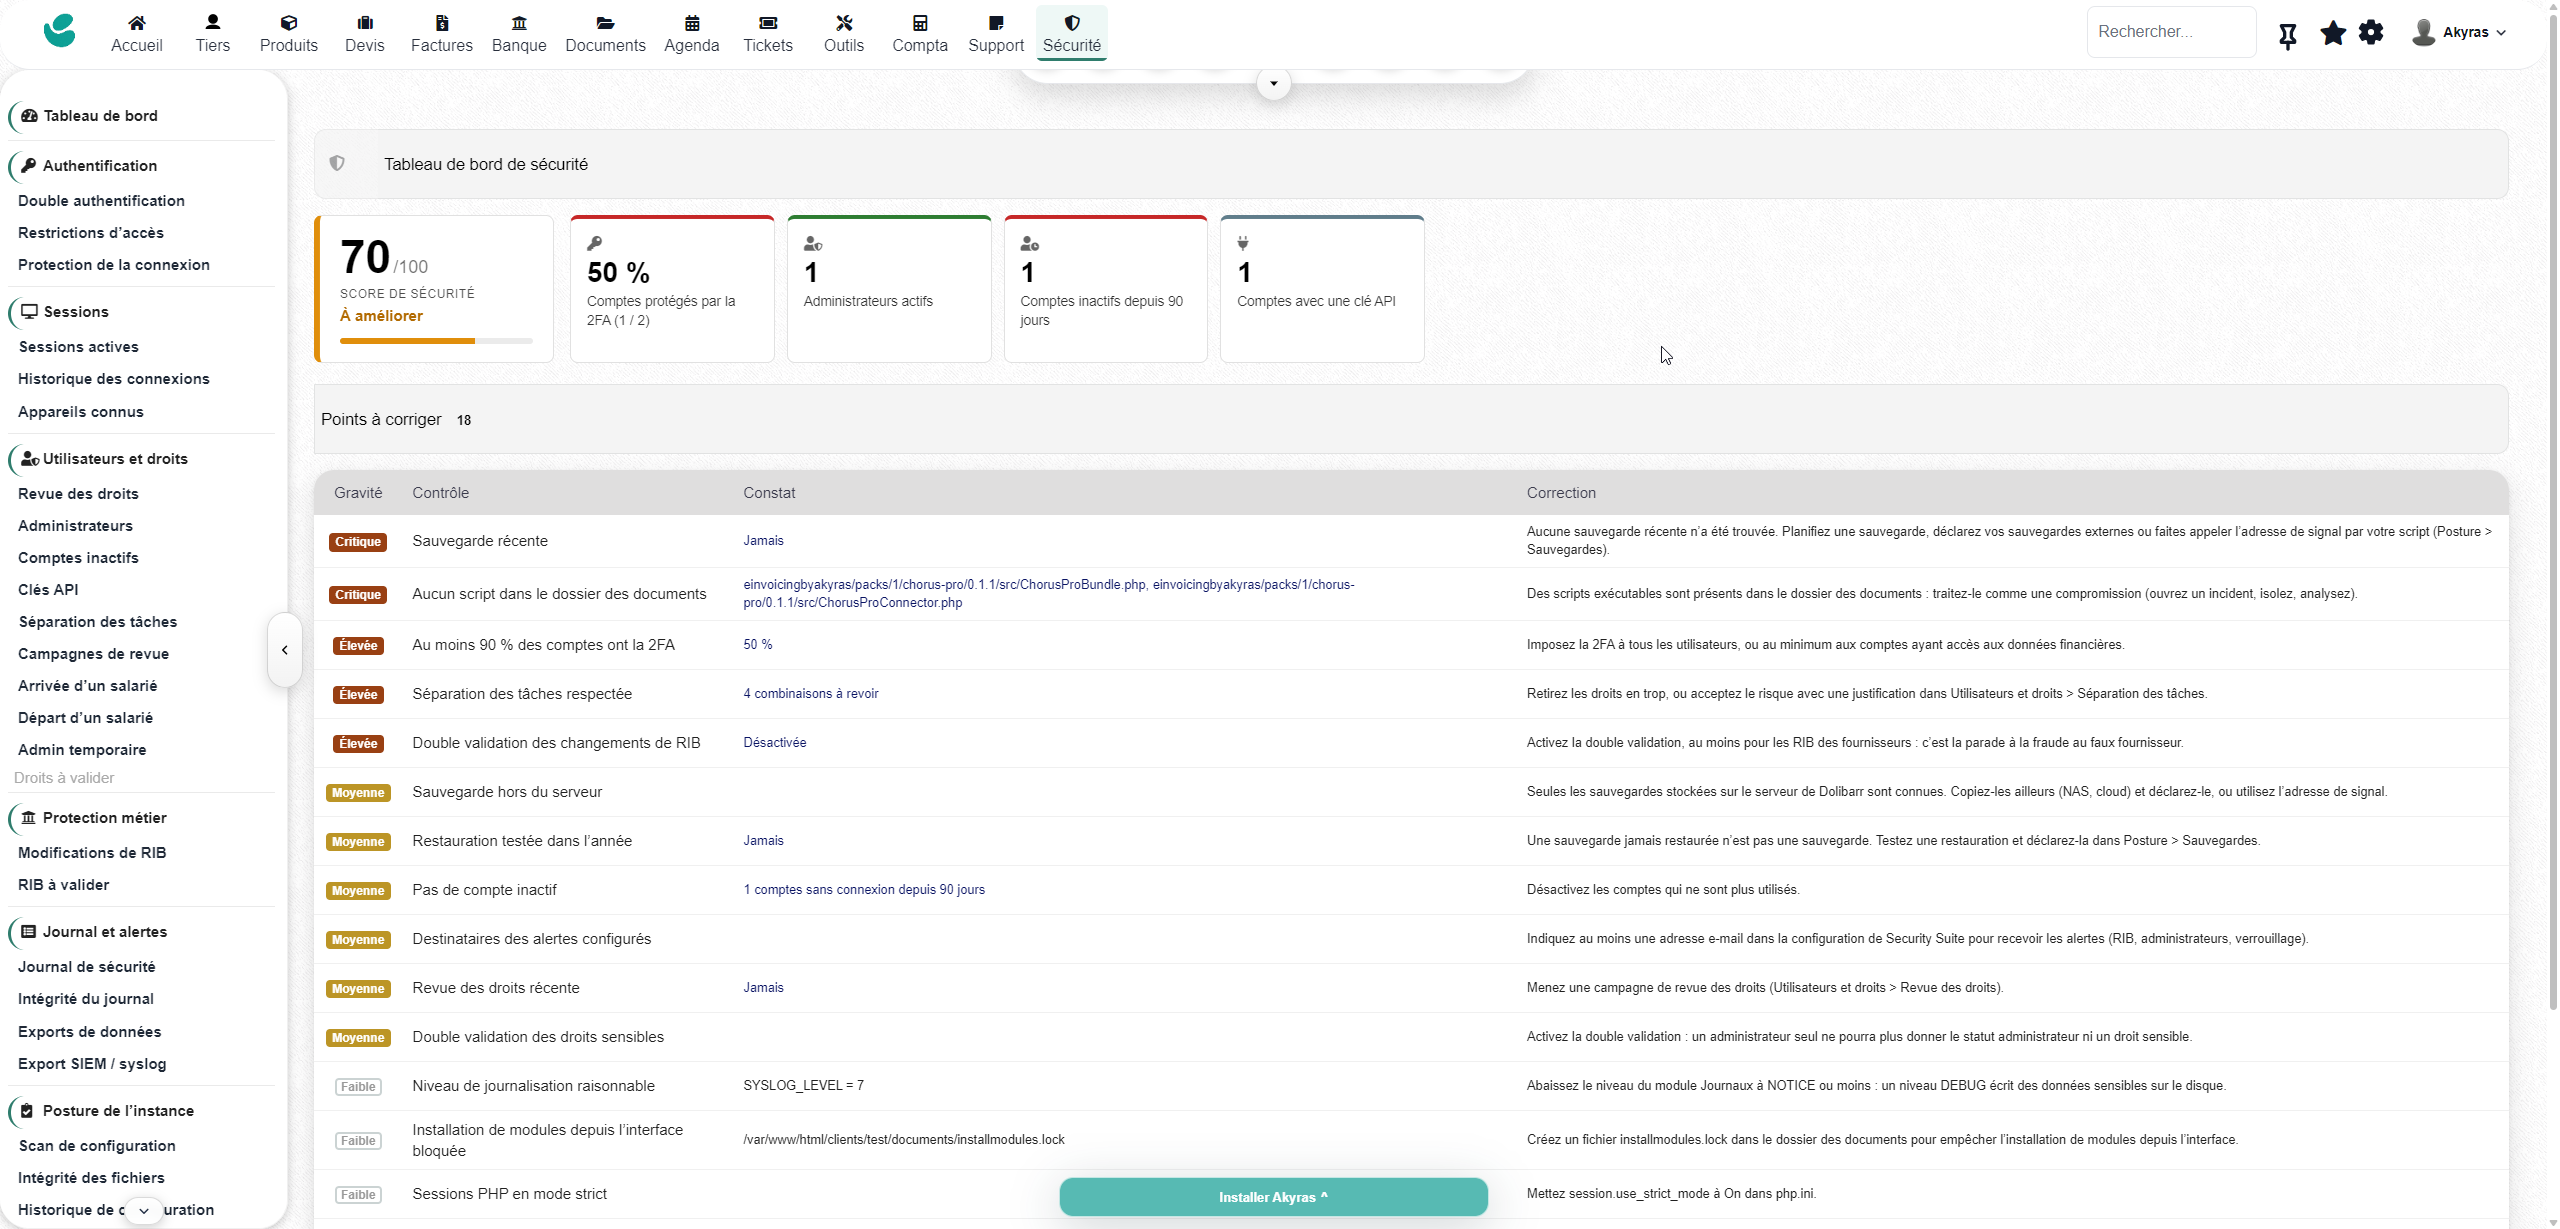
Votre tableau de bord ne montre pas seulement un score. Il vous aide à décider quoi corriger.
Retrouvez le taux de comptes protégés par la 2FA, les administrateurs actifs, les comptes inactifs et les comptes disposant d’une clé API. Un score indicatif sur 100 synthétise les contrôles de la suite.
Les points à corriger sont classés par gravité, avec le constat et une recommandation de correction : sauvegarde absente, comptes insuffisamment protégés, droits à risque, validations désactivées ou configuration à renforcer. Vous partez d’une liste d’actions concrètes, directement dans Dolibarr.
1. Une authentification moderne, adaptée à vos équipes
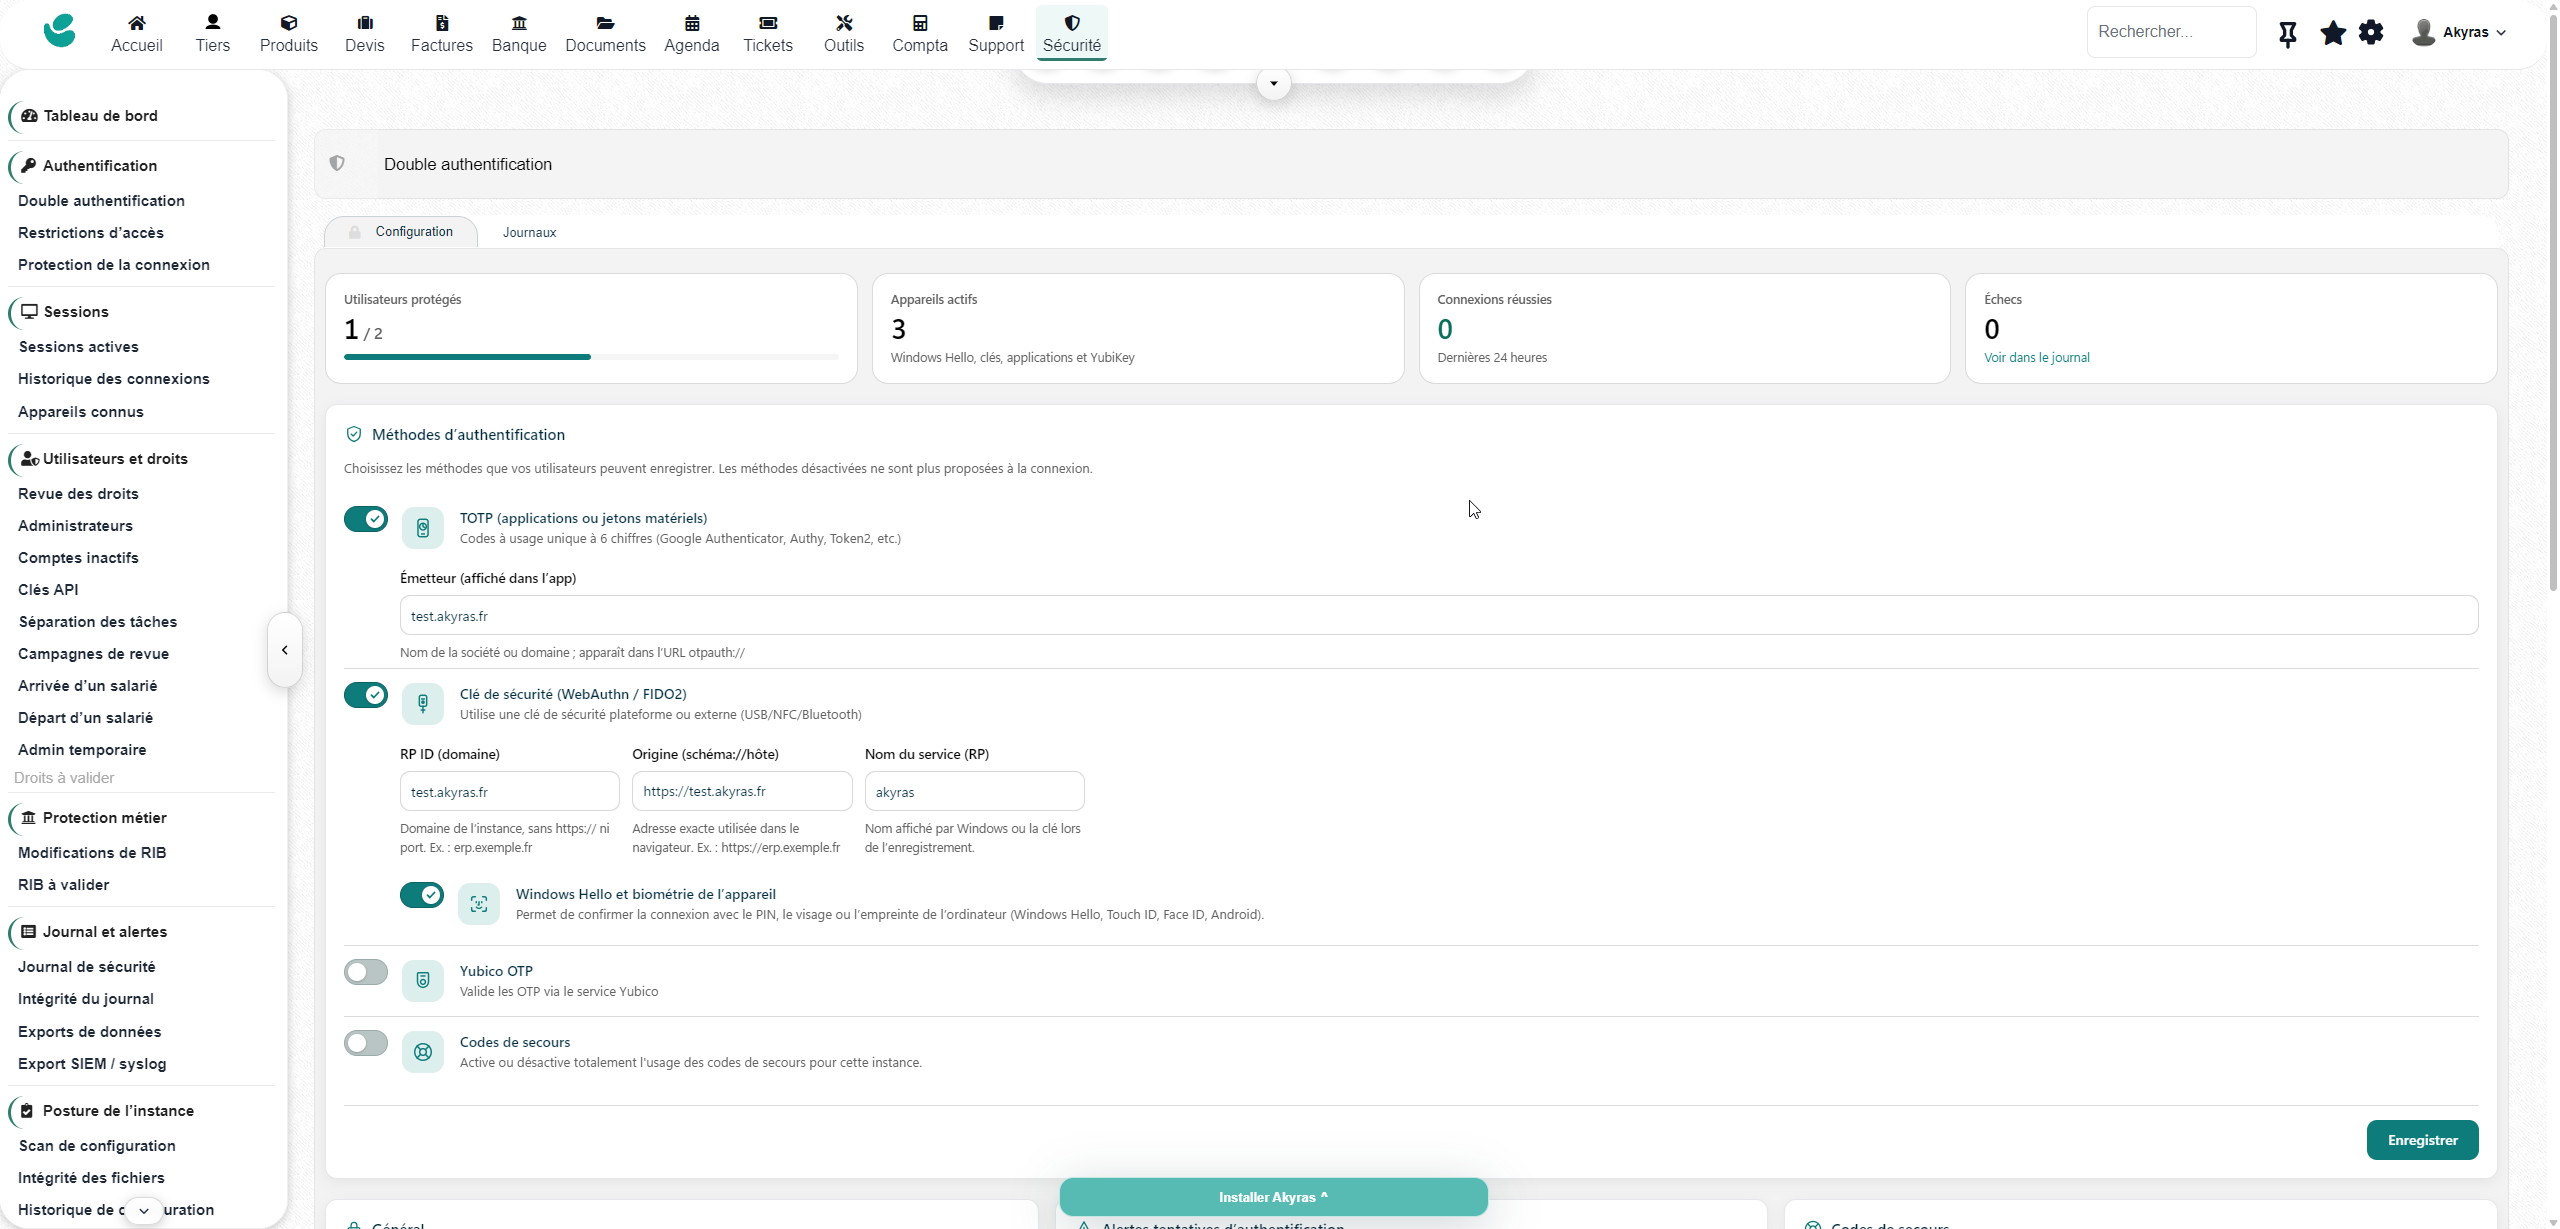
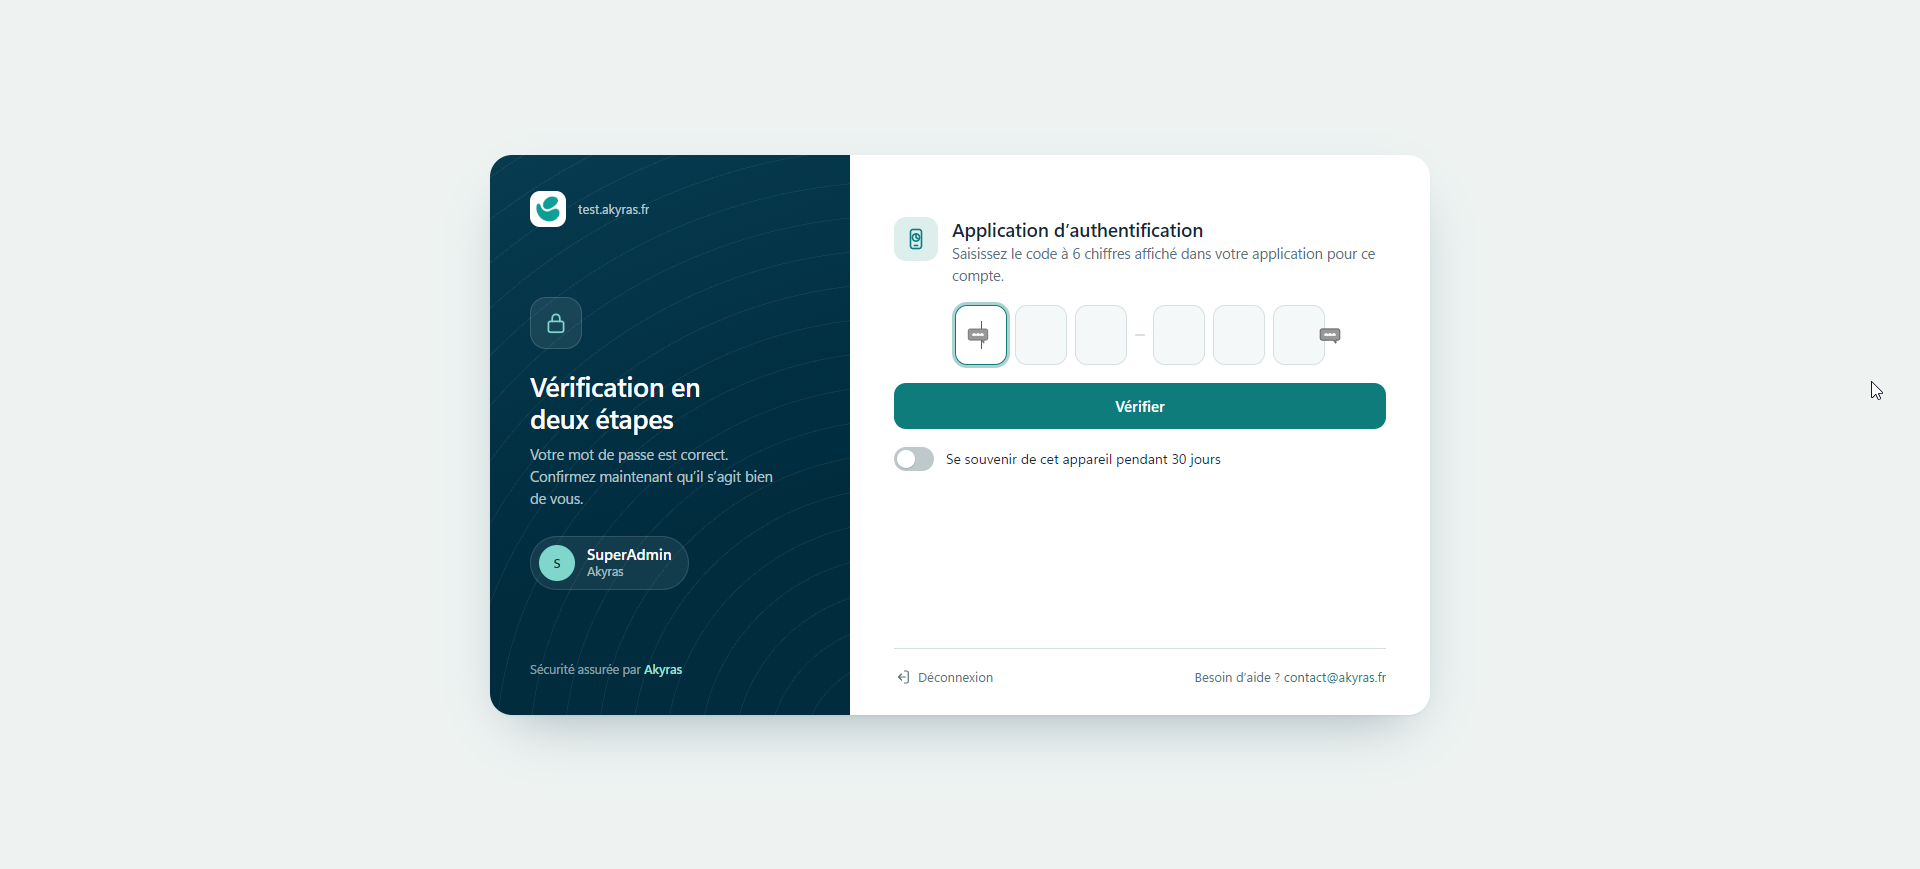
Le moteur de 2FA byAkyras est intégré : Windows Hello, clés FIDO2/WebAuthn, applications TOTP et YubiKey OTP, avec configuration guidée, codes de secours et appareils mémorisés. Les utilisateurs disposent de plusieurs méthodes ; vous définissez l’obligation selon la politique proposée par le module.
Windows Hello permet une confirmation par PIN ou biométrie sur les configurations compatibles. Les méthodes FIDO2/WebAuthn lient la vérification au site légitime ; les données biométriques restent sur l’appareil. La session Dolibarr authentifiée n’est établie qu’après validation du second facteur lorsqu’il est requis.
2. Des défenses contre les attaques sur les comptes
- Force brute : blocage temporaire par adresse IP et par identifiant visé, avec seuils configurables.
- Pulvérisation de mots de passe : détection d’une adresse qui essaie de nombreux identifiants différents.
- Récidives : durée de blocage progressive, liste d’adresses exemptées et page de déblocage.
- Comptes leurres : une tentative sur un identifiant fictif configuré déclenche un blocage et une alerte critique.
- Mots de passe compromis : contrôle via Have I Been Pwned, refus à la définition d’un nouveau mot de passe compromis et avertissement à la connexion.
Le contrôle des mots de passe transmet seulement un préfixe de cinq caractères de leur empreinte SHA-1, selon le mécanisme de k-anonymity ; le mot de passe lui-même n’est pas envoyé.
3. Vos règles d’accès, avant et pendant la session
Définissez des restrictions par IP ou plage réseau IPv4/IPv6, pays, jours et horaires. Ciblez tous les utilisateurs, les administrateurs, les non-administrateurs, un groupe ou un compte précis.
Commencez en mode surveillance pour mesurer les écarts, puis activez le blocage. Les règles sont contrôlées à la connexion et périodiquement pendant la session. Un testeur indique quelles règles seraient enfreintes pour un utilisateur, une adresse et un horaire donnés. Des garde-fous limitent le risque de vous bloquer vous-même, avec un mécanisme de secours documenté.
4. Sachez qui est connecté et reprenez la main sur les sessions
Consultez les sessions actives, l’adresse IP, l’appareil et la dernière activité. Fermez une session ou les sessions d’un utilisateur à distance ; la fermeture prend effet à sa prochaine requête. L’historique conserve les connexions et leurs motifs de fin.
Suivez les appareils connus, oubliez un appareil perdu et recevez des alertes de nouvel appareil ou de nouveau réseau selon vos réglages. Détectez les sessions simultanées, avec une limite optionnelle. Le contrôle de « voyage impossible » peut signaler ou refuser une connexion géographiquement incohérente avec la précédente.
La page « Ma sécurité » rend chaque utilisateur acteur de sa protection. Le bouton « Ce n’était pas moi » ferme ses autres sessions, oublie les appareils, retire sa clé API, alerte l’équipe sécurité, ouvre un incident et demande un nouveau mot de passe.
5. Ajoutez une seconde validation aux changements de coordonnées bancaires
Un changement d’IBAN, de BIC ou de titulaire peut être soumis à l’approbation d’une autre personne. Le demandeur ne peut pas valider sa propre demande. Les coordonnées existantes sont maintenues jusqu’à la décision ; un nouveau RIB en attente reste sans IBAN.
Les demandes, décisions et refus motivés sont suivis, avec notifications. Les modifications faites par les parcours API couverts sont également concernées. Le suivi journalise les changements de coordonnées bancaires et masque les IBAN dans les événements.
À la création d’un ordre de virement SEPA dans Dolibarr, un bénéficiaire dont le RIB a changé récemment peut provoquer une alerte ou bloquer l’ordre. Après vérification auprès du fournisseur, l’action « RIB vérifié » permet de lever ce contrôle.
La suite surveille aussi les changements d’e-mail, de téléphone et d’adresse des fournisseurs et de leurs contacts, avec un périmètre réglable.
6. Maîtrisez les droits, pas seulement la liste des utilisateurs
Visualisez les droits effectifs, qu’ils soient accordés directement ou hérités des groupes, avec leur origine. Repérez les comptes administrateurs à surveiller, les comptes inactifs et les combinaisons de permissions qui concentrent des opérations sensibles dans les mêmes mains.
La séparation des tâches couvre plusieurs scénarios : fournisseur, facture et paiement ; RIB et virements ; salaires et paiements ; écritures et rapprochement. Vous pouvez corriger les droits ou accepter un risque avec une justification conservée.
Activez la double validation des droits sensibles : statut administrateur, droits ciblés ou appartenance à un groupe qui les contient. Les attributions concernées deviennent des demandes à approuver par un second administrateur. Personne ne valide sa propre demande.
Pour une intervention ponctuelle, accordez des droits administrateur temporaires, de 15 minutes à 4 heures dans les limites configurées, avec ou sans approbation. Les élévations sont visibles et journalisées, avec retrait automatique à l’échéance selon les contrôles du module.
7. Organisez les arrivées, les départs et les revues périodiques
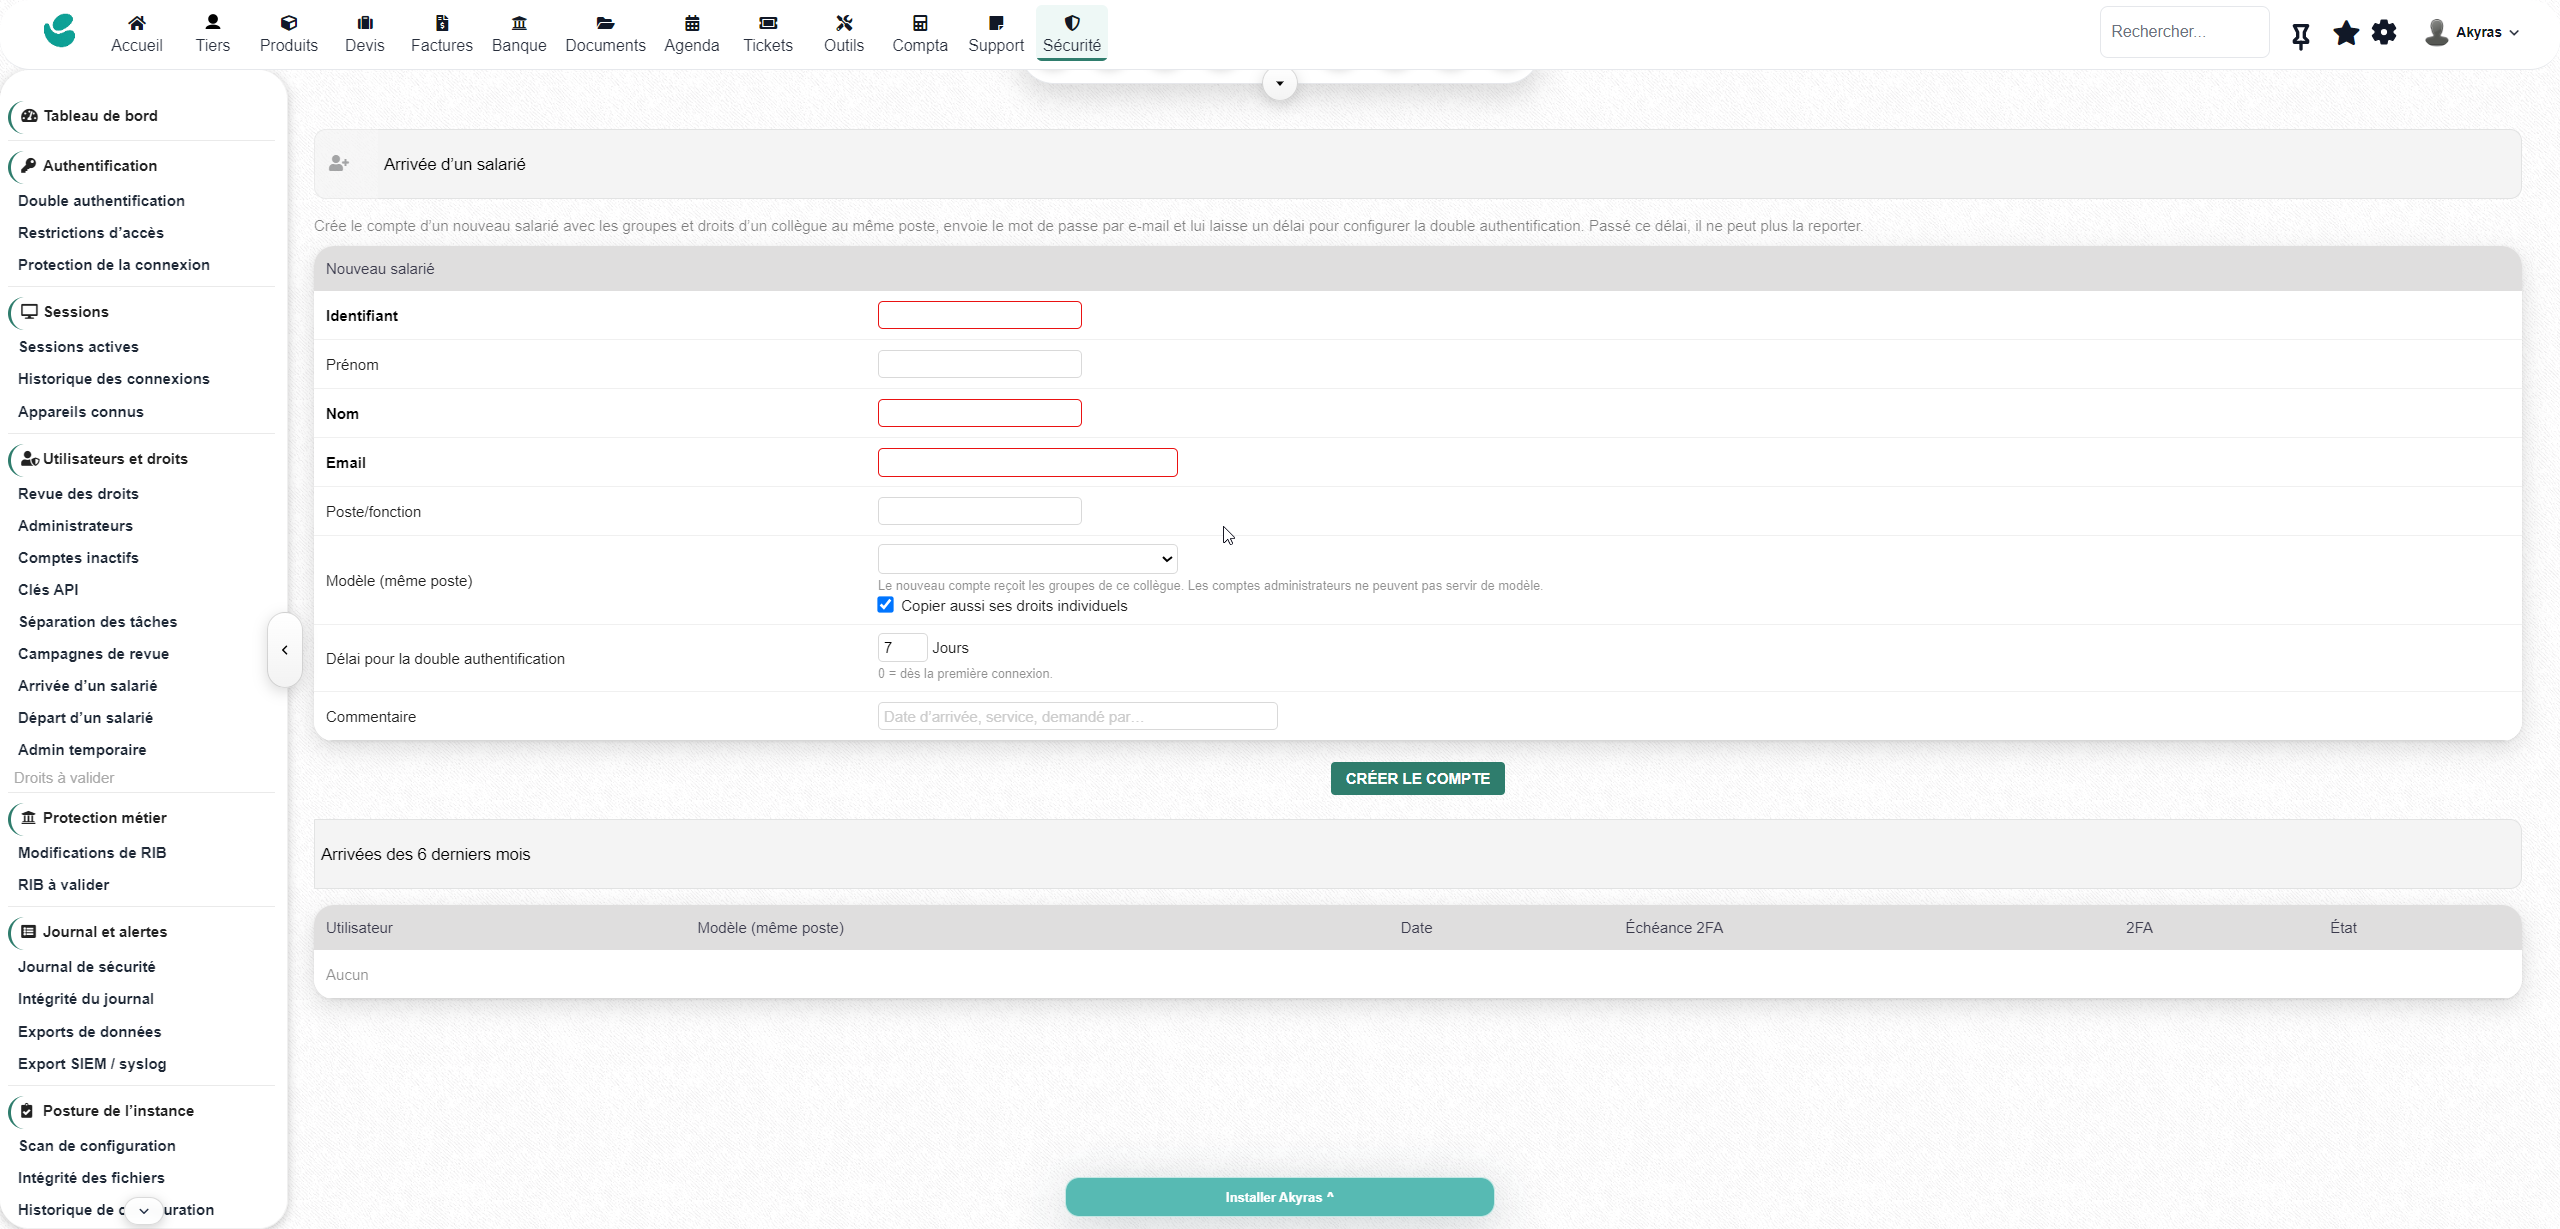
- Arrivée : créez un compte à partir d’un collègue de référence, reprenez ses groupes et, en option, ses droits individuels. Fixez un délai d’activation de la 2FA, avec rappel et obligation d’enrôlement à l’échéance lorsque la méthode est disponible.
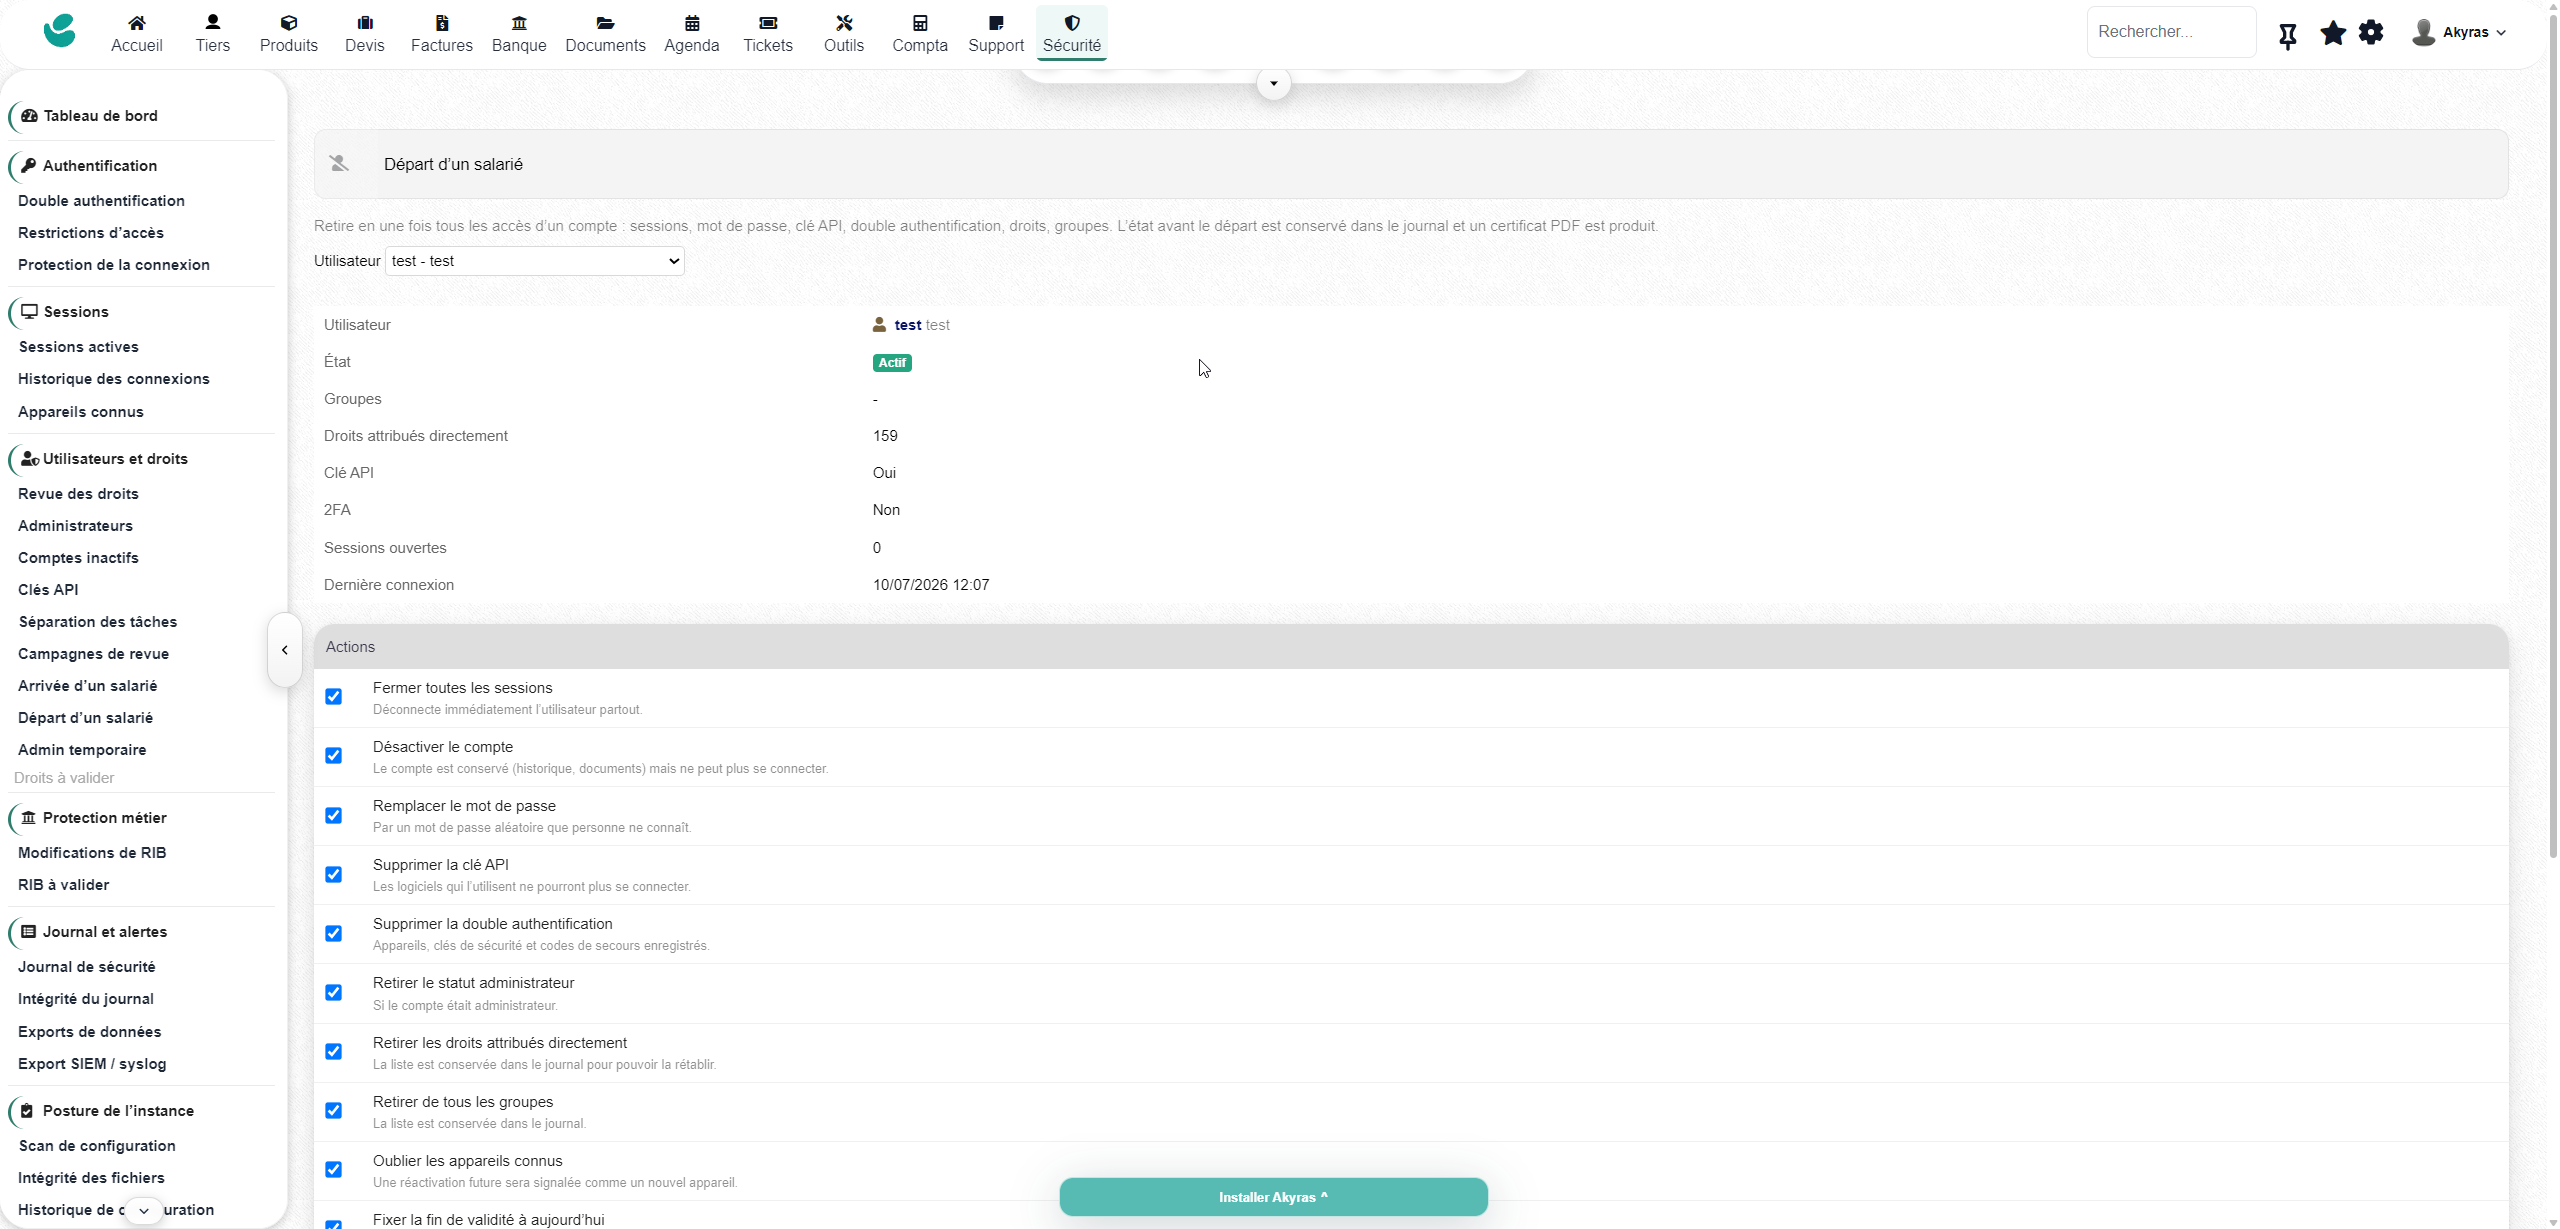
- Départ : une procédure centralise la désactivation du compte, la fermeture des sessions, le changement de mot de passe et le retrait des clés API, de la 2FA, des droits, groupes et appareils. Une confirmation explicite précède l’opération ; une attestation PDF horodatée est conservée.
- Campagnes de revue : prenez un instantané des comptes actifs, examinez leurs groupes, droits, 2FA, clés API et dernières connexions. Documentez les décisions conserver, modifier ou retirer, puis clôturez avec une conclusion et un PDF de preuve. Les campagnes en retard sont signalées.
8. Gardez vos clés API sous surveillance
Inventoriez les comptes qui détiennent une clé sans afficher la clé elle-même. Consultez le dernier appel, l’adresse et le nombre d’appels. Repérez les clés inutilisées et configurez une durée de vie maximale, avec avertissement avant expiration.
Définissez les adresses autorisées et appliquez, en option, les restrictions d’accès à l’API. Vous traitez ces accès techniques comme des accès à part entière.
9. Repérez les sorties de données et les suppressions inhabituelles
La suite journalise les téléchargements du module Exports et leur nombre de lignes pour les formats pris en charge. Des seuils signalent un export volumineux, de nombreux exports ou téléchargements de documents en peu de temps. La génération et le téléchargement de sauvegardes sont également suivis.
Une vue rassemble les exports par utilisateur. Les suppressions d’objets métier couverts sont journalisées et une alerte peut être déclenchée au-delà du seuil horaire choisi. Vous disposez d’éléments pour examiner une activité inhabituelle.
10. Surveillez aussi l’état de votre instance
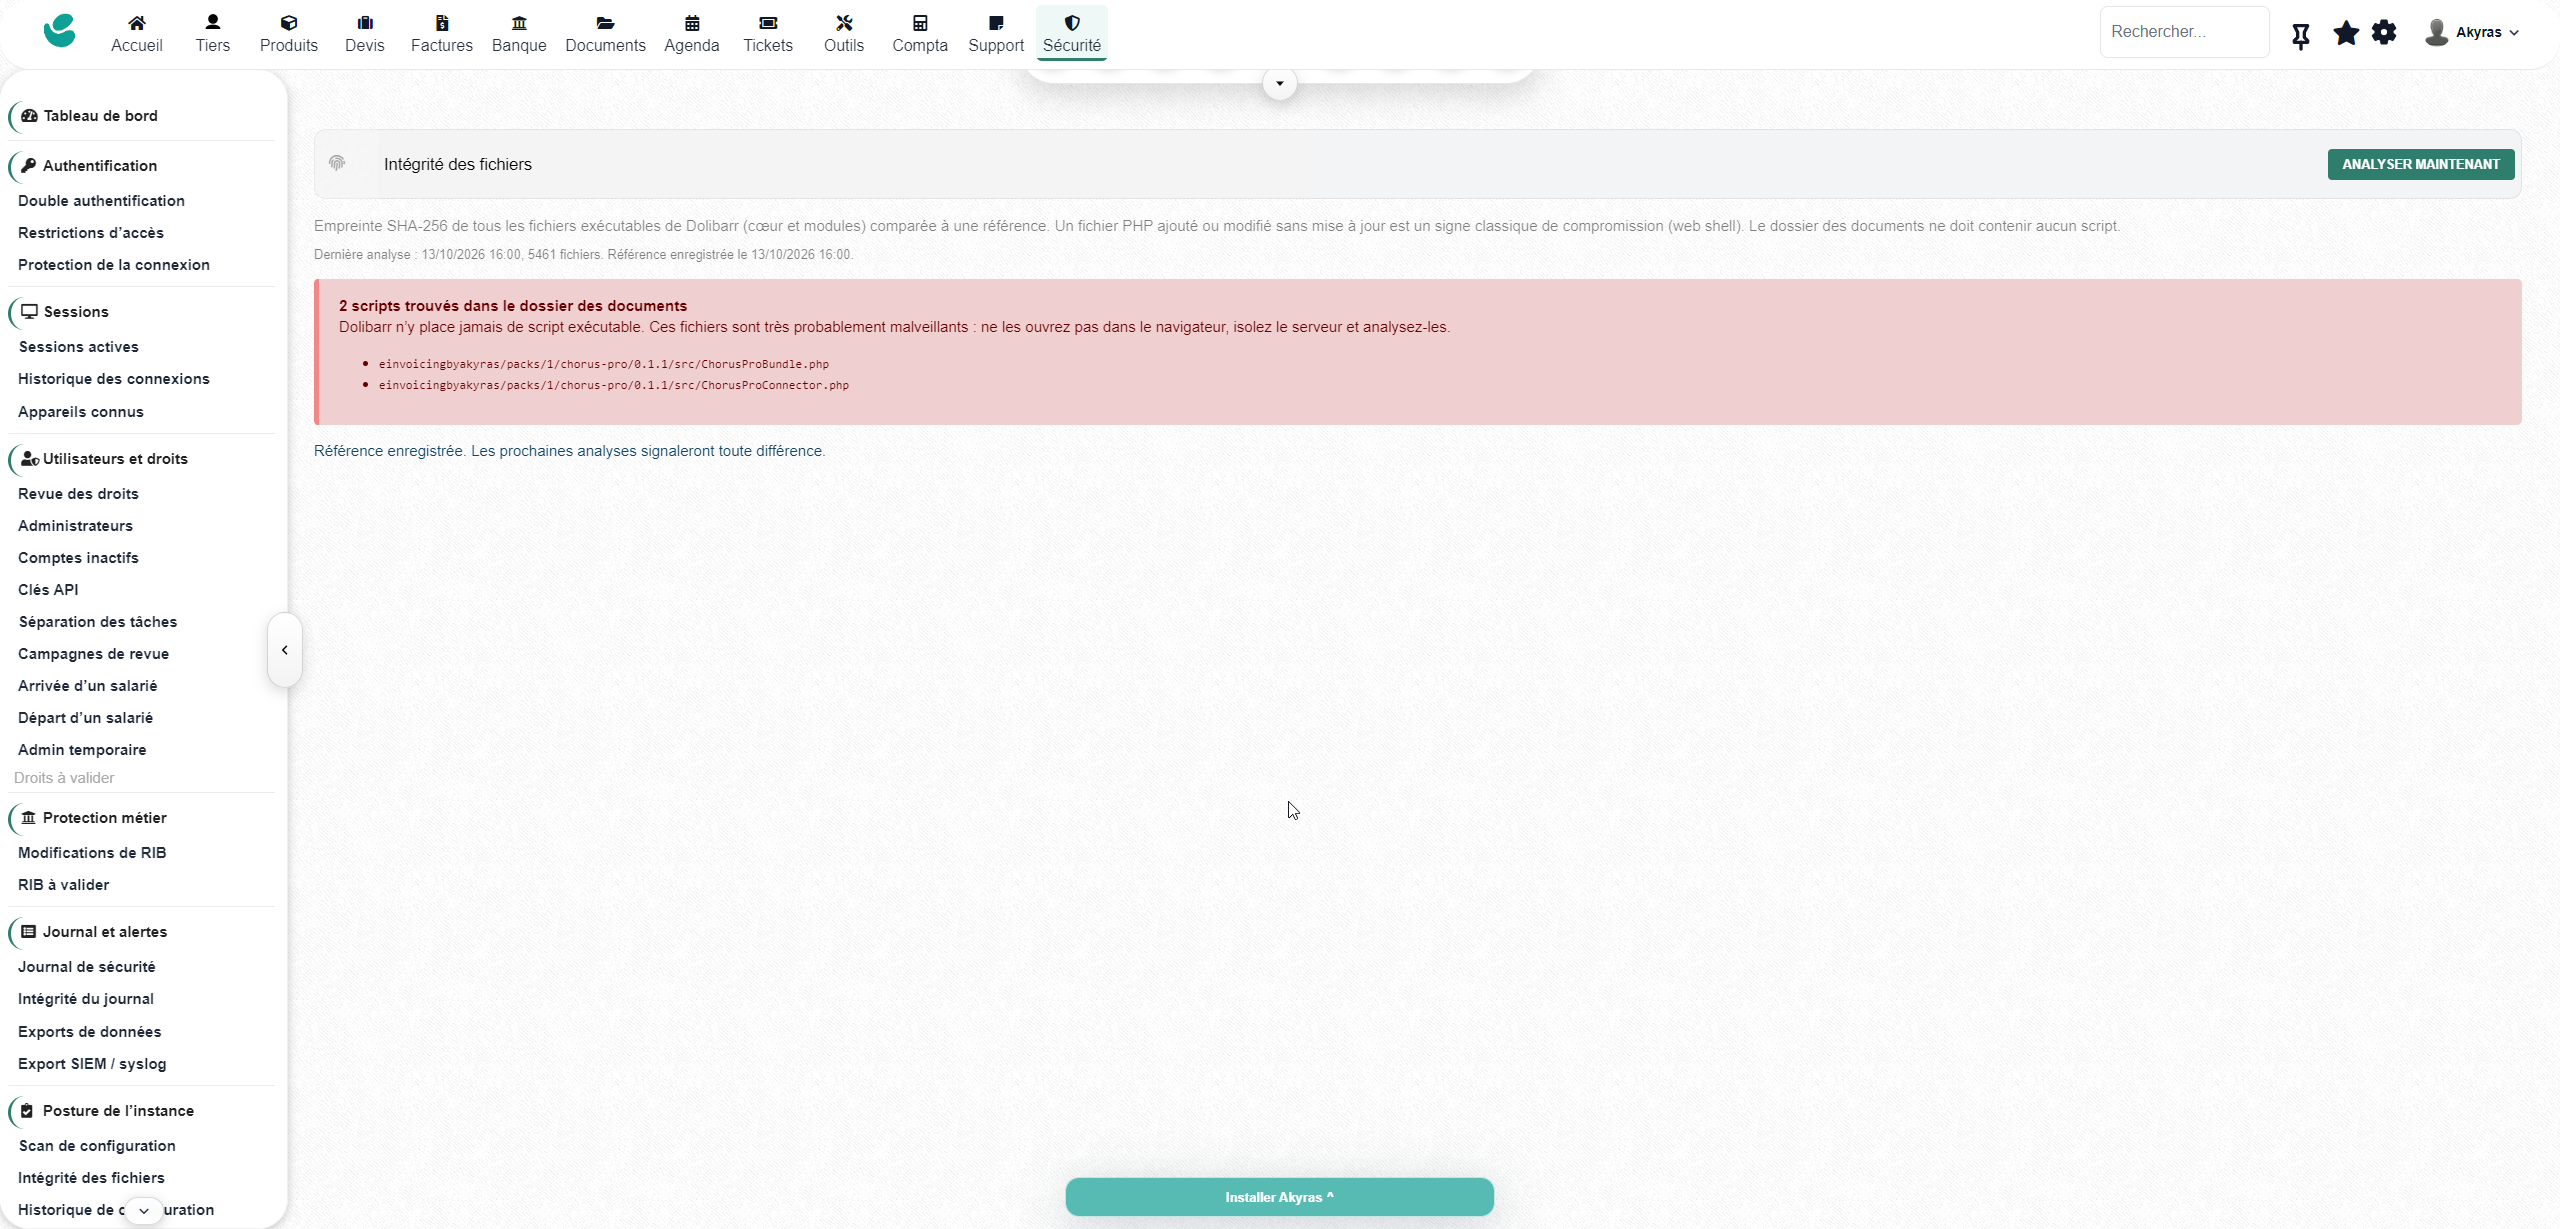
- Scan de configuration : contrôles de Dolibarr, PHP, conf.php, du dossier des documents et de modules à risque.
- Intégrité des fichiers : référence SHA-256, détection des fichiers exécutables ajoutés, modifiés ou supprimés et repérage de scripts suspects dans les documents. Une nouvelle référence peut être validée après une mise à jour.
- Historique des paramètres : suivi des changements de configuration, avec ancienne et nouvelle valeur ; les valeurs secrètes ne sont pas conservées en clair.
- Sauvegardes : suivi de l’ancienneté, de la taille, des échecs et des diminutions inhabituelles, avec dossiers surveillés et déclaration ou signal des outils externes. Suivez aussi les sauvegardes hors serveur et les tests de restauration déclarés.
- Versions : vérification des versions Dolibarr publiées, des vulnérabilités référencées dans les avis GitHub et de la fin du support de sécurité de PHP.
11. Un journal vérifiable et des alertes là où vous travaillez
Le journal rassemble les événements de connexion, sessions, comptes, droits, coordonnées bancaires et autres opérations couvertes, avec filtres et exports CSV ou JSON. Une chaîne d’empreintes permet de vérifier son intégrité, avec vérification automatique, alerte en cas de rupture et attestation PDF.
Transmettez les événements vers un SIEM ou serveur syslog, en UDP, TCP ou TCP avec TLS, au format RFC 5424 avec JSON ou CEF. La conservation externe peut compléter le journal local.
Les alertes peuvent être envoyées par e-mail, Teams, Slack, Google Chat, Discord ou webhook JSON. Un résumé hebdomadaire réunit score, activité, blocages, changements sensibles et points à corriger.
12. Réagissez à un incident et documentez votre réponse
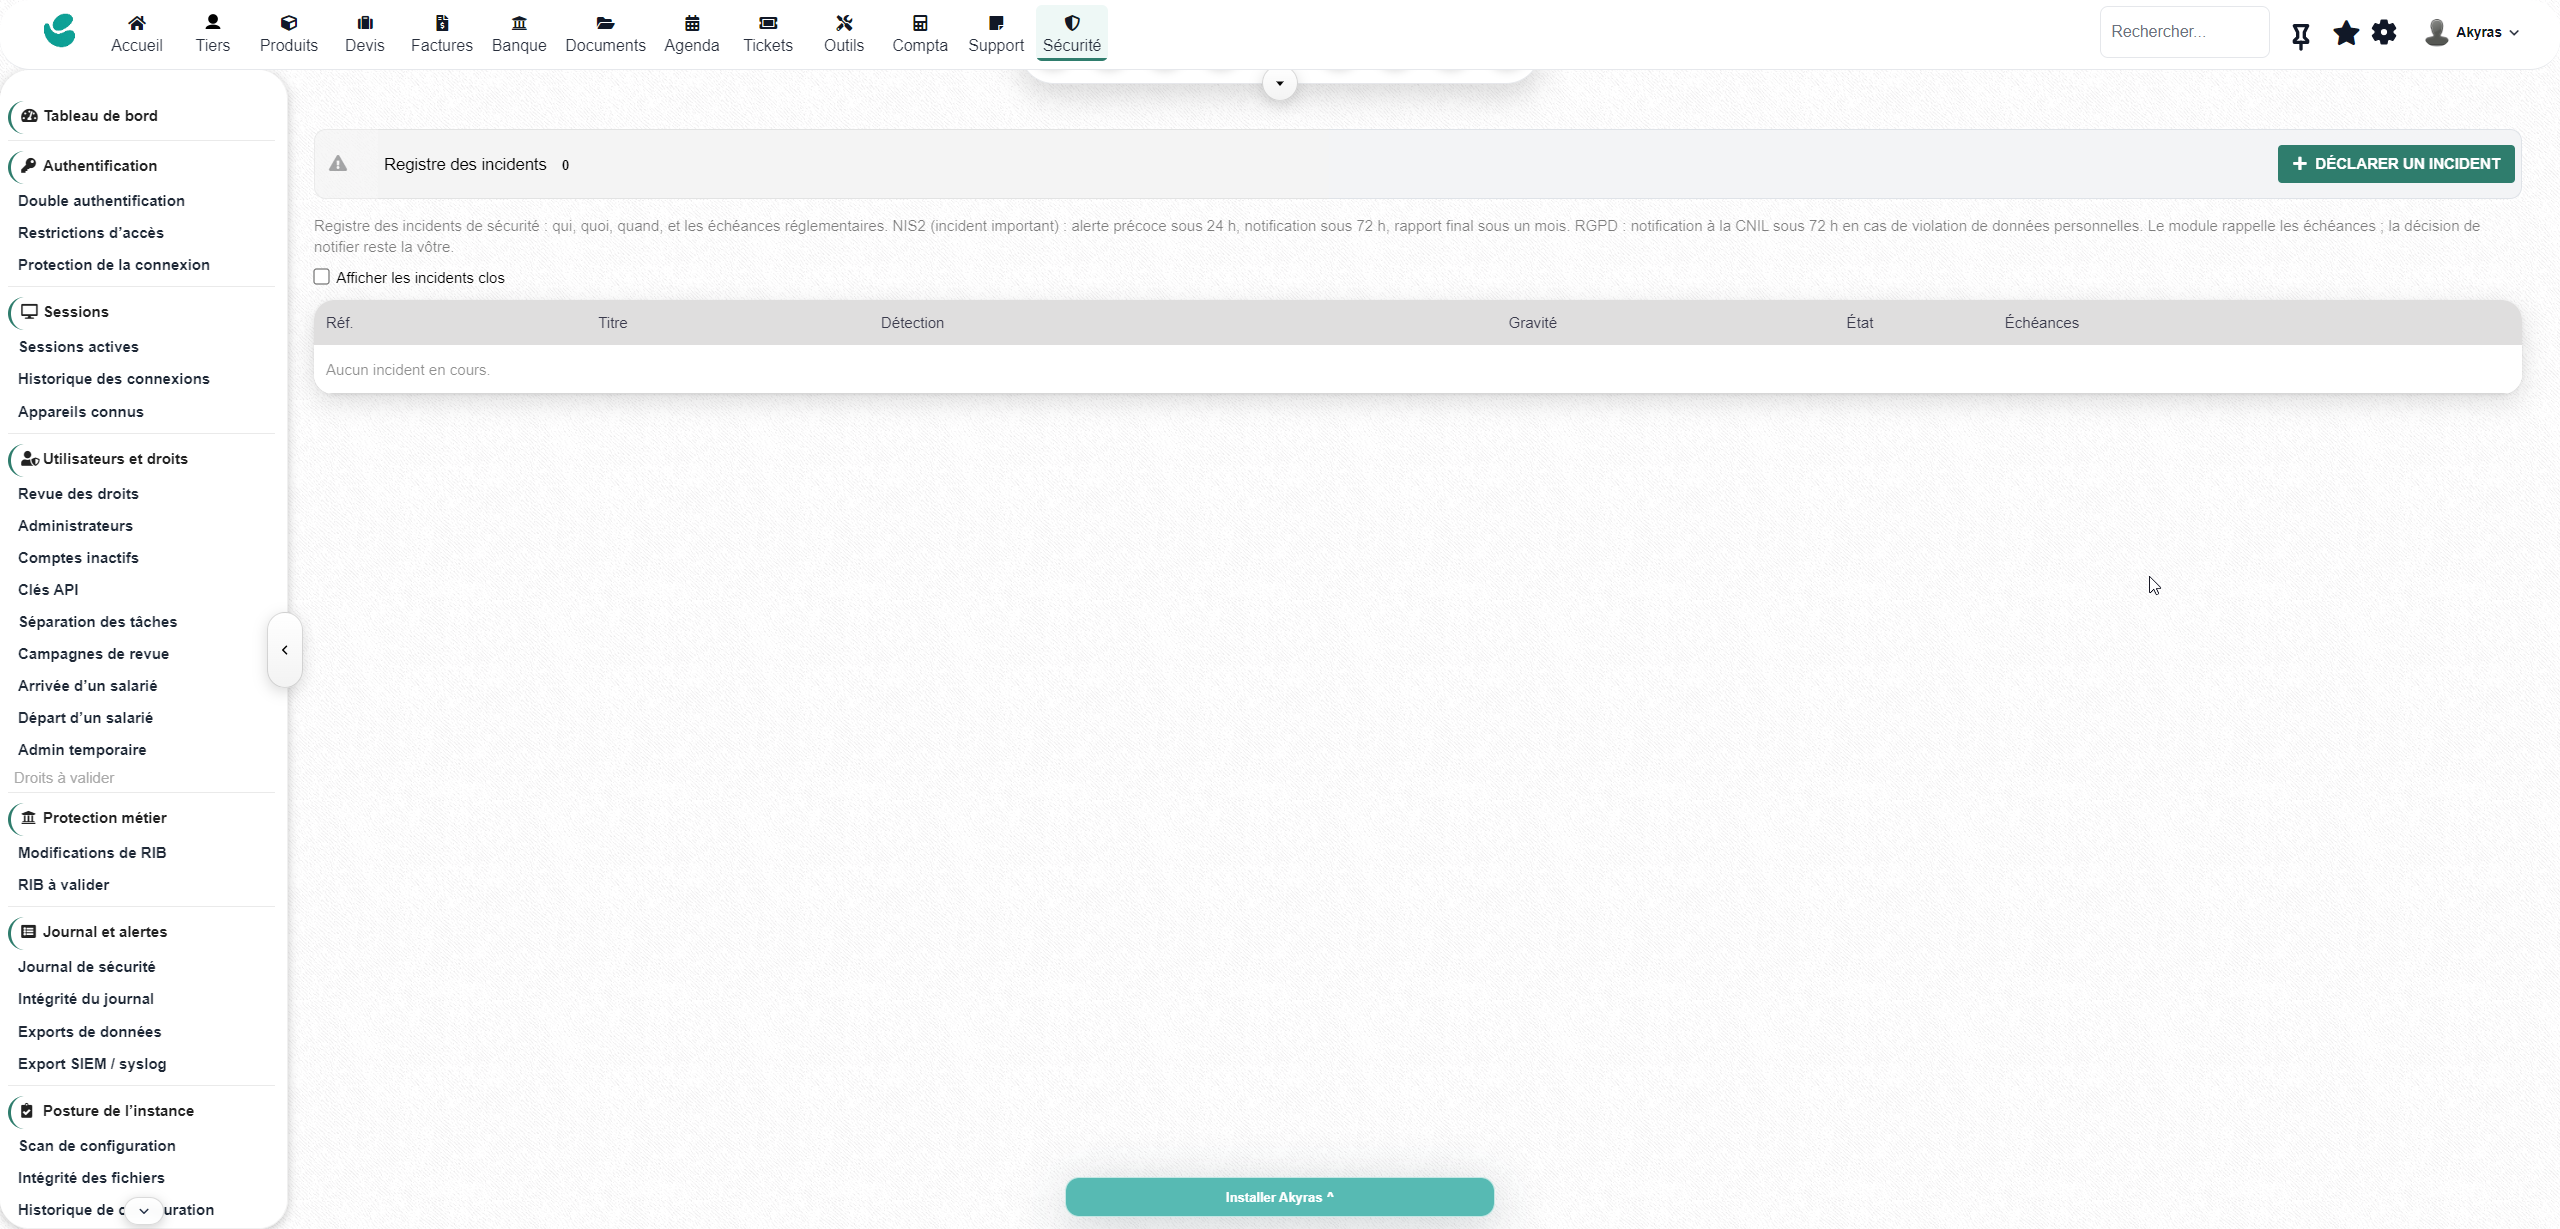
Créez un incident avec catégorie, gravité, responsable, statut et chronologie des actions. Retrouvez les événements proches de l’incident et suivez les échéances proposées pour les démarches NIS2 et RGPD.
Le mode verrouillage ferme les sessions des non-administrateurs et refuse leurs nouvelles connexions jusqu’à sa levée. L’activation demande une confirmation, conserve le motif et déclenche une alerte ainsi qu’un incident.
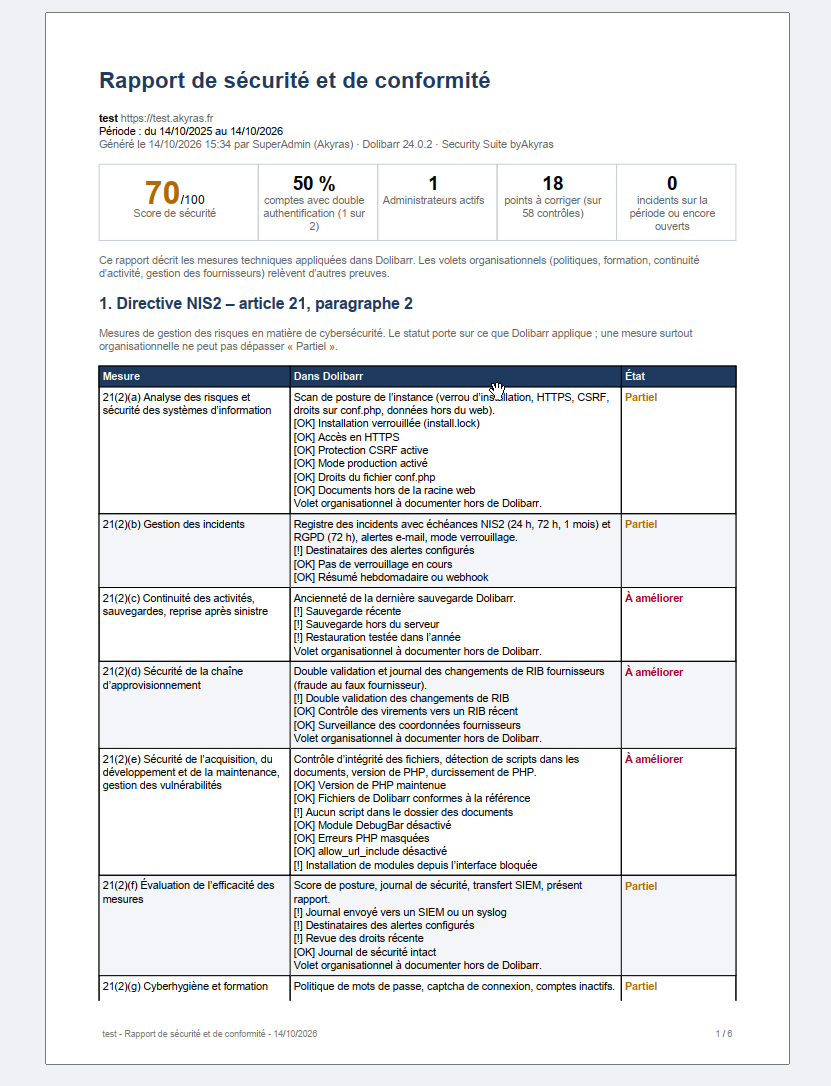
Un rapport PDF regroupe les contrôles, les comptes à surveiller, les incidents et l’activité sur la période choisie, avec correspondances aux mesures NIS2 et RGPD. Les revues de droits et attestations complètent vos éléments de suivi. La suite aide à documenter vos mesures techniques ; elle ne certifie pas votre organisation et ne couvre pas, seule, ses obligations organisationnelles.
Une suite autonome. Une continuité pour les clients 2FA byAkyras.
Vous n’avez pas besoin d’acheter le module 2FA séparément. Pour les installations déjà équipées, l’activation reprend les données, réglages et droits 2FA, conserve les moyens enregistrés et désactive le module 2FA seul. Les utilisateurs n’ont pas à se réenrôler.
Interface complète en français, anglais, allemand, espagnol, italien et néerlandais, avec reprise des variantes régionales. Les autres langues disposent des traductions de la partie 2FA ; le reste de la suite s’affiche en anglais.
Prérequis et périmètre
Dolibarr 20 à 24, PHP 7.4 minimum (8.2 ou supérieur recommandé), MySQL ou MariaDB. HTTPS pour Windows Hello et FIDO2/WebAuthn. Travaux planifiés et cron système pour les contrôles automatiques ; GeoIP Maxmind pour les fonctions géographiques. Déclarez les proxys de confiance si votre installation utilise un reverse proxy. Multicompany n’a pas été testé.
Les contrôles Have I Been Pwned et GitHub nécessitent un accès sortant et sont ignorés si les services sont inaccessibles ; YubiKey OTP utilise YubiCloud. Le suivi des sauvegardes ne réalise pas les sauvegardes. Le contrôle des virements concerne les ordres SEPA Dolibarr, pas les paiements effectués directement auprès de la banque. Les exports REST et captures d’écran ne sont pas couverts par la détection des exports.
Les doubles validations couvrent les parcours Dolibarr et API pris en charge, pas les écritures directes en base. La double validation des droits est optionnelle ; sans second administrateur, l’octroi passe avec un événement de contournement. Les empreintes du journal ne constituent pas une preuve indépendante face à une personne maîtrisant à la fois la base et la clé de l’instance. Les contrôles géographiques peuvent être affectés par les VPN ou réseaux mobiles. Consultez la documentation pour les options, périmètres et procédures de secours.
Faites de la sécurité de votre Dolibarr un travail suivi, visible et actionnable.