

Descrizione
Security Suite byAkyras — Individua i rischi. Controlla gli accessi. Mantieni la capacità di intervenire.
Un dipendente che ha lasciato l’azienda ha ancora accesso? Un fornitore ha appena cambiato le coordinate bancarie? Il tuo ultimo backup è abbastanza recente? Chi può esportare i tuoi dati o assegnarsi permessi sensibili?
Queste domande riguardano la tua azienda ogni giorno. Security Suite byAkyras riunisce in Dolibarr gli strumenti per rispondere: autenticazione forte, controllo degli accessi, protezione dei processi aziendali, monitoraggio dell’istanza, avvisi e gestione degli incidenti.
Un centro di sicurezza integrato nel tuo ERP, con i problemi da correggere e le azioni per riprendere il controllo. L’autenticazione a due fattori è inclusa; la suite copre anche ciò che accade dopo l’accesso.
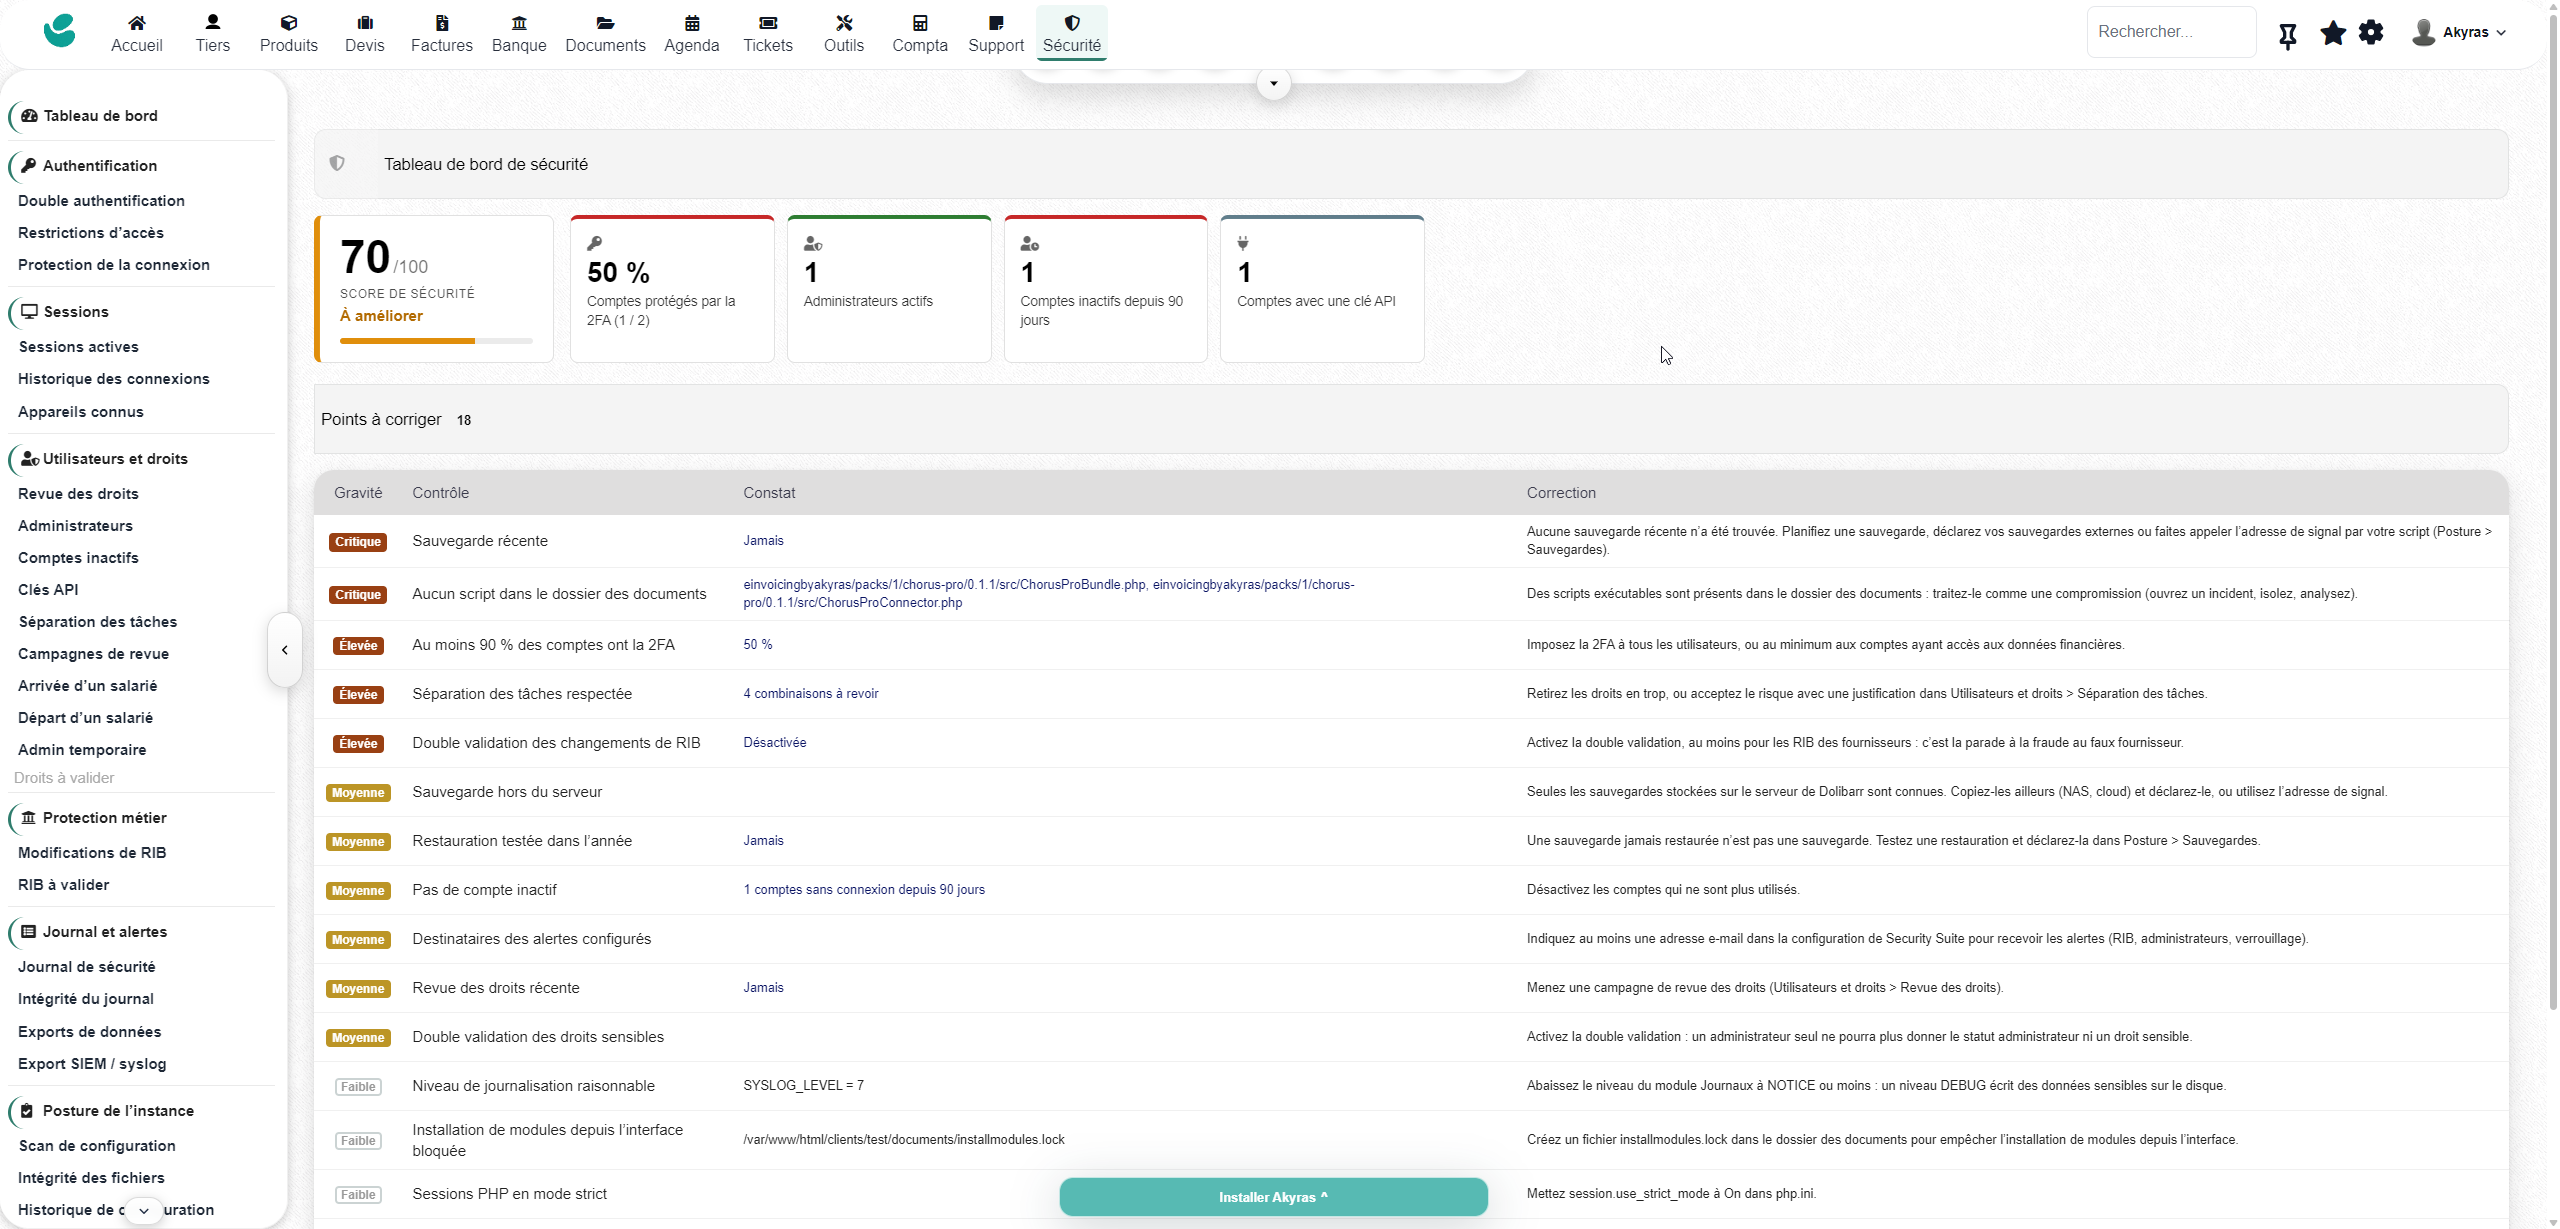
La dashboard non mostra soltanto un punteggio. Ti aiuta a decidere cosa correggere.
Visualizza la percentuale di account protetti dalla 2FA, gli amministratori attivi, gli account inattivi e quelli dotati di una chiave API. Un punteggio indicativo su 100 sintetizza i controlli della suite.
I problemi da correggere sono classificati per gravità, con l’esito del controllo e una raccomandazione correttiva : backup assenti, account insufficientemente protetti, permessi a rischio, approvazioni disattivate o configurazioni da rafforzare. Hai a disposizione un elenco di azioni concrete, direttamente in Dolibarr.
1. Un’autenticazione moderna, adatta ai tuoi team
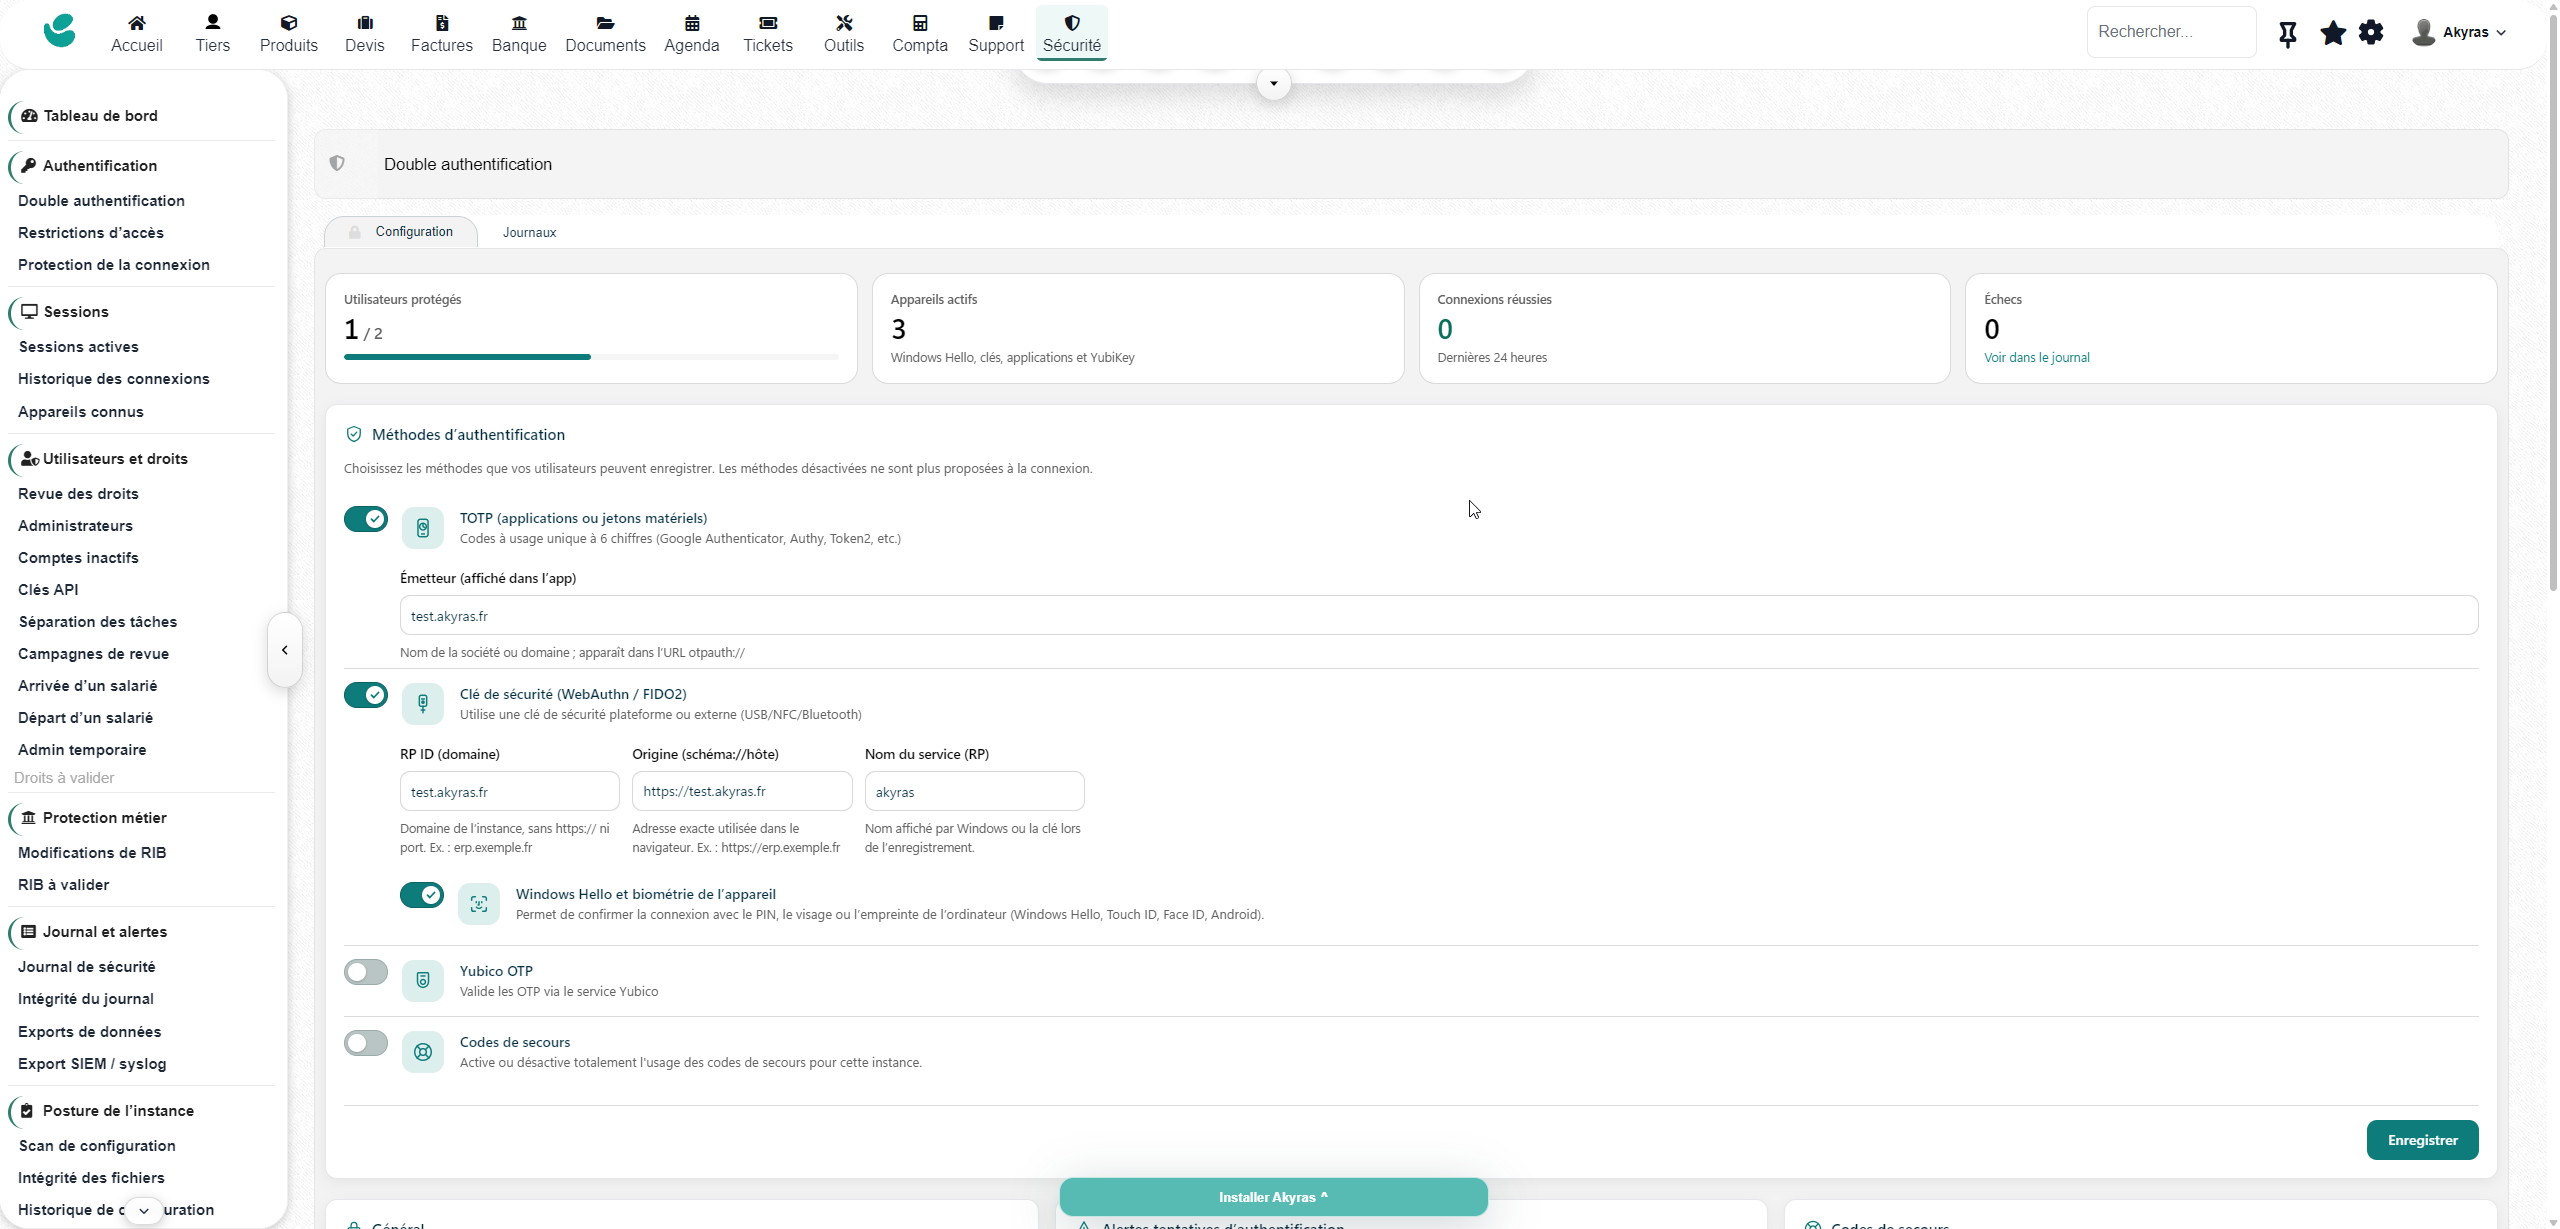
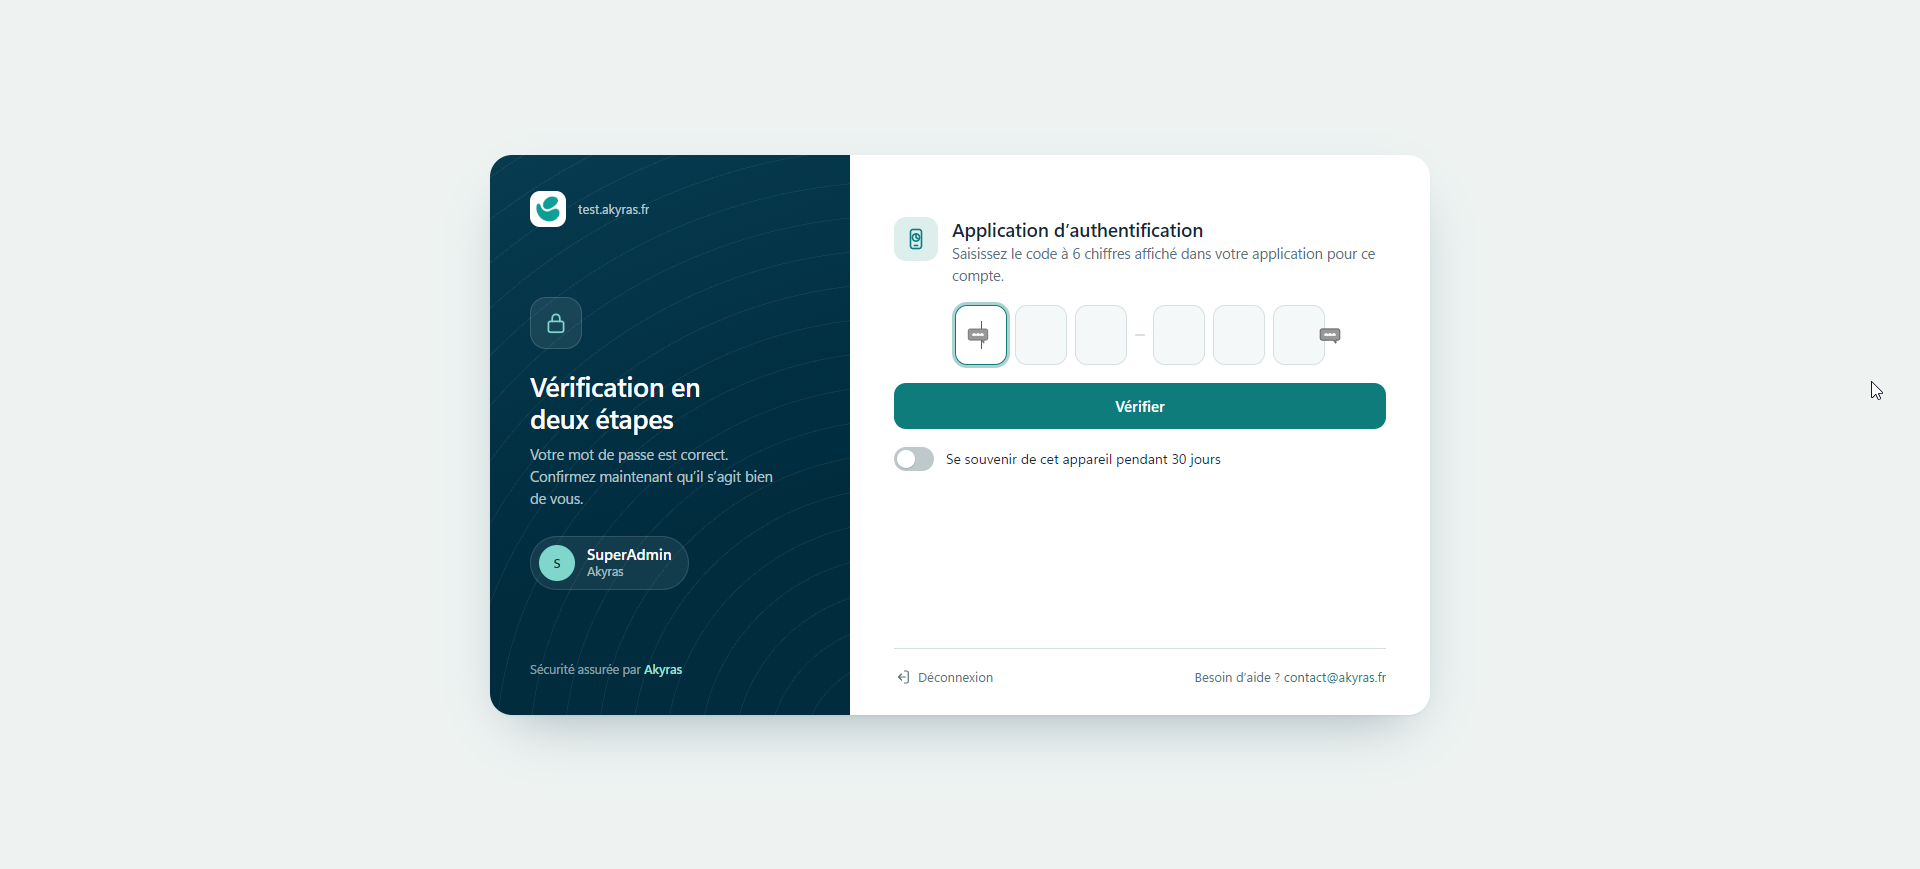
Il motore 2FA byAkyras è integrato: Windows Hello, chiavi FIDO2/WebAuthn, app TOTP e YubiKey OTP, con configurazione guidata, codici di recupero e dispositivi memorizzati. Gli utenti dispongono di più metodi; definisci quando la 2FA è obbligatoria tramite le opzioni di policy proposte dal modulo.
Windows Hello consente la conferma tramite PIN o biometria sulle configurazioni compatibili. I metodi FIDO2/WebAuthn vincolano la verifica al sito legittimo; i dati biometrici rimangono sul dispositivo. Quando è richiesto un secondo fattore, la sessione Dolibarr autenticata viene stabilita soltanto dopo la sua convalida.
2. Difese contro gli attacchi agli account
- Forza bruta: blocco temporaneo per indirizzo IP e nome utente preso di mira, con soglie configurabili.
- Password spraying: rilevamento di un indirizzo IP che tenta l’accesso con molti nomi utente diversi.
- Tentativi ripetuti: durata del blocco progressiva, elenco di indirizzi IP esenti e pagina di sblocco.
- Account esca: un tentativo di accesso con un nome utente fittizio configurato attiva un blocco e un avviso critico.
- Password compromesse: controllo tramite Have I Been Pwned, rifiuto delle password compromesse quando si imposta una nuova password e avviso all’accesso.
Il controllo delle password trasmette soltanto un prefisso di cinque caratteri del relativo hash SHA-1, secondo il meccanismo di k-anonimato; la password stessa non viene inviata.
3. Le tue regole di accesso, prima e durante la sessione
Definisci restrizioni per IP o intervallo di rete IPv4/IPv6, Paese, giorni e orari. Applicale a tutti gli utenti, agli amministratori, agli utenti non amministratori, a un gruppo o a un account specifico.
Inizia in modalità monitoraggio per valutare le violazioni, poi attiva il blocco. Le regole vengono controllate all’accesso e periodicamente durante la sessione. Uno strumento di test indica quali regole verrebbero violate per un determinato utente, indirizzo IP e orario. Le misure di protezione riducono il rischio di bloccarti fuori dal sistema, con un meccanismo di recupero documentato.
4. Scopri chi è connesso e riprendi il controllo delle sessioni
Consulta le sessioni attive, l’indirizzo IP, il dispositivo e l’ultima attività. Chiudi da remoto una sessione o tutte le sessioni di un utente ; la chiusura ha effetto alla richiesta successiva di ciascuna sessione. La cronologia conserva gli accessi e i motivi di chiusura.
Monitora i dispositivi conosciuti, dimentica un dispositivo smarrito e ricevi avvisi per nuovi dispositivi o nuove reti secondo le tue impostazioni. Rileva le sessioni simultanee, con un limite facoltativo. Il controllo di «viaggio impossibile» può segnalare o rifiutare un accesso geograficamente incoerente con il precedente.
La pagina «La mia sicurezza» consente a ogni utente di partecipare attivamente alla propria protezione. Il pulsante «Non sono stato io» chiude le altre sessioni dell’utente, dimentica i dispositivi, rimuove la sua chiave API, avvisa il team di sicurezza, apre un incidente e richiede una nuova password.
5. Aggiungi una seconda approvazione alle modifiche delle coordinate bancarie
Una modifica di IBAN, BIC o intestatario può essere soggetta all’approvazione di un’altra persona. Il richiedente non può approvare la propria richiesta. Le coordinate esistenti vengono mantenute fino alla decisione; un nuovo record bancario in attesa di approvazione rimane senza IBAN.
Richieste, decisioni e rifiuti motivati vengono tracciati, con notifiche. Sono incluse anche le modifiche effettuate tramite i flussi API coperti. Il registro di audit tiene traccia delle modifiche alle coordinate bancarie e maschera gli IBAN negli eventi.
Alla creazione di un ordine di bonifico SEPA in Dolibarr, un beneficiario le cui coordinate bancarie sono cambiate di recente può generare un avviso o bloccare l’ordine. Dopo la verifica con il fornitore, l’azione «Coordinate bancarie verificate» permette di rimuovere questo controllo.
La suite monitora anche le modifiche a email, telefono e indirizzo dei fornitori e dei loro contatti, con un ambito configurabile.
6. Controlla i permessi, oltre all’elenco degli utenti
Visualizza i permessi effettivi, assegnati direttamente o ereditati dai gruppi, insieme alla loro origine. Individua gli account amministratore da monitorare, gli account inattivi e le combinazioni di permessi che concentrano operazioni sensibili nelle stesse mani.
La separazione dei compiti copre diversi scenari: fornitore, fattura e pagamento; coordinate bancarie e bonifici; stipendi e pagamenti; scritture contabili e riconciliazione. Puoi correggere i permessi o accettare un rischio conservandone la motivazione.
Attiva la doppia approvazione dei permessi sensibili : stato di amministratore, permessi specifici o appartenenza a un gruppo che li include. Le assegnazioni interessate diventano richieste da approvare da parte di un secondo amministratore. Nessuno approva la propria richiesta.
Per un intervento occasionale, concedi permessi temporanei di amministratore, da 15 minuti a 4 ore entro i limiti configurati, con o senza approvazione. Le elevazioni dei privilegi sono visibili e registrate, con revoca automatica alla scadenza secondo i controlli del modulo.
7. Organizza ingressi, uscite e revisioni periodiche
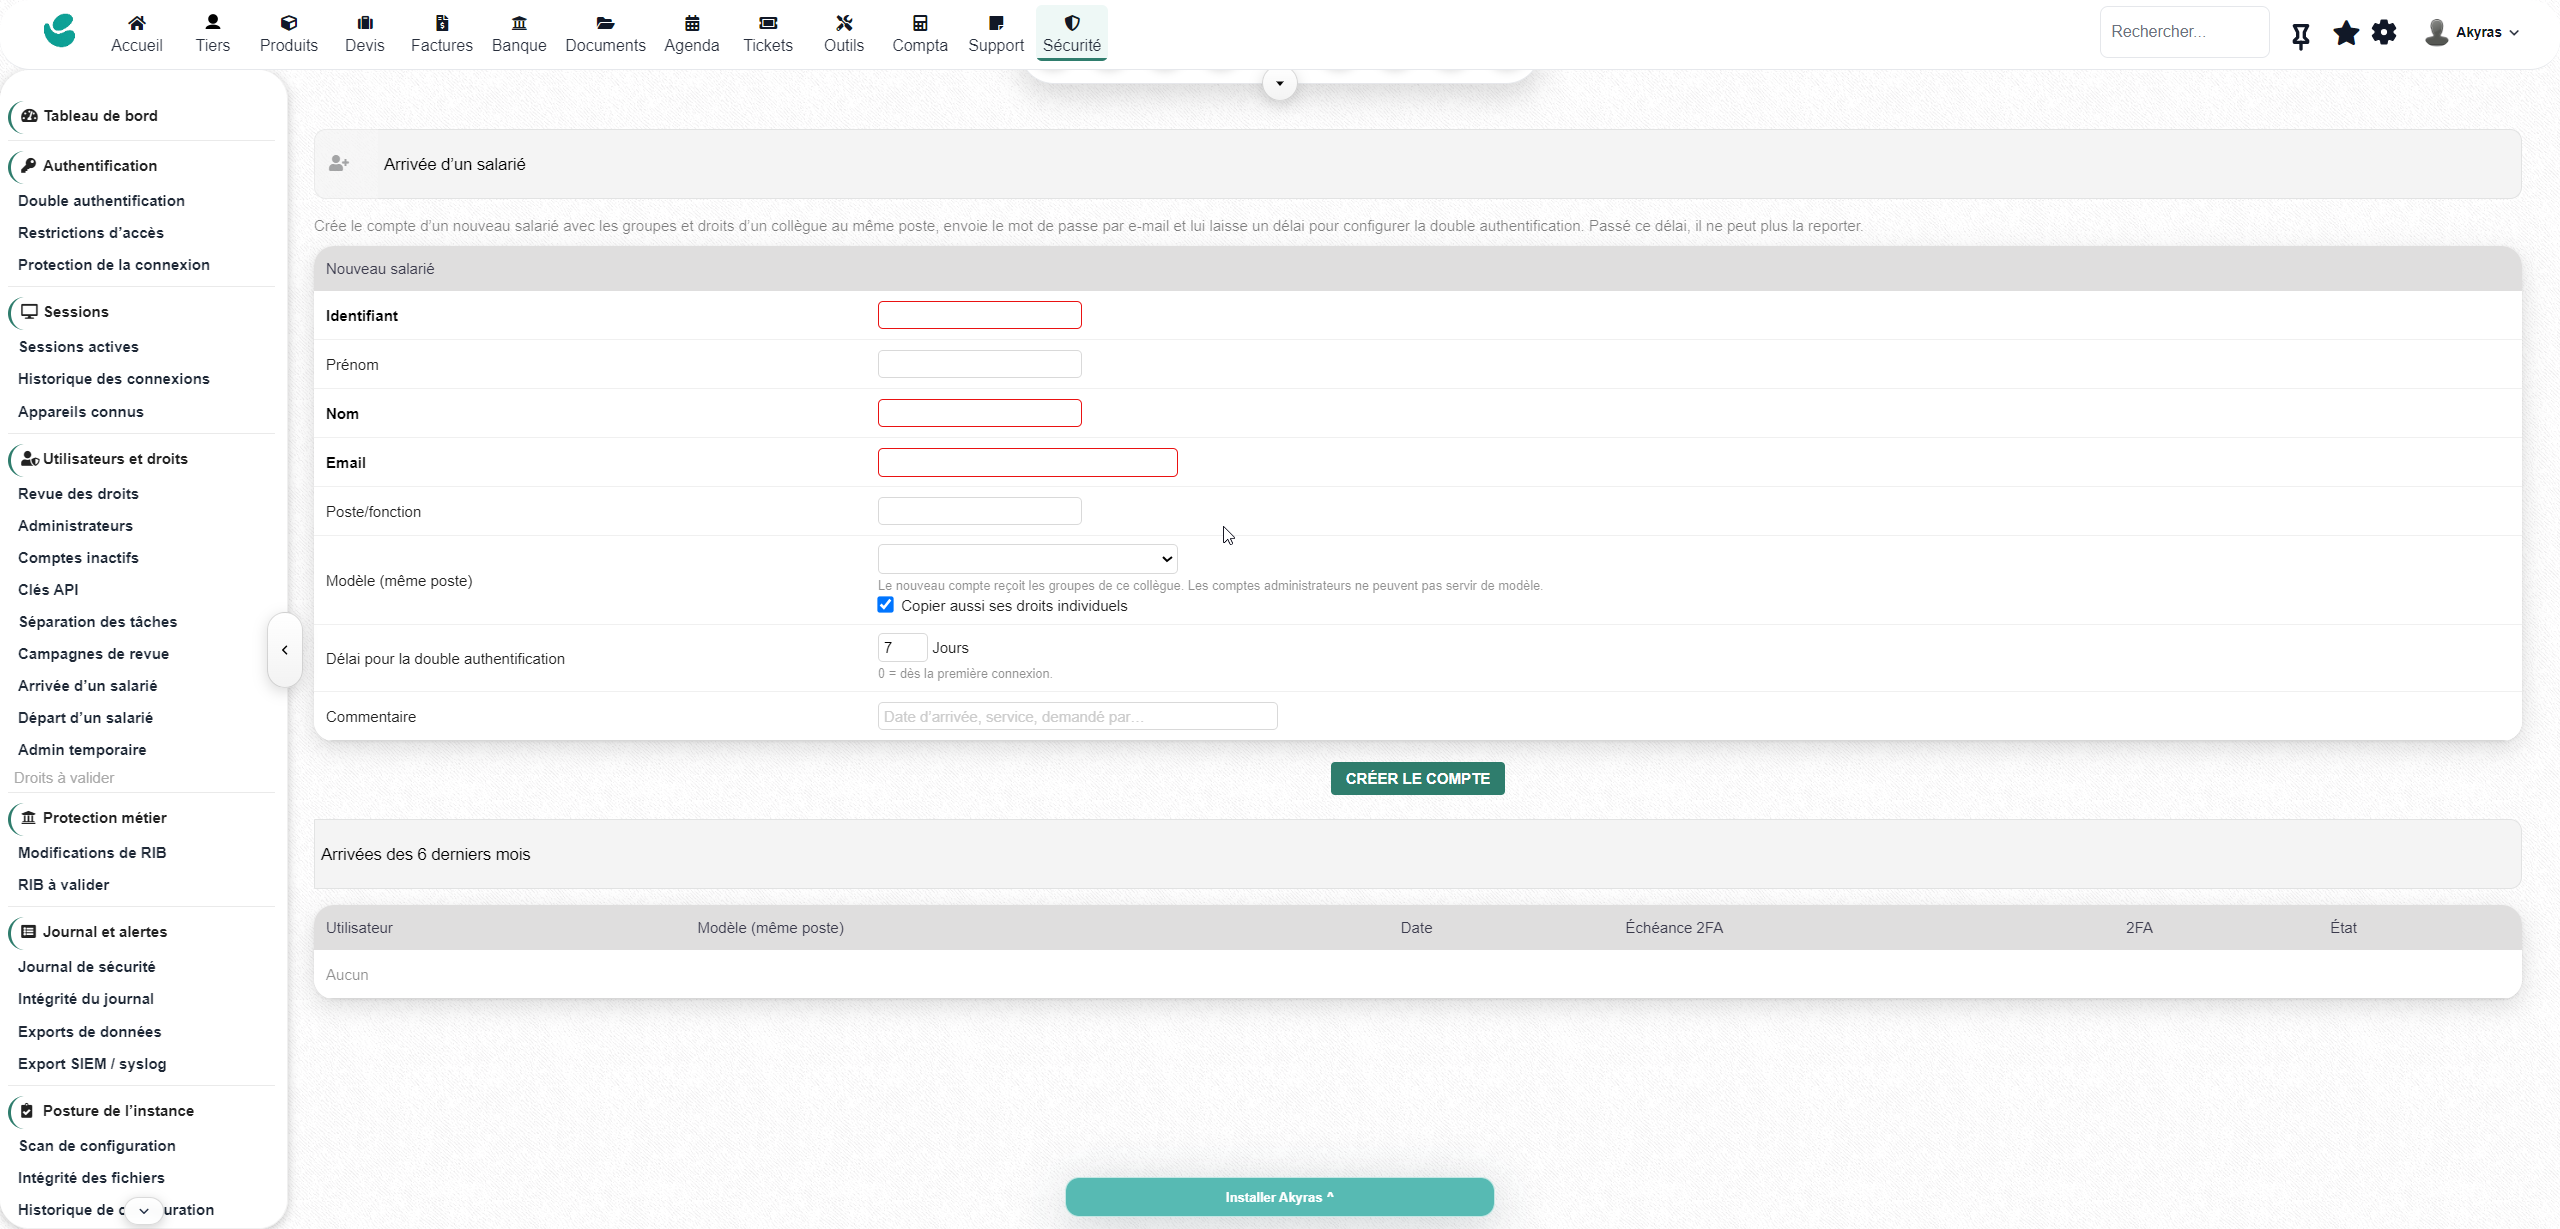
- Ingresso: crea un account a partire da un collega di riferimento, copiandone i gruppi e, facoltativamente, i permessi individuali. Imposta una scadenza per l’attivazione della 2FA, con promemoria e registrazione obbligatoria alla scadenza quando il metodo è disponibile.
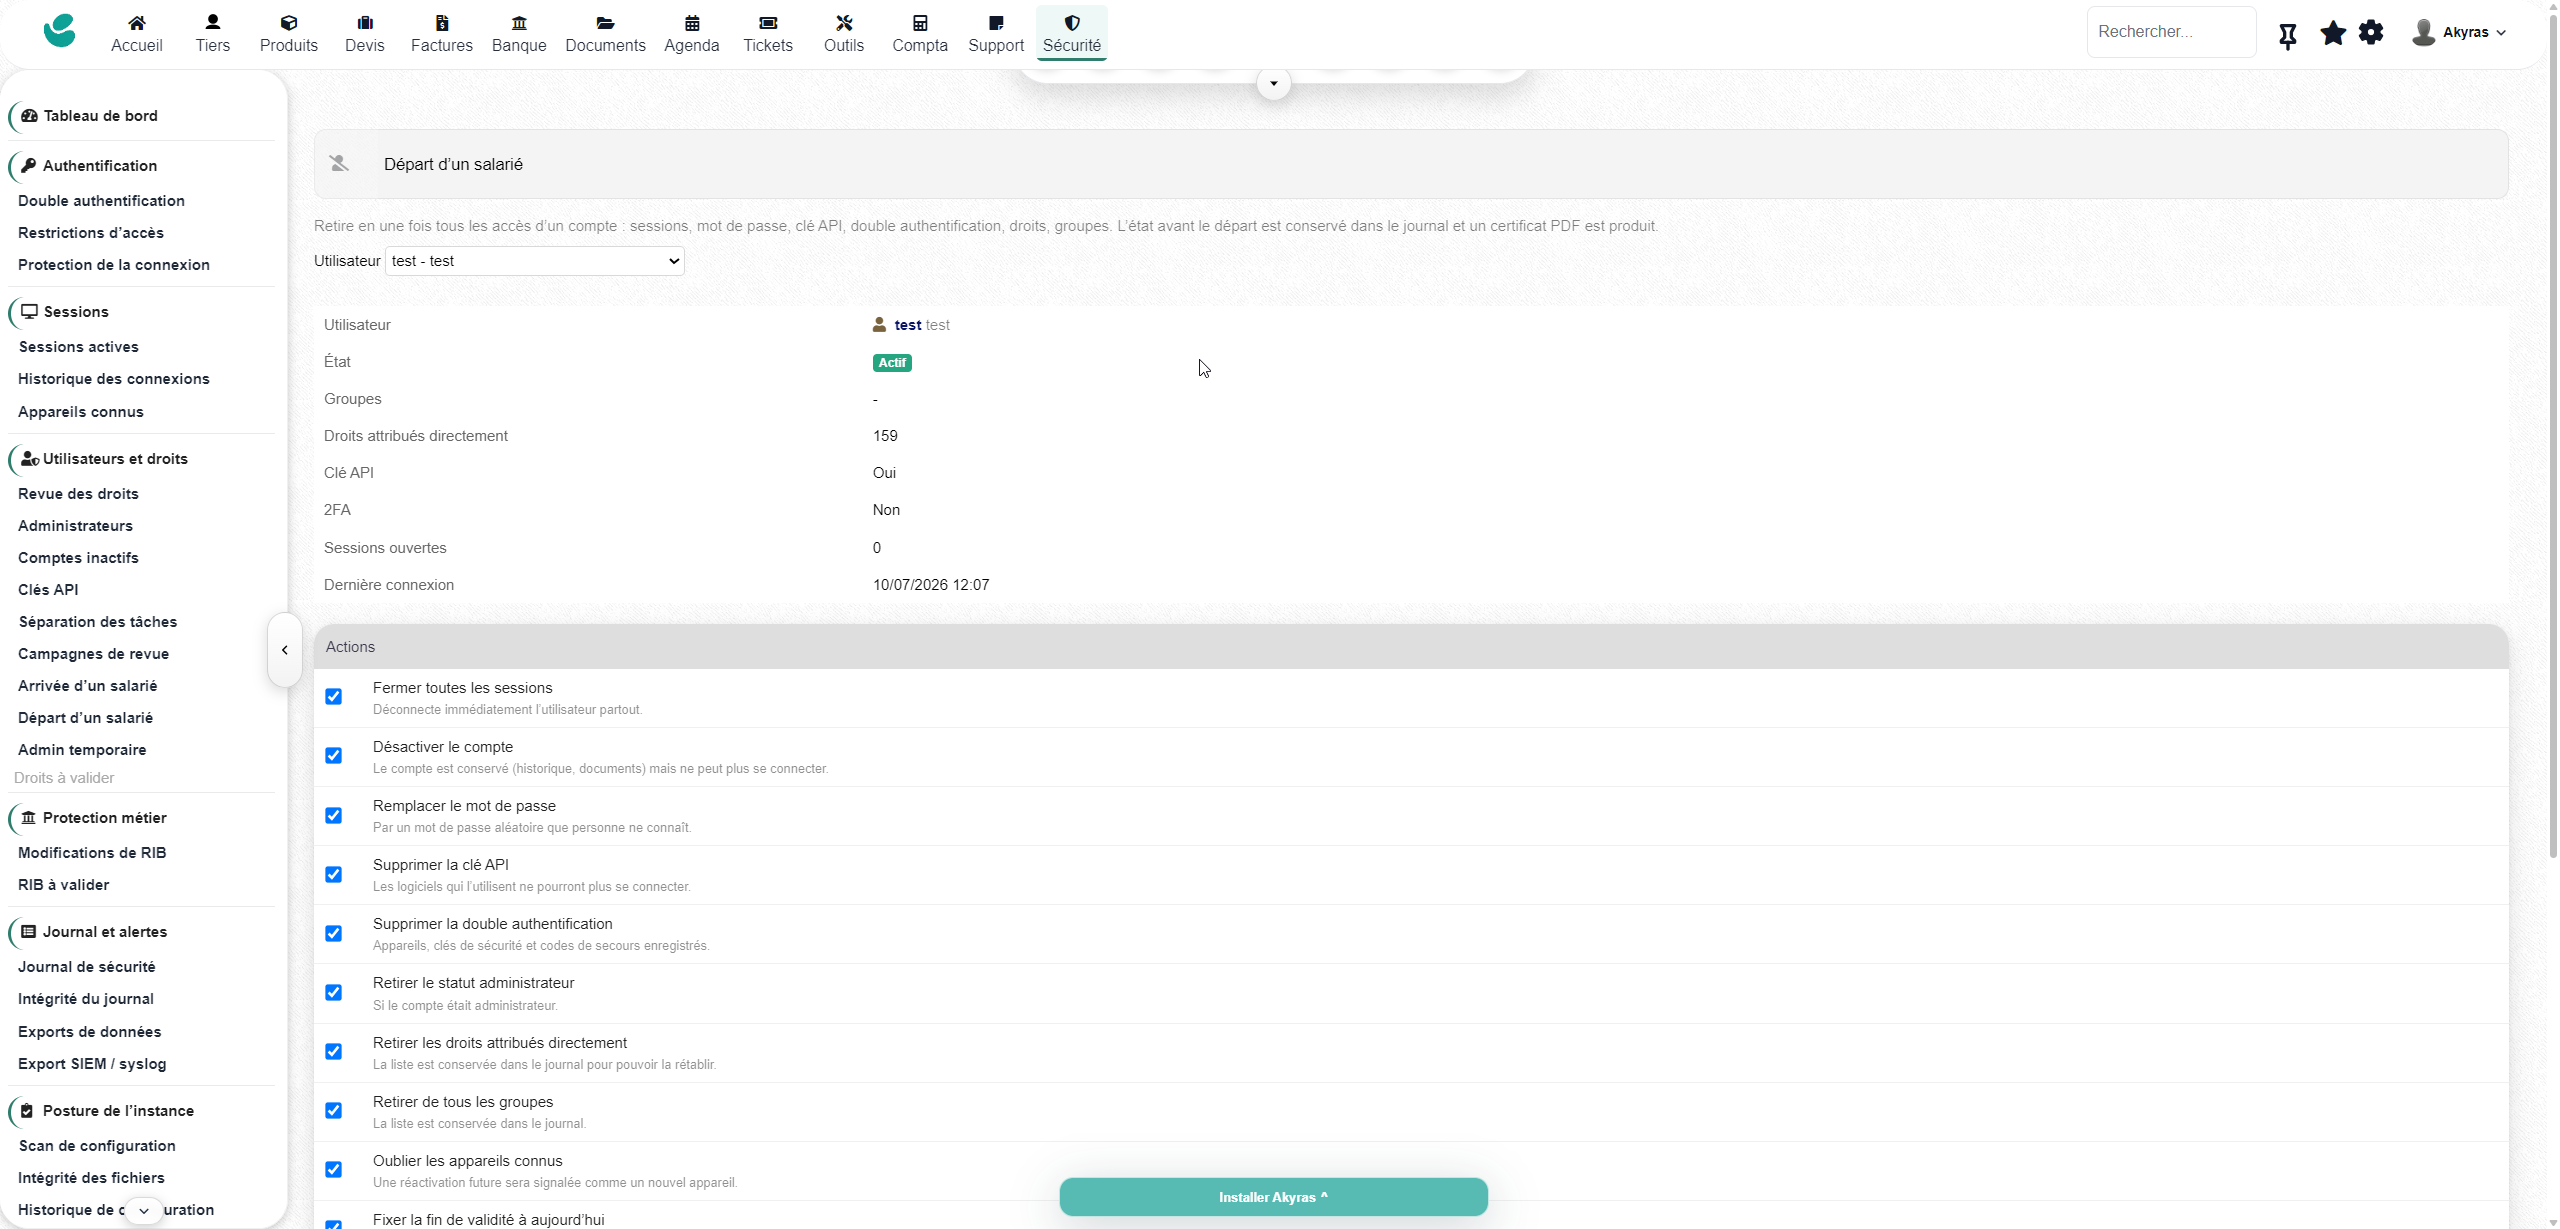
- Uscita: una procedura centralizza la disattivazione dell’account, la chiusura delle sessioni, il cambio della password e la rimozione di chiavi API, 2FA, permessi, gruppi e dispositivi. Prima dell’operazione è richiesta una conferma esplicita; viene conservata un’attestazione PDF con marca temporale.
- Campagne di revisione: acquisisci un’istantanea degli account attivi ed esamina gruppi, permessi, 2FA, chiavi API e ultimi accessi. Documenta le decisioni di mantenere, modificare o revocare, quindi chiudi la revisione con una conclusione e un PDF di prova. Le campagne in ritardo vengono segnalate.
8. Tieni sotto controllo le chiavi API
Censisci gli account che possiedono una chiave senza visualizzare la chiave stessa. Consulta l’ultima chiamata, l’indirizzo IP e il numero di chiamate. Individua le chiavi inutilizzate e configura una durata massima, con avviso prima della scadenza.
Definisci gli indirizzi IP autorizzati e applica facoltativamente le restrizioni di accesso all’API. Tratta questi accessi tecnici come accessi a tutti gli effetti.
9. Individua le uscite di dati e le eliminazioni insolite
La suite registra i download del modulo Exports e il relativo numero di righe per i formati supportati. Le soglie segnalano un’esportazione di grandi dimensioni, numerose esportazioni o download di documenti in poco tempo. Vengono monitorati anche la generazione e il download dei backup.
Una vista raggruppa le esportazioni per utente. Le eliminazioni degli oggetti aziendali coperti vengono registrate e può essere attivato un avviso al superamento della soglia oraria scelta. Disponi di elementi per esaminare un’attività insolita.
10. Monitora anche lo stato della tua istanza
- Scansione della configurazione: controlli di Dolibarr, PHP, conf.php, della cartella dei documenti e dei moduli a rischio.
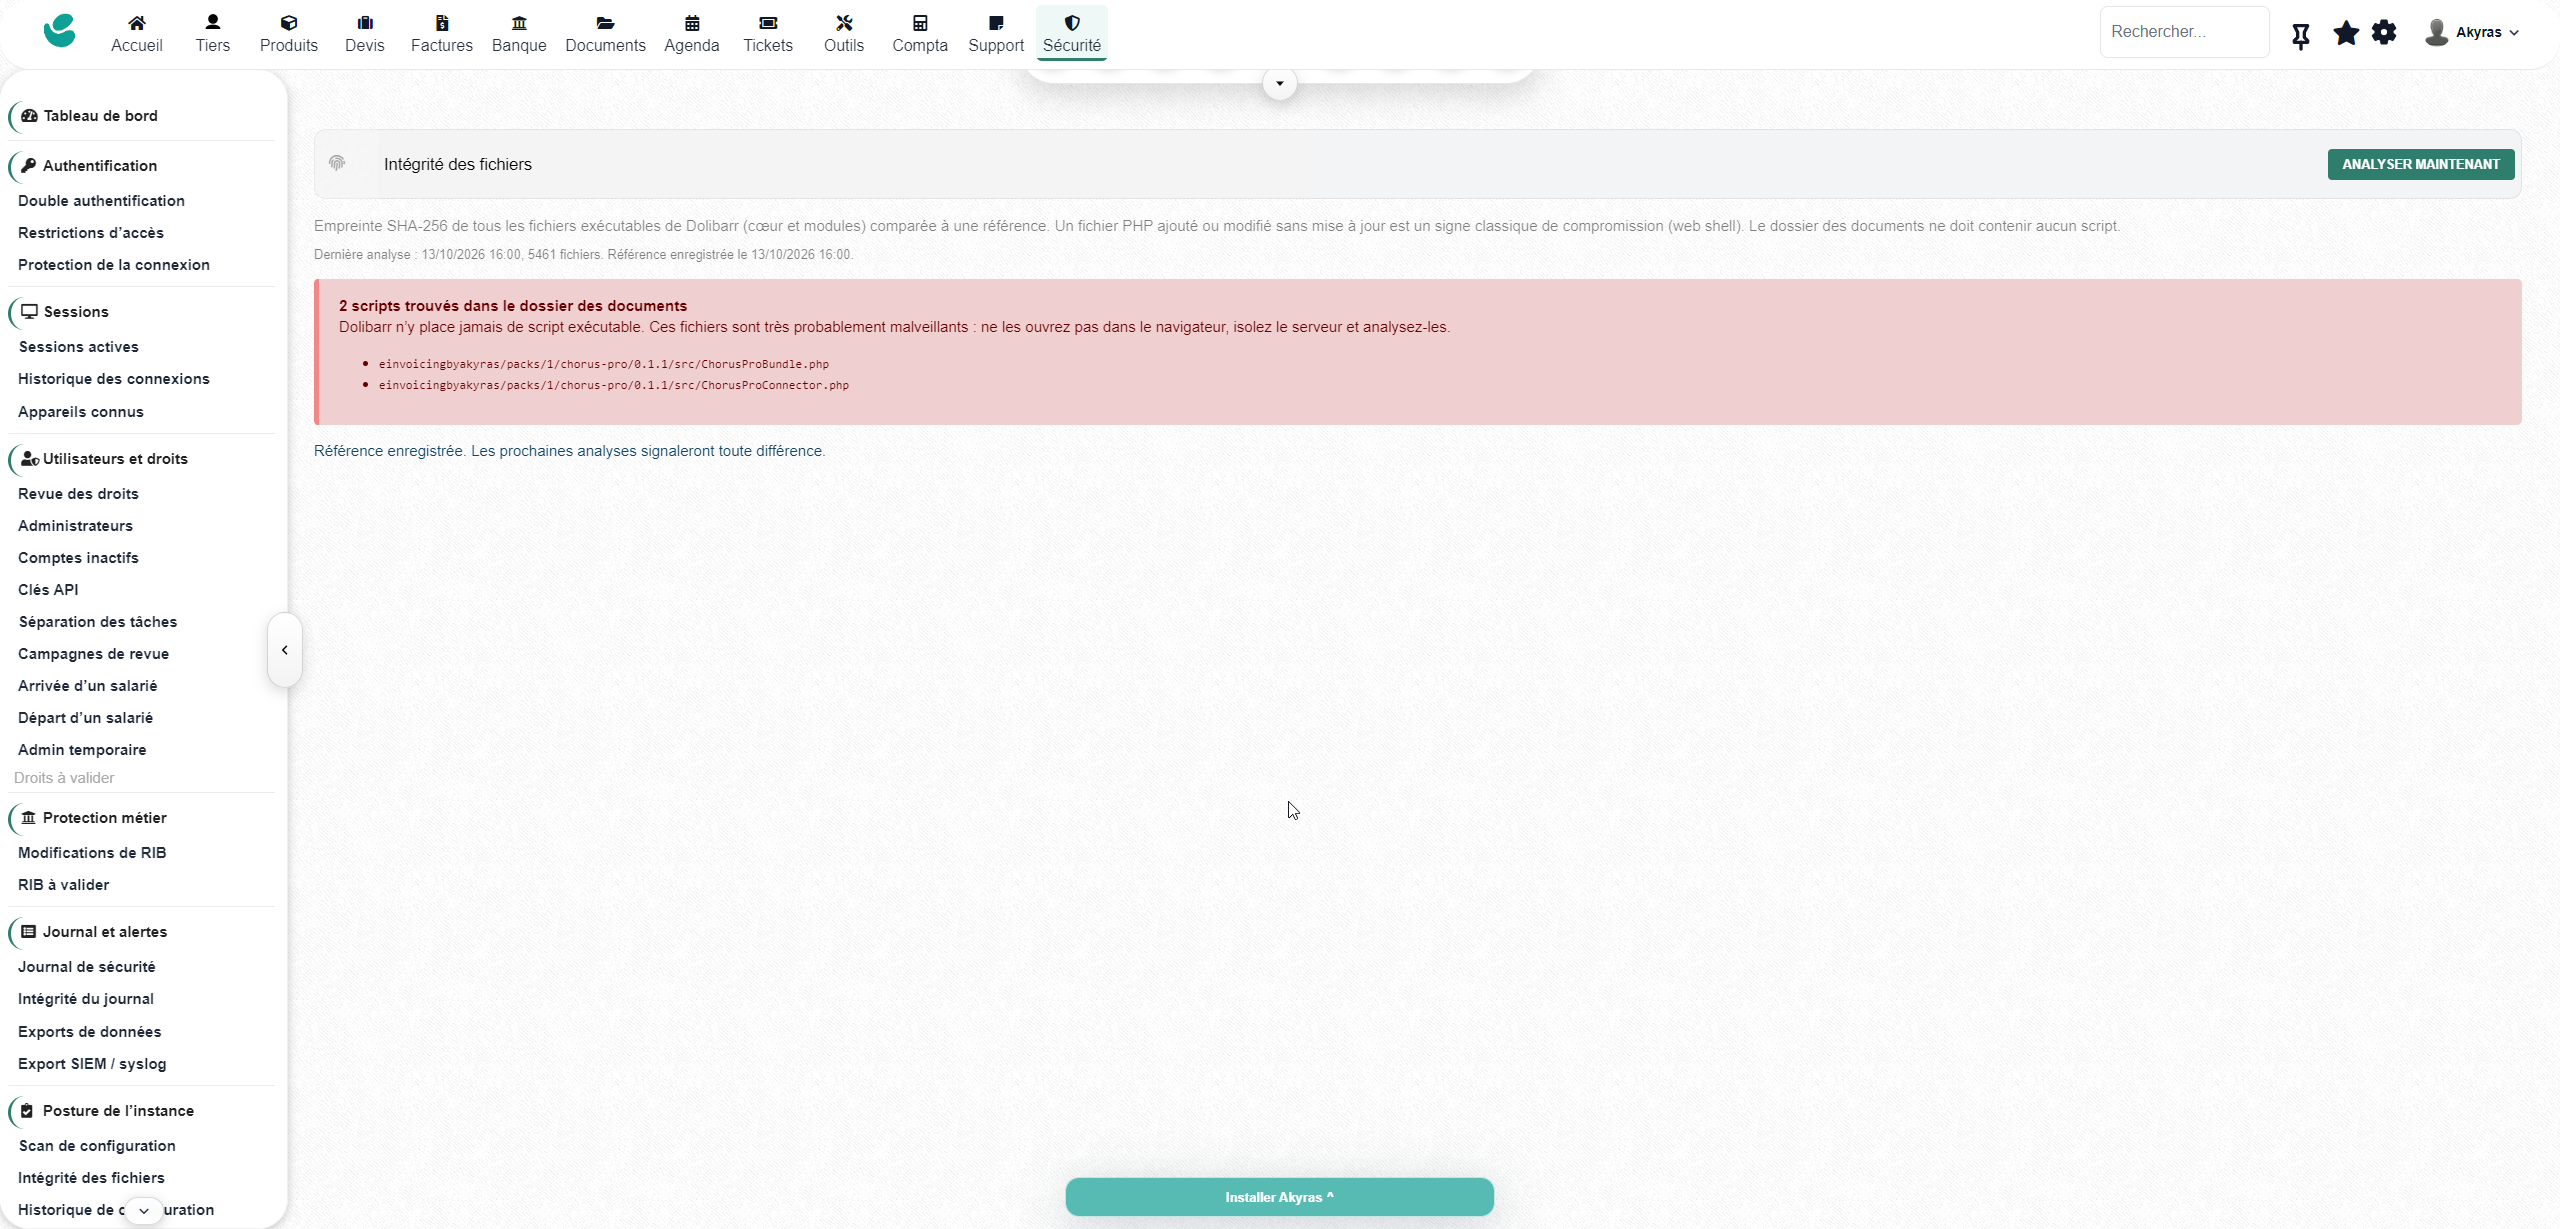
- Integrità dei file: riferimento SHA-256, rilevamento dei file eseguibili aggiunti, modificati o eliminati e individuazione di script sospetti nella cartella dei documenti. Dopo un aggiornamento è possibile convalidare un nuovo riferimento.
- Cronologia delle impostazioni: tracciamento delle modifiche alla configurazione, con valore precedente e nuovo; i valori segreti non vengono conservati in chiaro.
- Backup: monitoraggio di anzianità, dimensioni, errori e riduzioni insolite delle dimensioni, con cartelle monitorate e dichiarazioni manuali o segnali di strumenti esterni. Monitora anche i backup fuori dal server e i test di ripristino dichiarati.
- Versioni: verifica delle versioni pubblicate di Dolibarr, delle vulnerabilità indicate negli avvisi di GitHub e della fine del supporto di sicurezza di PHP.
11. Un registro verificabile e avvisi dove lavori
Il registro raccoglie gli eventi di accesso, sessioni, account, permessi, coordinate bancarie e altre operazioni coperte, con filtri ed esportazioni in CSV o JSON. Una catena di hash permette di verificarne l’integrità, con verifica automatica, avviso in caso di interruzione della catena e attestazione PDF.
Inoltra gli eventi a un SIEM o server syslog, tramite UDP, TCP o TCP con TLS, in formato RFC 5424 con JSON o CEF. La conservazione esterna può integrare il registro locale.
Gli avvisi possono essere inviati tramite email, Teams, Slack, Google Chat, Discord o webhook JSON. Un riepilogo settimanale raccoglie punteggio, attività, blocchi, modifiche sensibili e problemi da correggere.
12. Rispondi agli incidenti e documenta il tuo intervento
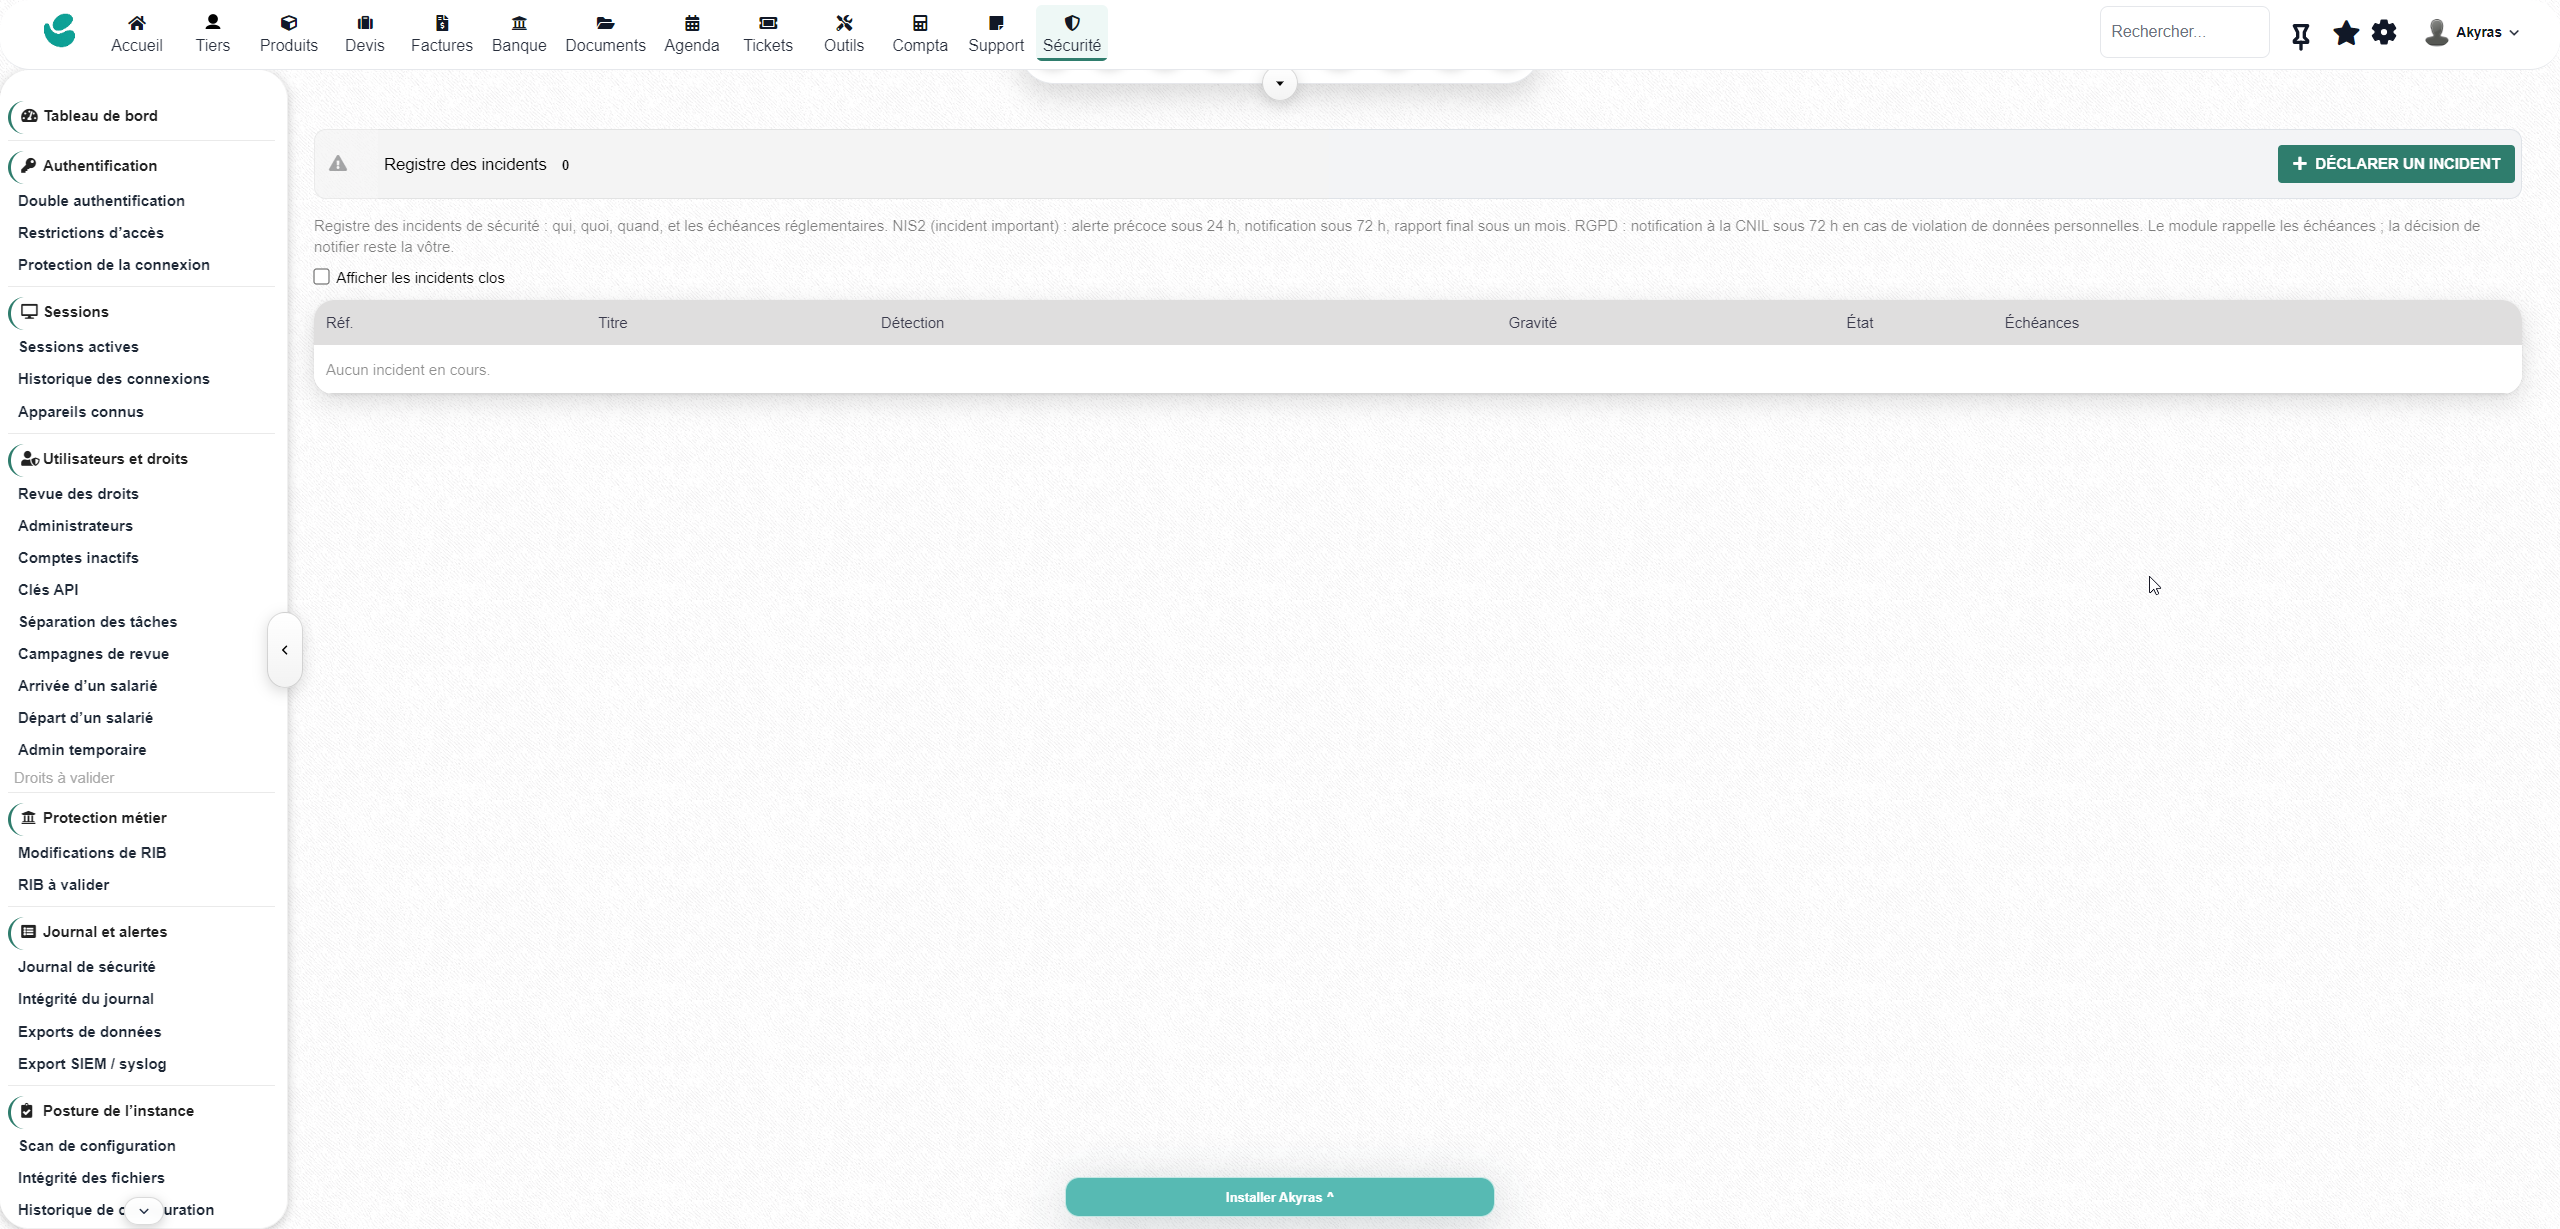
Crea un incidente con categoria, gravità, responsabile, stato e cronologia delle azioni. Trova gli eventi vicini al momento dell’incidente e segui le scadenze proposte per le procedure NIS2 e GDPR.
La modalità di blocco chiude le sessioni degli utenti non amministratori e rifiuta i loro nuovi accessi finché non viene disattivata. L’attivazione richiede una conferma, conserva il motivo e genera un avviso e un incidente.
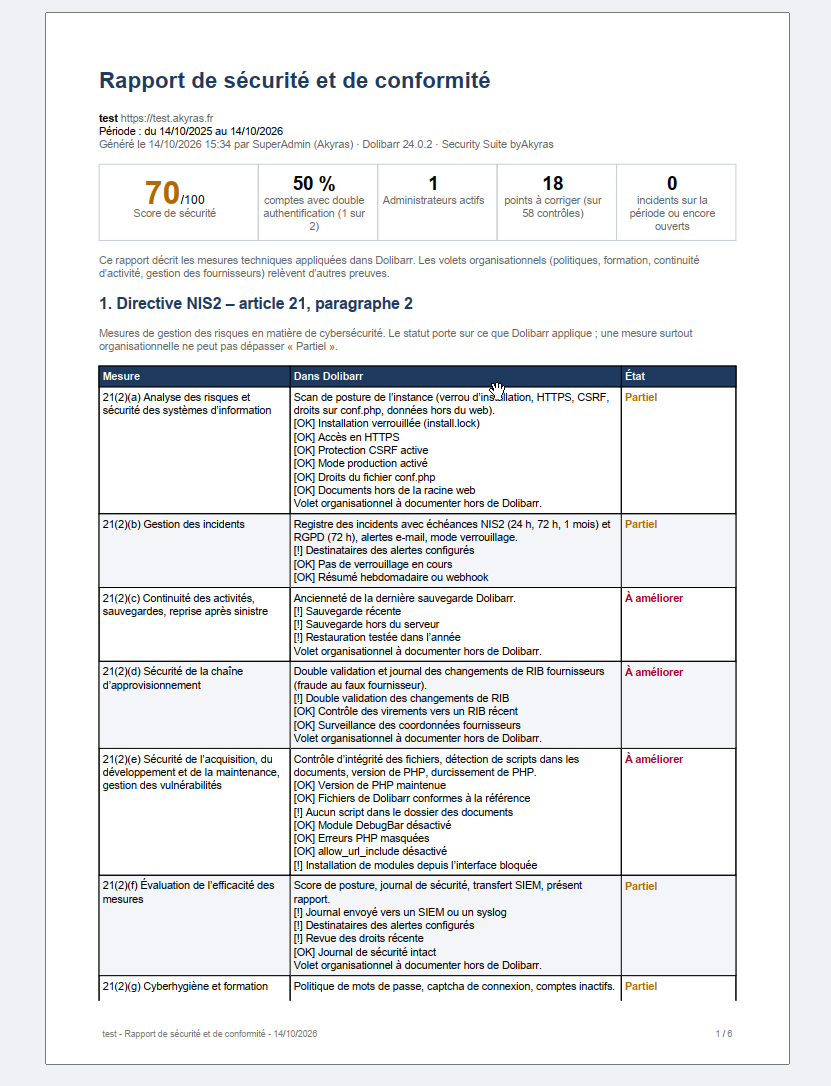
Un report PDF raccoglie controlli, account da monitorare, incidenti e attività nel periodo scelto, con corrispondenze alle misure NIS2 e GDPR. Le revisioni dei permessi e le attestazioni completano la documentazione di monitoraggio. La suite aiuta a documentare le misure tecniche; non certifica la tua organizzazione e non copre, da sola, i suoi obblighi organizzativi.
Una suite autonoma. Continuità per i clienti di 2FA byAkyras.
Non è necessario acquistare separatamente il modulo 2FA. Per le installazioni che già lo utilizzano, l’attivazione riprende dati, impostazioni e permessi 2FA, conserva i metodi registrati e disattiva il modulo 2FA autonomo. Gli utenti non devono registrarsi di nuovo.
Interfaccia completa in francese, inglese, tedesco, spagnolo, italiano e neerlandese, con supporto delle varianti regionali. Le altre lingue dispongono delle traduzioni della parte 2FA; il resto della suite viene visualizzato in inglese.
Prerequisiti e ambito di applicazione
Dolibarr da 20 a 24, PHP 7.4 minimo (consigliato 8.2 o superiore), MySQL o MariaDB. HTTPS per Windows Hello e FIDO2/WebAuthn. Attività pianificate e cron di sistema per i controlli automatici; MaxMind GeoIP per le funzioni geografiche. Dichiara i proxy attendibili se l’installazione utilizza un reverse proxy. Multicompany non è stato testato.
I controlli Have I Been Pwned e GitHub richiedono accesso in uscita e vengono ignorati se i servizi non sono raggiungibili; YubiKey OTP utilizza YubiCloud. Il monitoraggio dei backup non esegue i backup. Il controllo dei bonifici riguarda gli ordini SEPA di Dolibarr, non i pagamenti effettuati direttamente presso la banca. Le esportazioni REST e le schermate non sono coperte dal rilevamento delle esportazioni.
Le doppie approvazioni coprono i flussi Dolibarr e API supportati, non le scritture dirette nel database. La doppia approvazione dei permessi è facoltativa; in assenza di un secondo amministratore, i permessi vengono concessi con la registrazione di un evento di aggiramento del controllo. Gli hash del registro non costituiscono una prova indipendente nei confronti di una persona che controlli sia il database sia la chiave dell’istanza. I controlli geografici possono essere influenzati da VPN o reti mobili. Consulta la documentazione per opzioni, ambiti e procedure di recupero.
Rendi la sicurezza del tuo Dolibarr un’attività continua, visibile e con azioni concrete.