

Descripción
2FA byAkyras 3.0 — Sus datos merecen algo más que una contraseña
Clientes, presupuestos, facturas, datos financieros: su Dolibarr reúne información esencial para su actividad. Una contraseña comprometida no debe bastar para acceder a ella.
Con 2FA byAkyras, añada una segunda prueba de identidad al iniciar sesión. Sus equipos eligen el método que mejor se adapta a sus hábitos. Usted mantiene el control de las reglas y los accesos.
Un gesto familiar para sus equipos. Una protección adicional para su empresa.
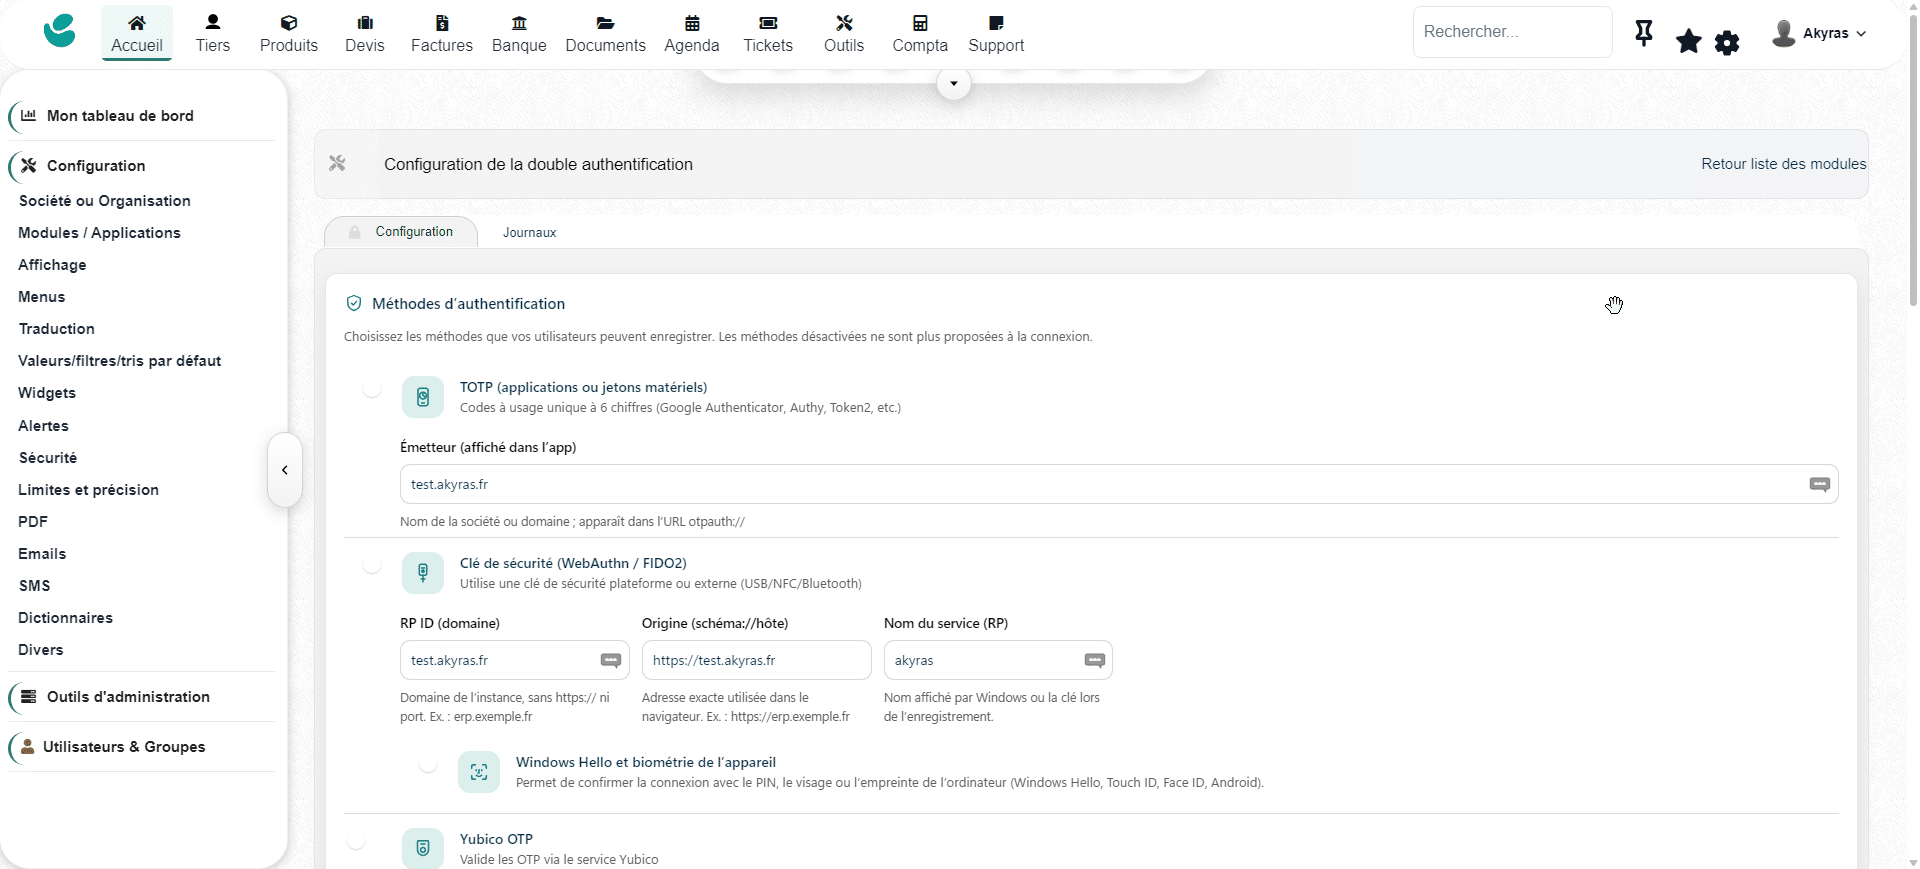
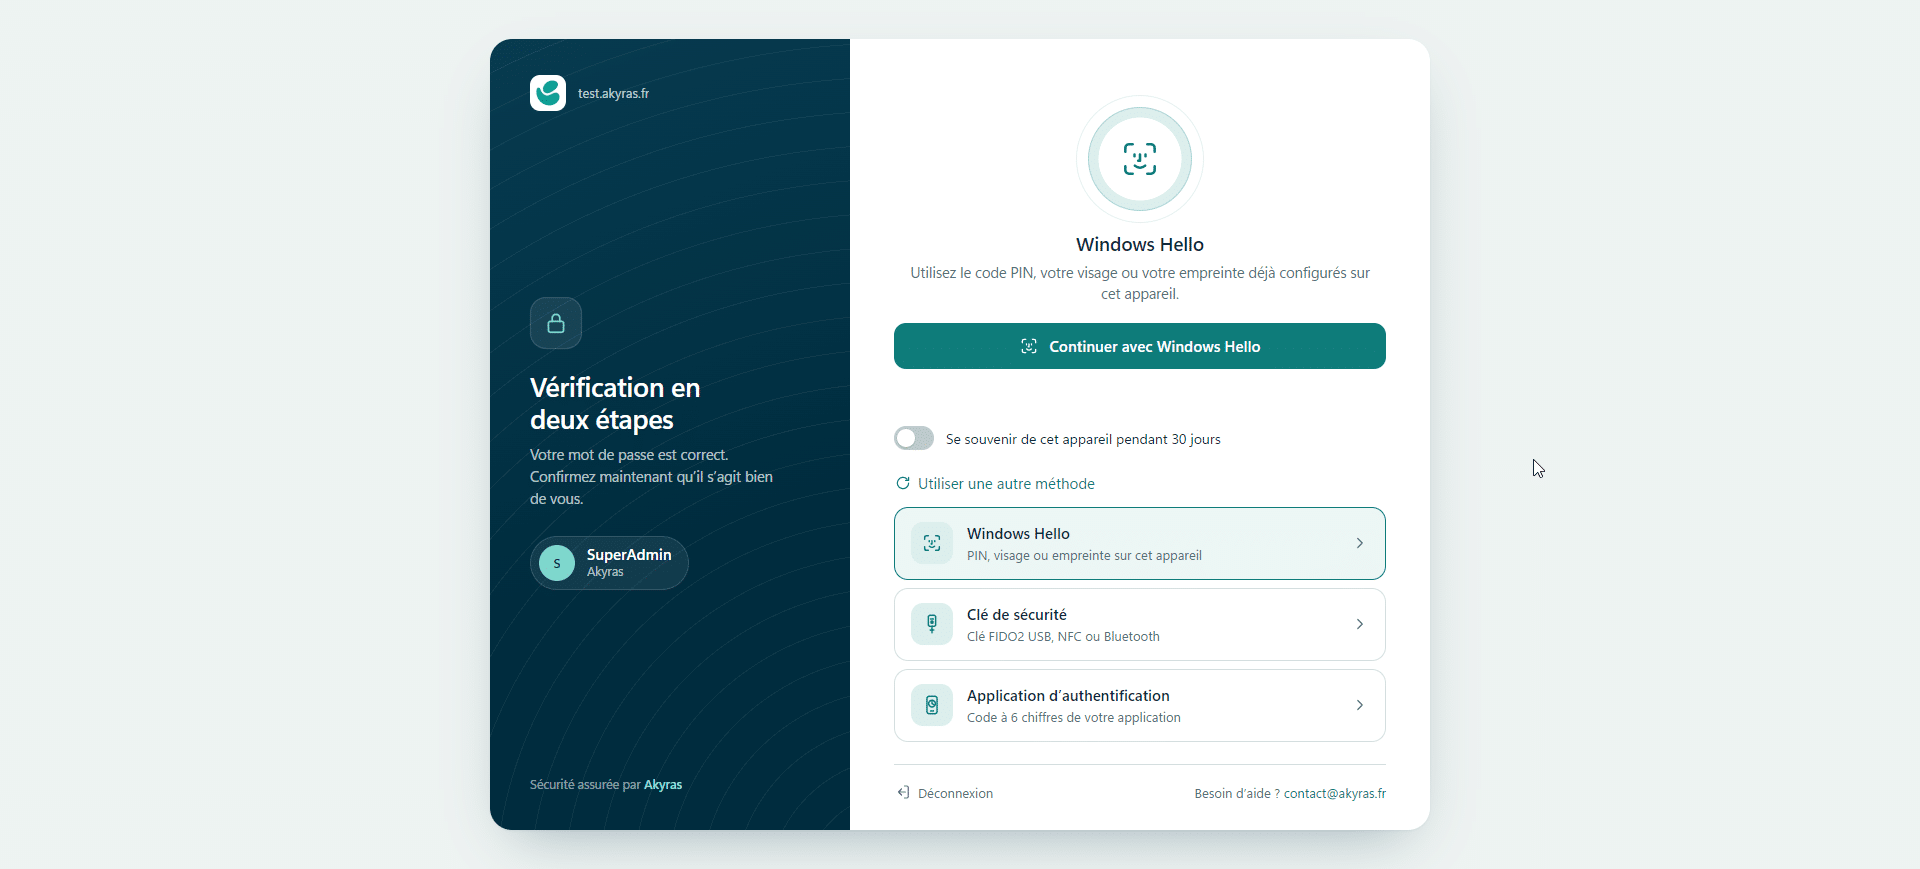
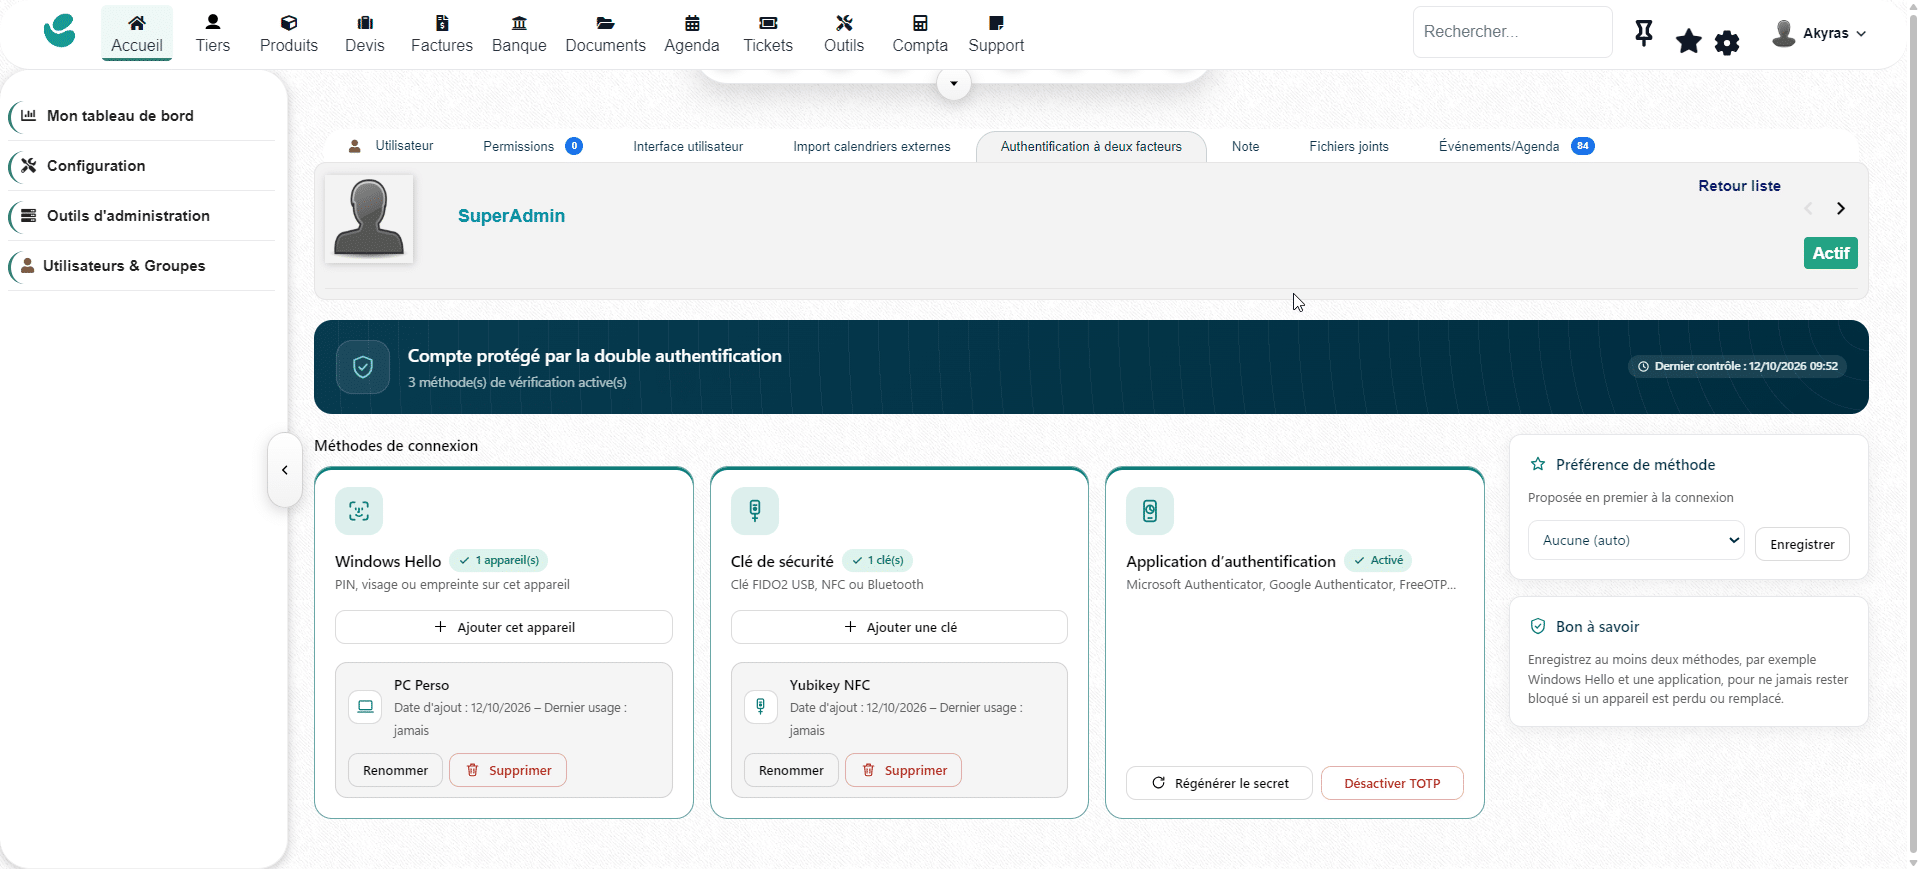
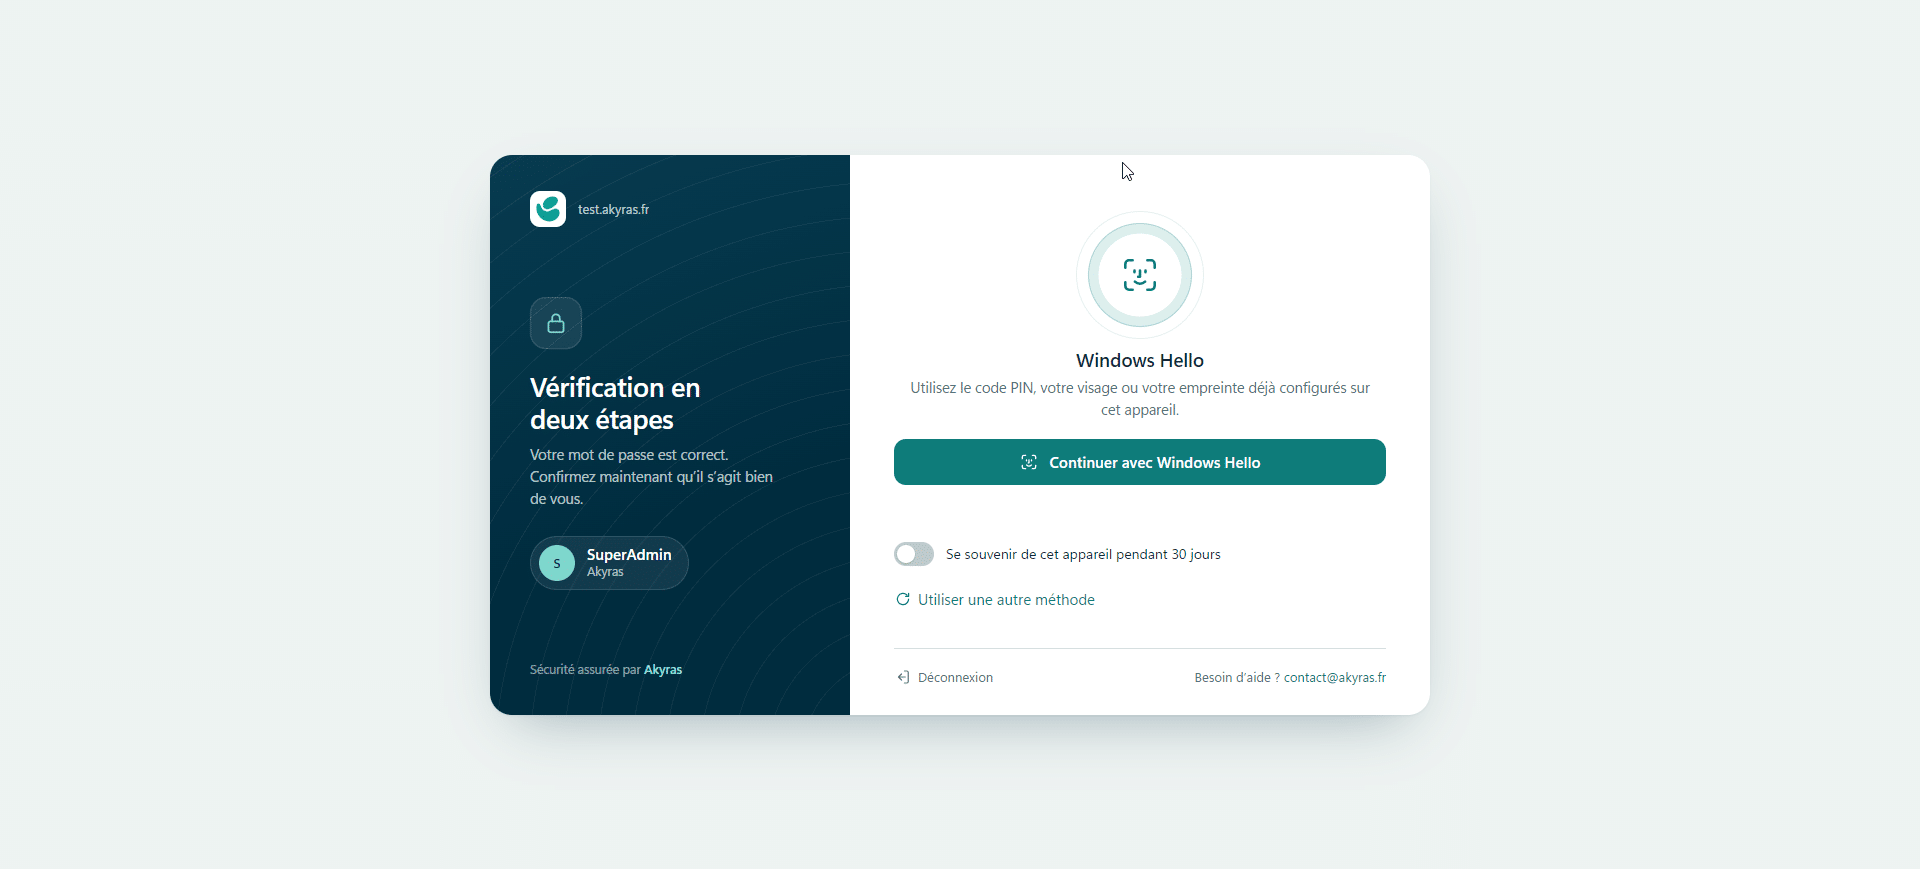
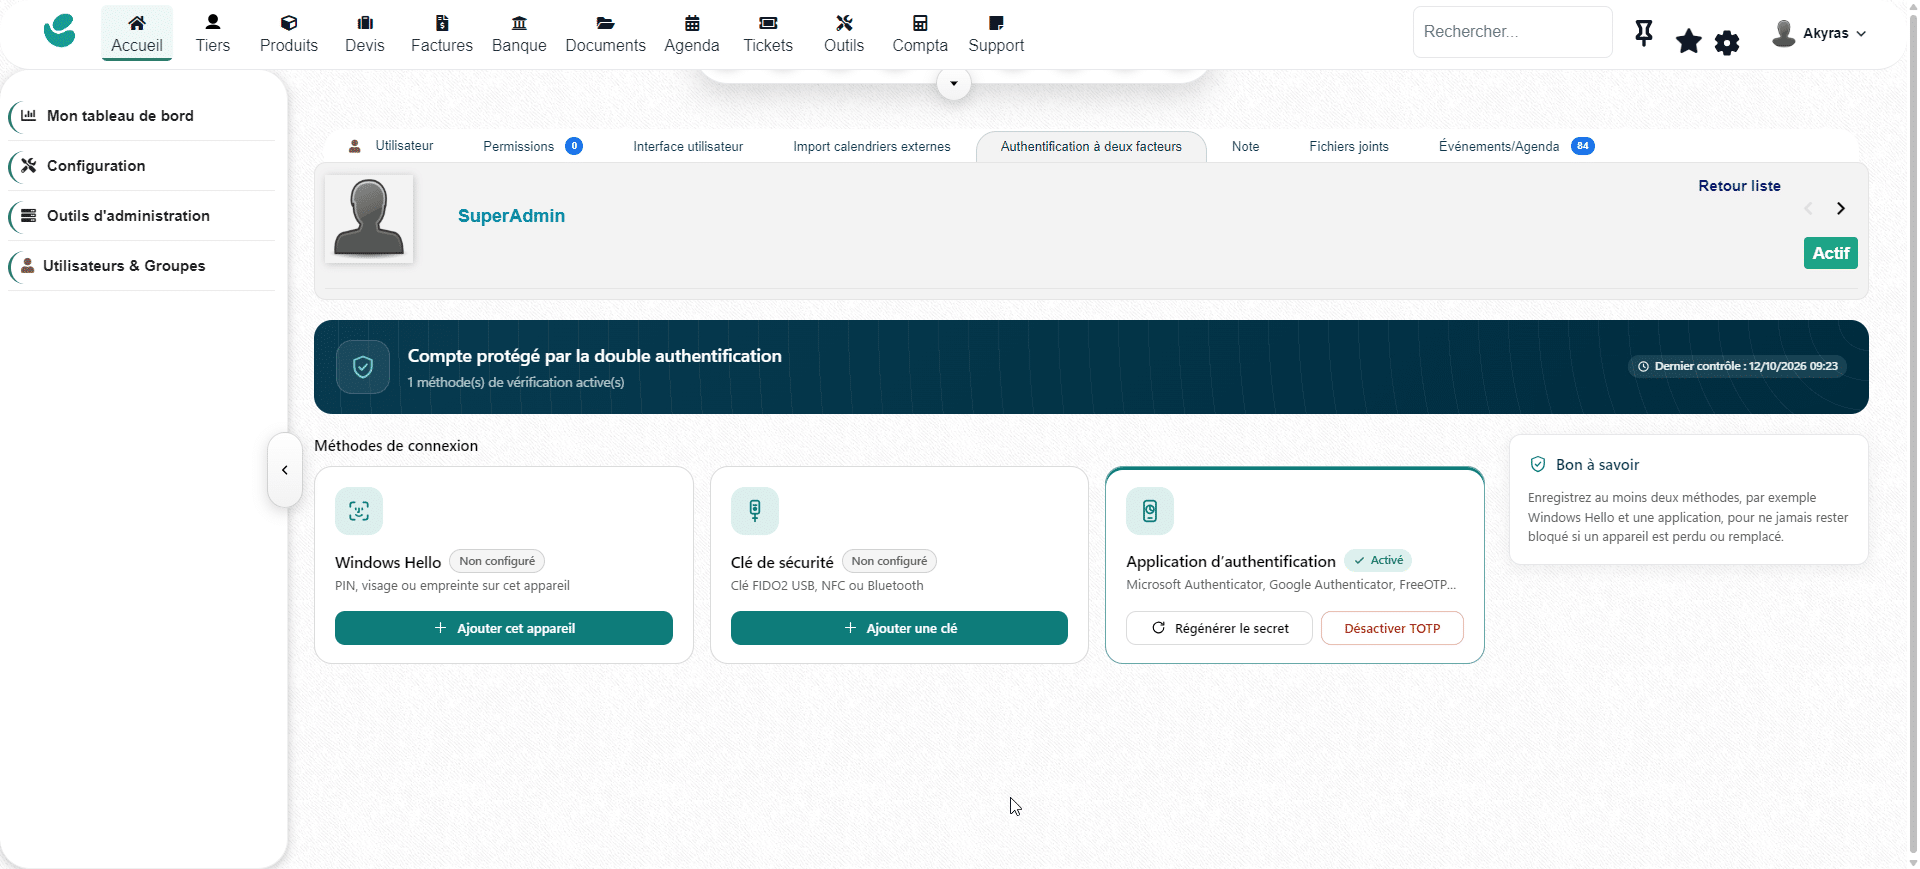
Windows Hello, aplicación de autenticación o llave de seguridad: cada uno utiliza el método que le conviene.
- Windows Hello y autenticadores integrados: confirme con un PIN, una huella dactilar o el reconocimiento facial, según el dispositivo y el navegador compatibles. Los autenticadores de plataforma como Touch ID y Face ID también son compatibles en las configuraciones que lo admiten.
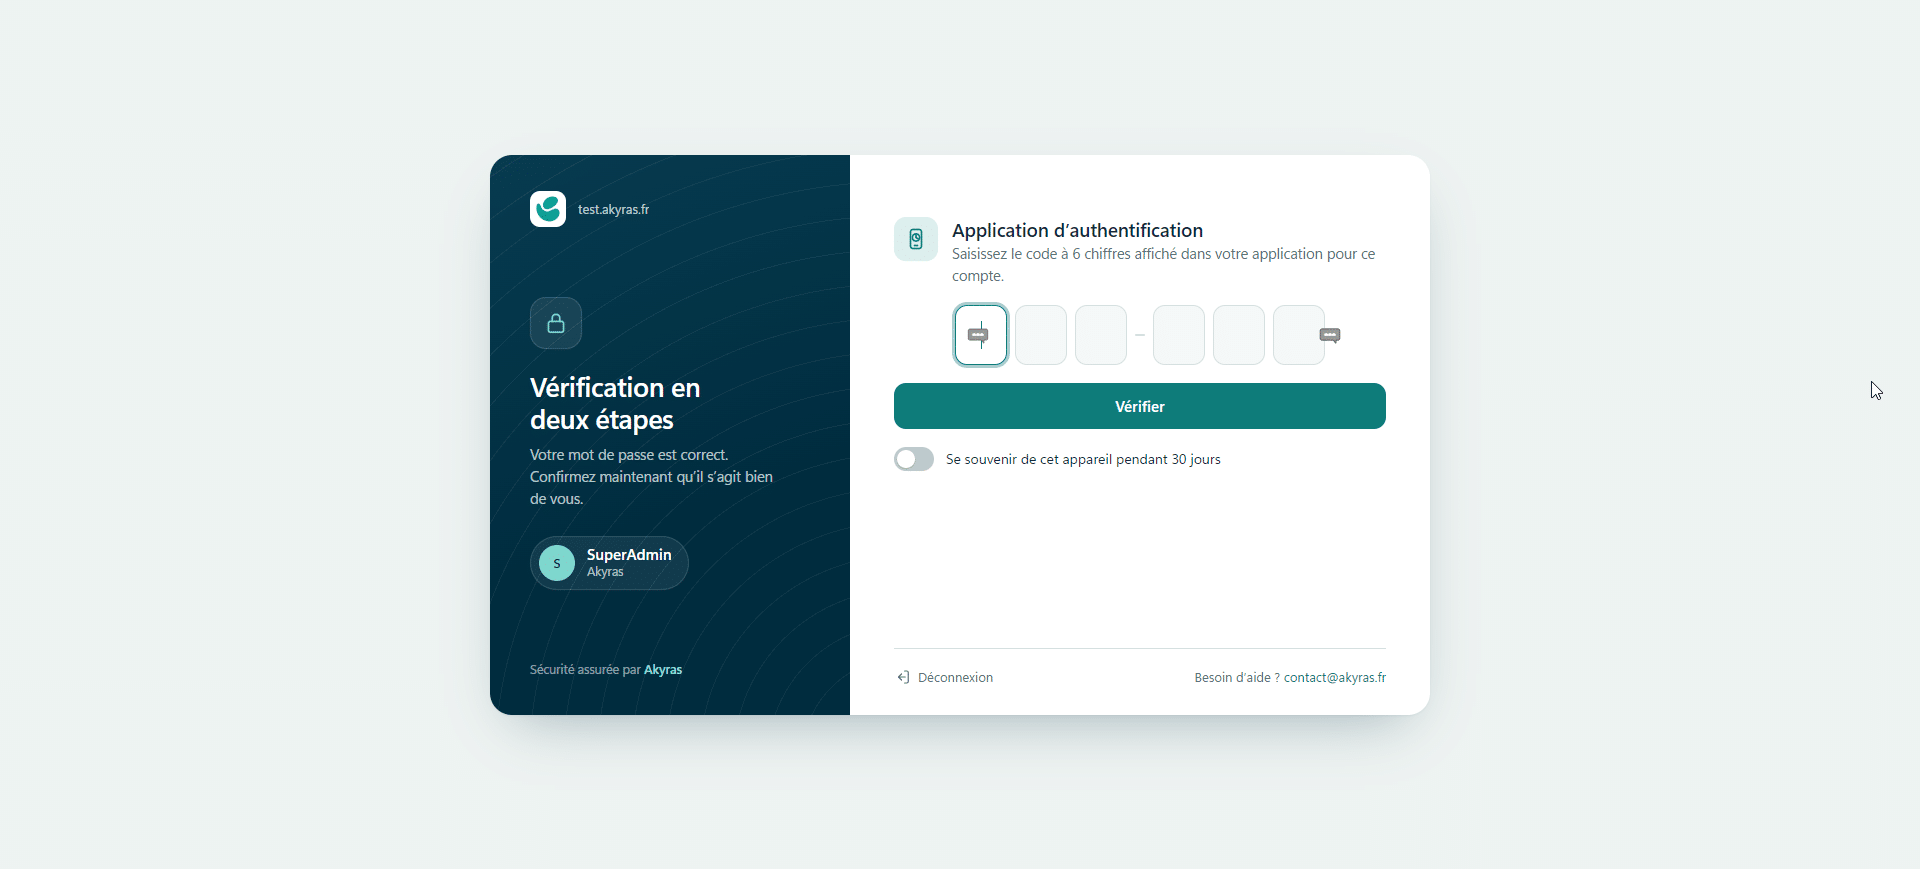
- Aplicación móvil TOTP: utilice los códigos temporales de Google Authenticator, Microsoft Authenticator, Authy, Aegis o cualquier otra aplicación compatible.
- Llaves de seguridad: elija una llave FIDO2 compatible o el método YubiKey OTP.
La configuración guiada acompaña al usuario durante la activación. La interfaz se adapta al ordenador y al móvil, con modo oscuro automático y más de 60 idiomas.
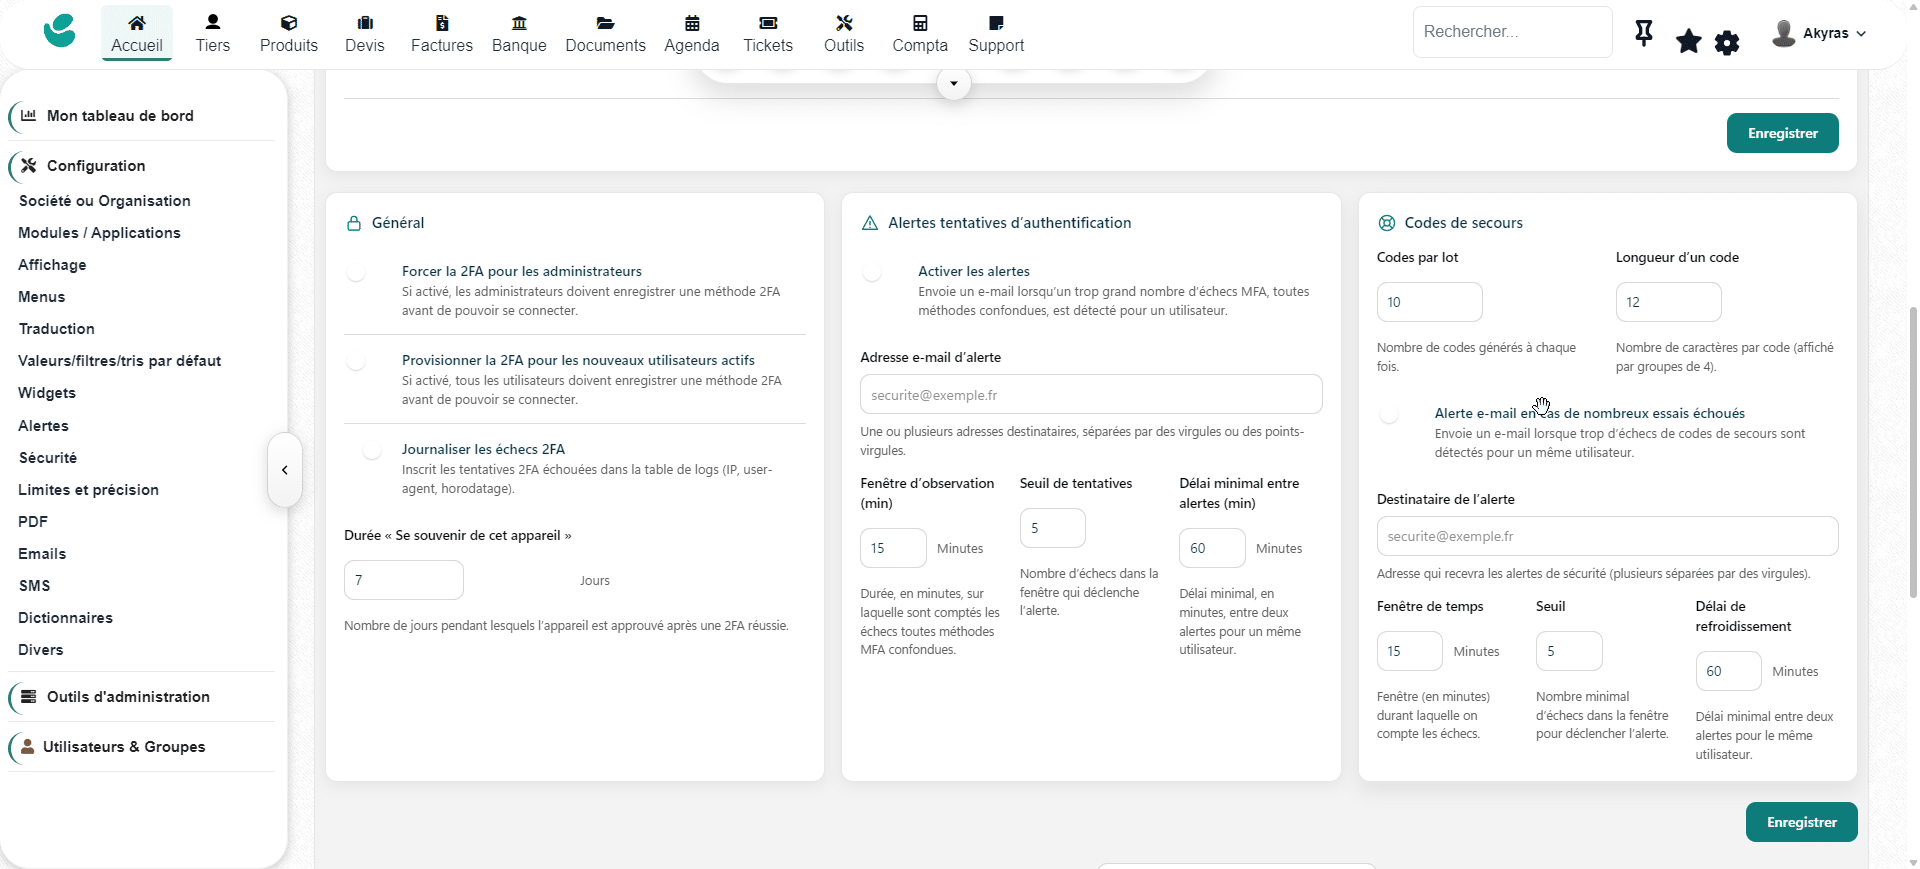
En un equipo habitual, la opción «Recordar este dispositivo» reduce las validaciones repetidas. Los códigos de recuperación permiten recuperar el acceso si el método de autenticación habitual no está disponible.
Sencillez en pantalla. Seguridad en el corazón del inicio de sesión.
La contraseña por sí sola no abre la sesión
No se establece ninguna sesión autenticada en Dolibarr hasta que se valida el segundo factor. La protección forma parte del proceso de inicio de sesión: conocer la contraseña no basta.
Resistencia al phishing con FIDO2 y WebAuthn
Windows Hello y las llaves FIDO2 se basan en una verificación criptográfica vinculada al sitio legítimo. El servidor comprueba la respuesta, el origen y el dominio, con desafíos únicos y protección contra ataques de repetición. Los datos biométricos permanecen en el dispositivo.
Esta resistencia al phishing se aplica a los métodos FIDO2/WebAuthn; no se extiende a los códigos TOTP.
Secretos protegidos, intentos controlados
- Secretos TOTP cifrados con AES-256 y códigos de recuperación protegidos mediante hash.
- Protección de los dispositivos de confianza y medidas contra ataques CSRF y redirecciones no autorizadas.
- Limitación de intentos, bloqueo temporal tras varios fallos y control de la reutilización de los códigos temporales.
- Trazabilidad de los inicios de sesión correctos y rechazados, con alertas por correo electrónico configurables ante eventos sospechosos.
Su autenticación, en su propia infraestructura
Los métodos locales funcionan en su servidor Dolibarr, sin cuenta Akyras obligatoria ni servicio de identidad externo de Akyras. Solo el método YubiKey OTP utiliza YubiCloud para validar los códigos cuando está activado.
Despliegue a su ritmo. Mantenga una visión clara de los accesos.
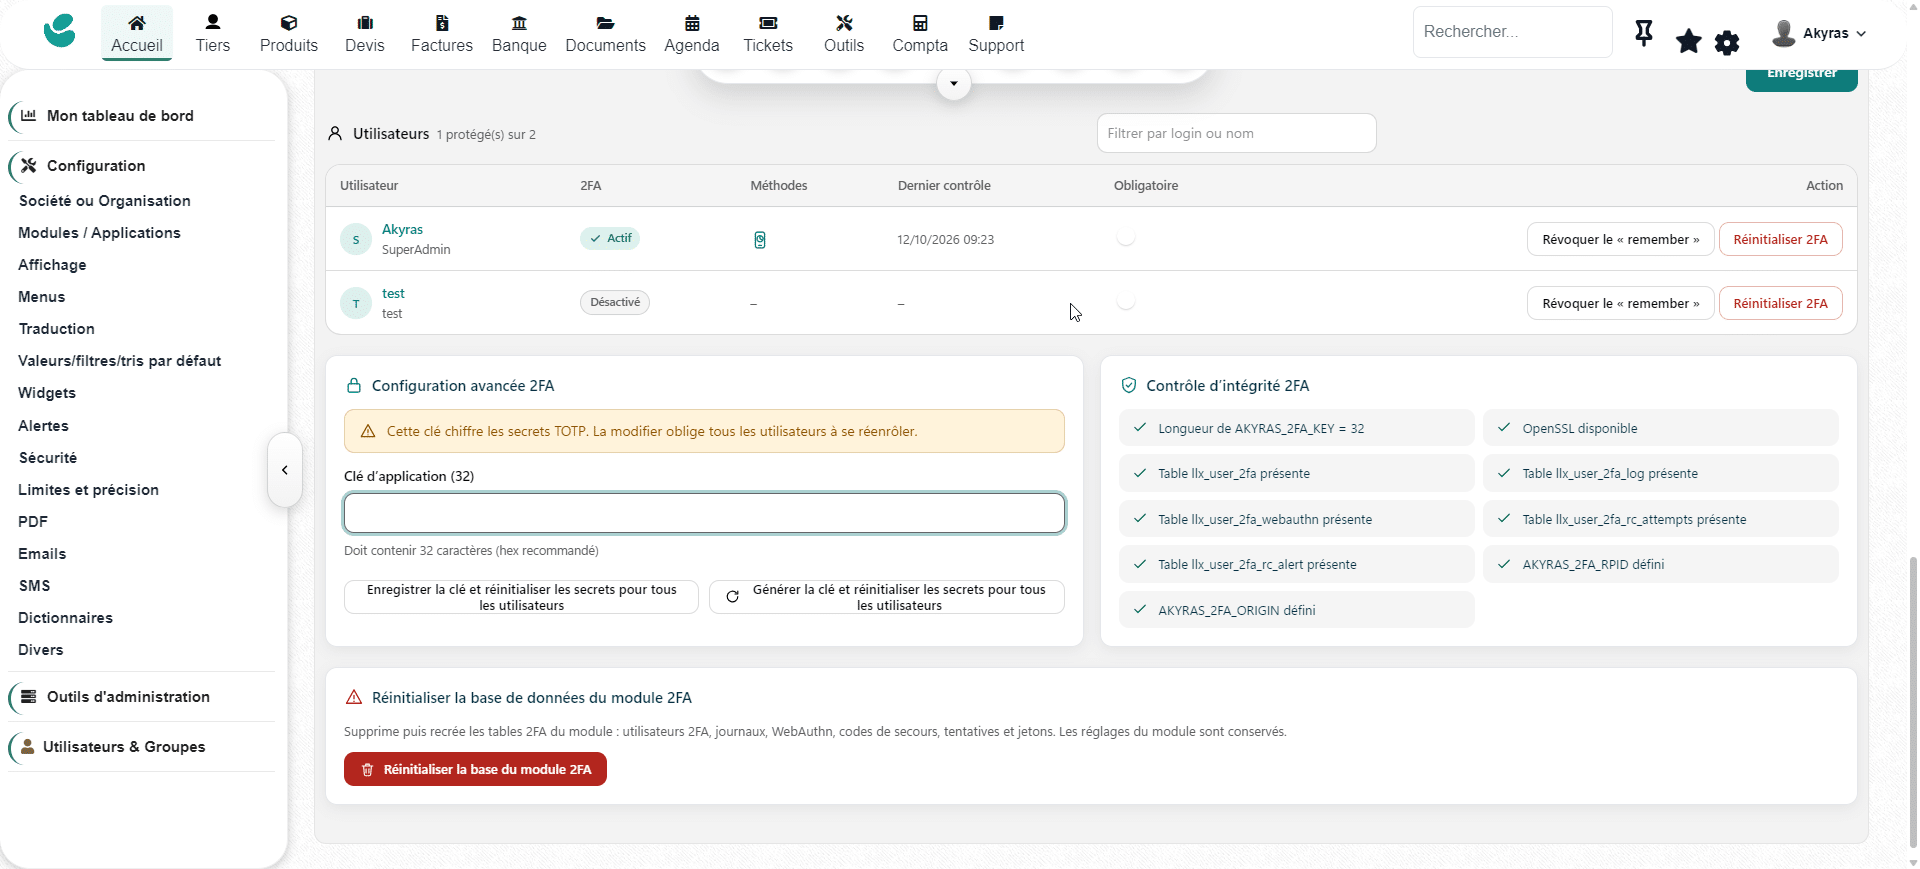
- Obligación selectiva: haga obligatoria la 2FA para todos, solo para los administradores o para usuarios concretos.
- Panel de control V3: siga la tasa de adopción, los dispositivos registrados, los inicios de sesión correctos y fallidos de las últimas 24 horas y los usuarios que aún deben configurarla.
- Recuperación del acceso: restablezca la 2FA de un usuario para que vuelva a configurarla, sin consultar sus secretos personales.
- Registro de auditoría: busque intentos, consulte la fecha, la dirección IP y el navegador, exporte en CSV y gestione la purga.
Requisitos y soporte
Dolibarr 23 y 24 · PHP 7.4 o superior con OpenSSL · MySQL o MariaDB.
HTTPS es obligatorio para Windows Hello y las llaves FIDO2/WebAuthn. Los métodos disponibles dependen del dispositivo y del navegador. YubiKey OTP requiere credenciales de YubiCloud y acceso HTTPS saliente. Un cambio de dirección IP puede exigir una nueva validación para un dispositivo recordado.
Soporte por correo electrónico para la instalación, la configuración y las incidencias del módulo. La duración del acceso a las descargas y actualizaciones es la indicada en esta ficha de DoliStore. Haga una copia de seguridad de su instancia antes de la activación y prevea un método de recuperación antes de hacer obligatoria la 2FA.
¿Alguna pregunta antes de equipar a sus equipos? Contacte con Akyras: contact@akyras.com.
Refuerce la protección de su Dolibarr con métodos que sus equipos pueden adoptar en el día a día.