

Beschrijving
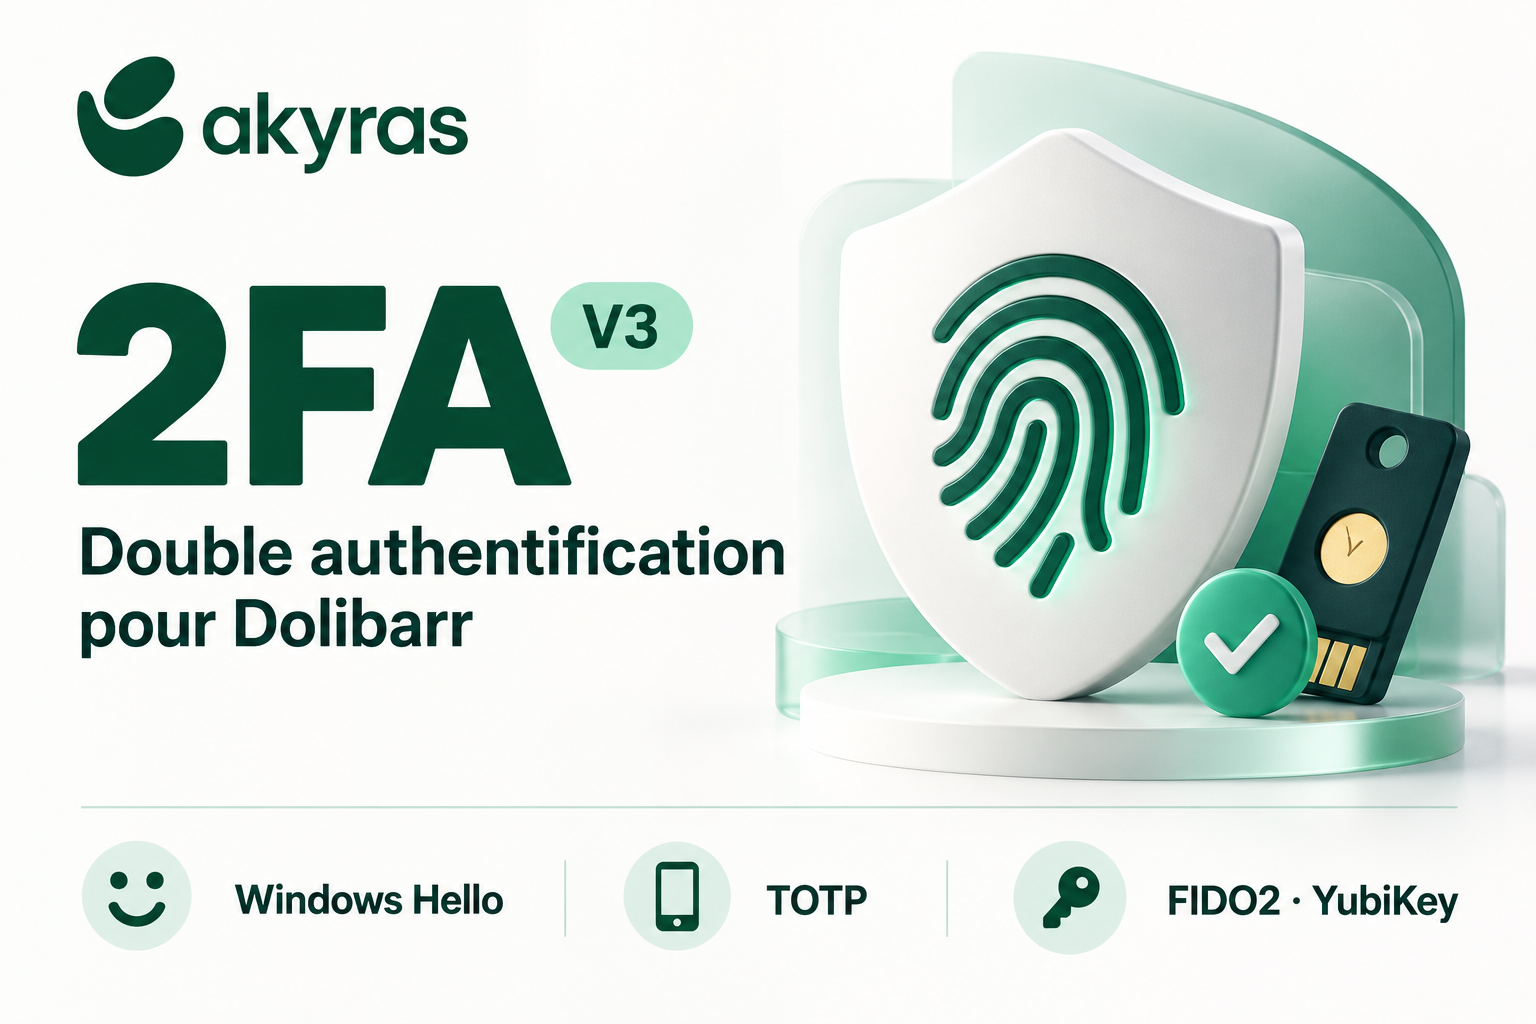
2FA byAkyras 3.0 — Je gegevens verdienen meer dan alleen een wachtwoord.
Klanten, offertes, facturen, financiële gegevens: uw Dolibarr-systeem verzamelt informatie die essentieel is voor uw bedrijf. Een gecompromitteerd wachtwoord mag niet voldoende zijn om toegang te verkrijgen.
Voeg met 2FA byAkyras een tweede vorm van identiteitsverificatie toe aan het inlogproces. Uw teams kunnen de methode kiezen die het beste bij hun gewoonten past, terwijl u de controle behoudt over de regels en de toegang.
Een vertrouwde handeling voor uw teams. Extra bescherming voor uw bedrijf.
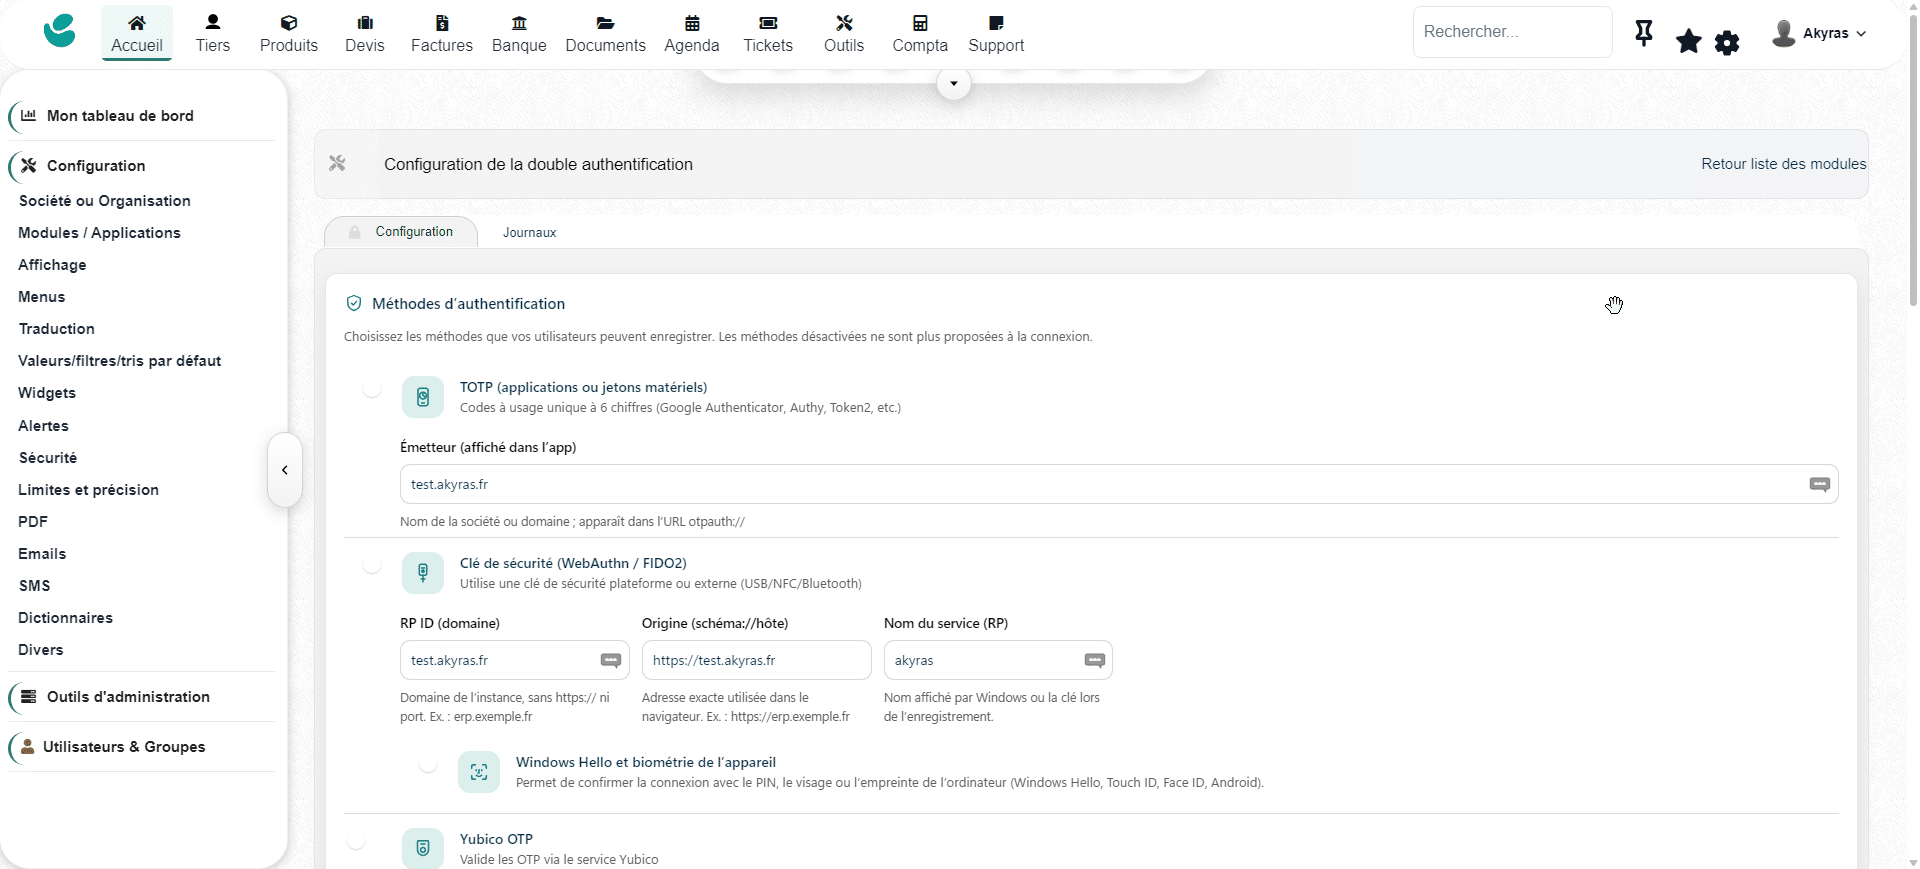
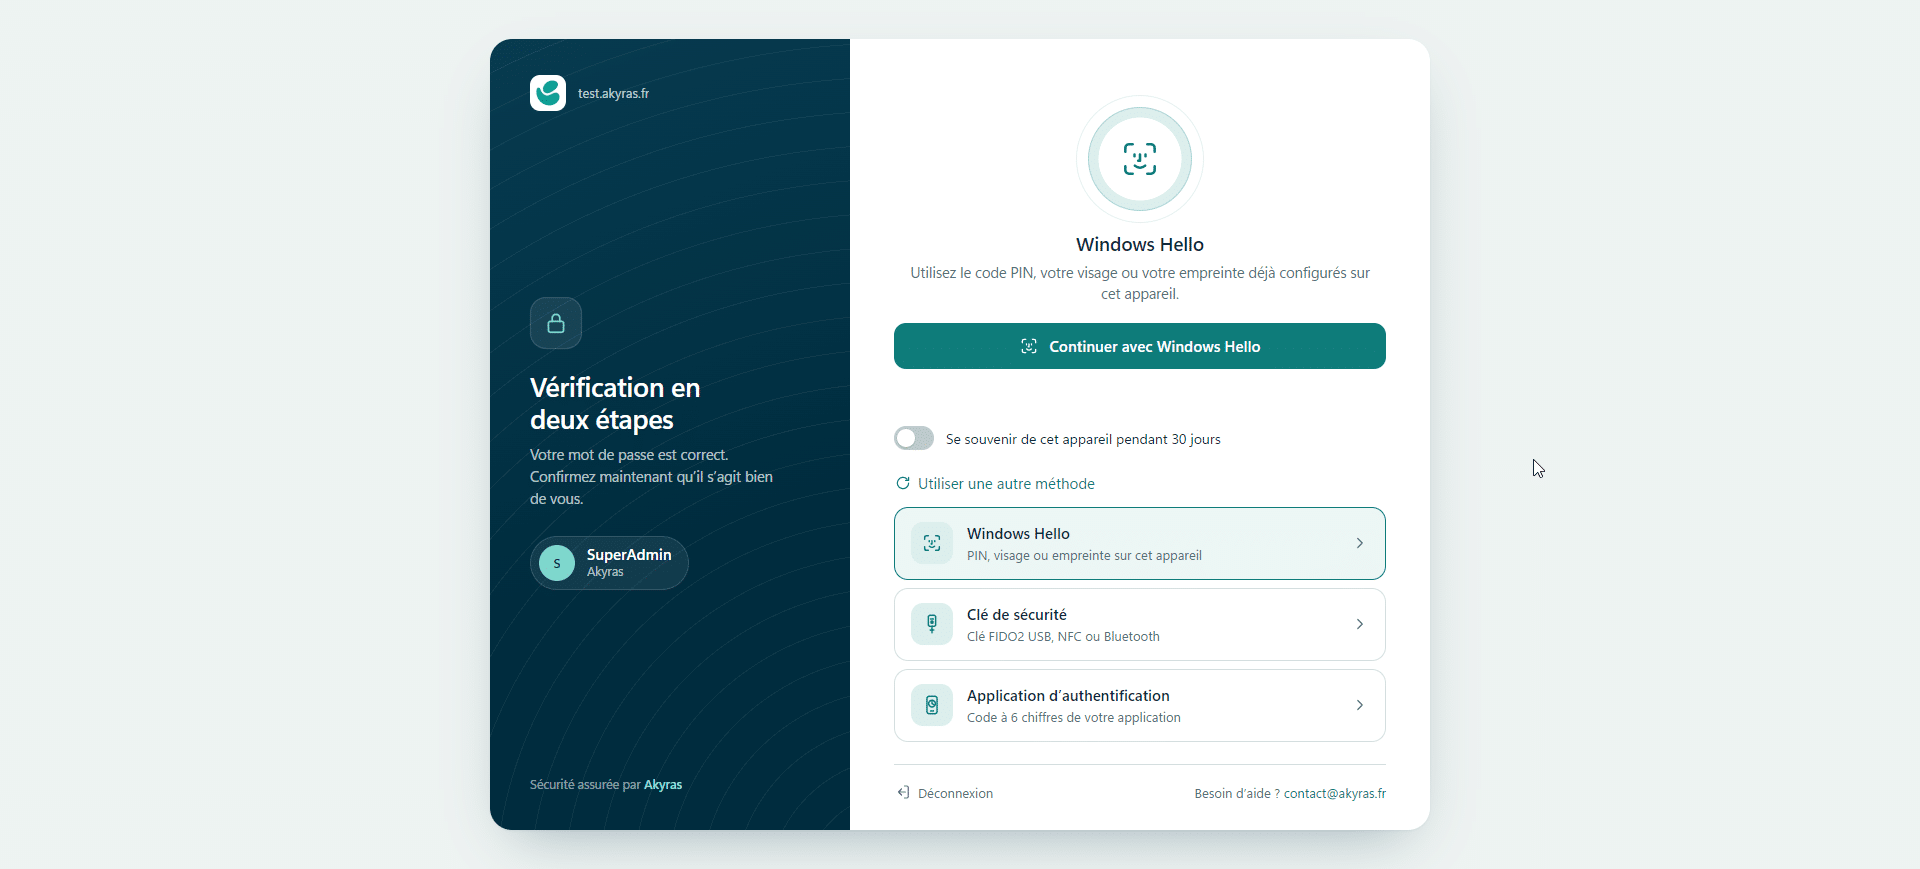
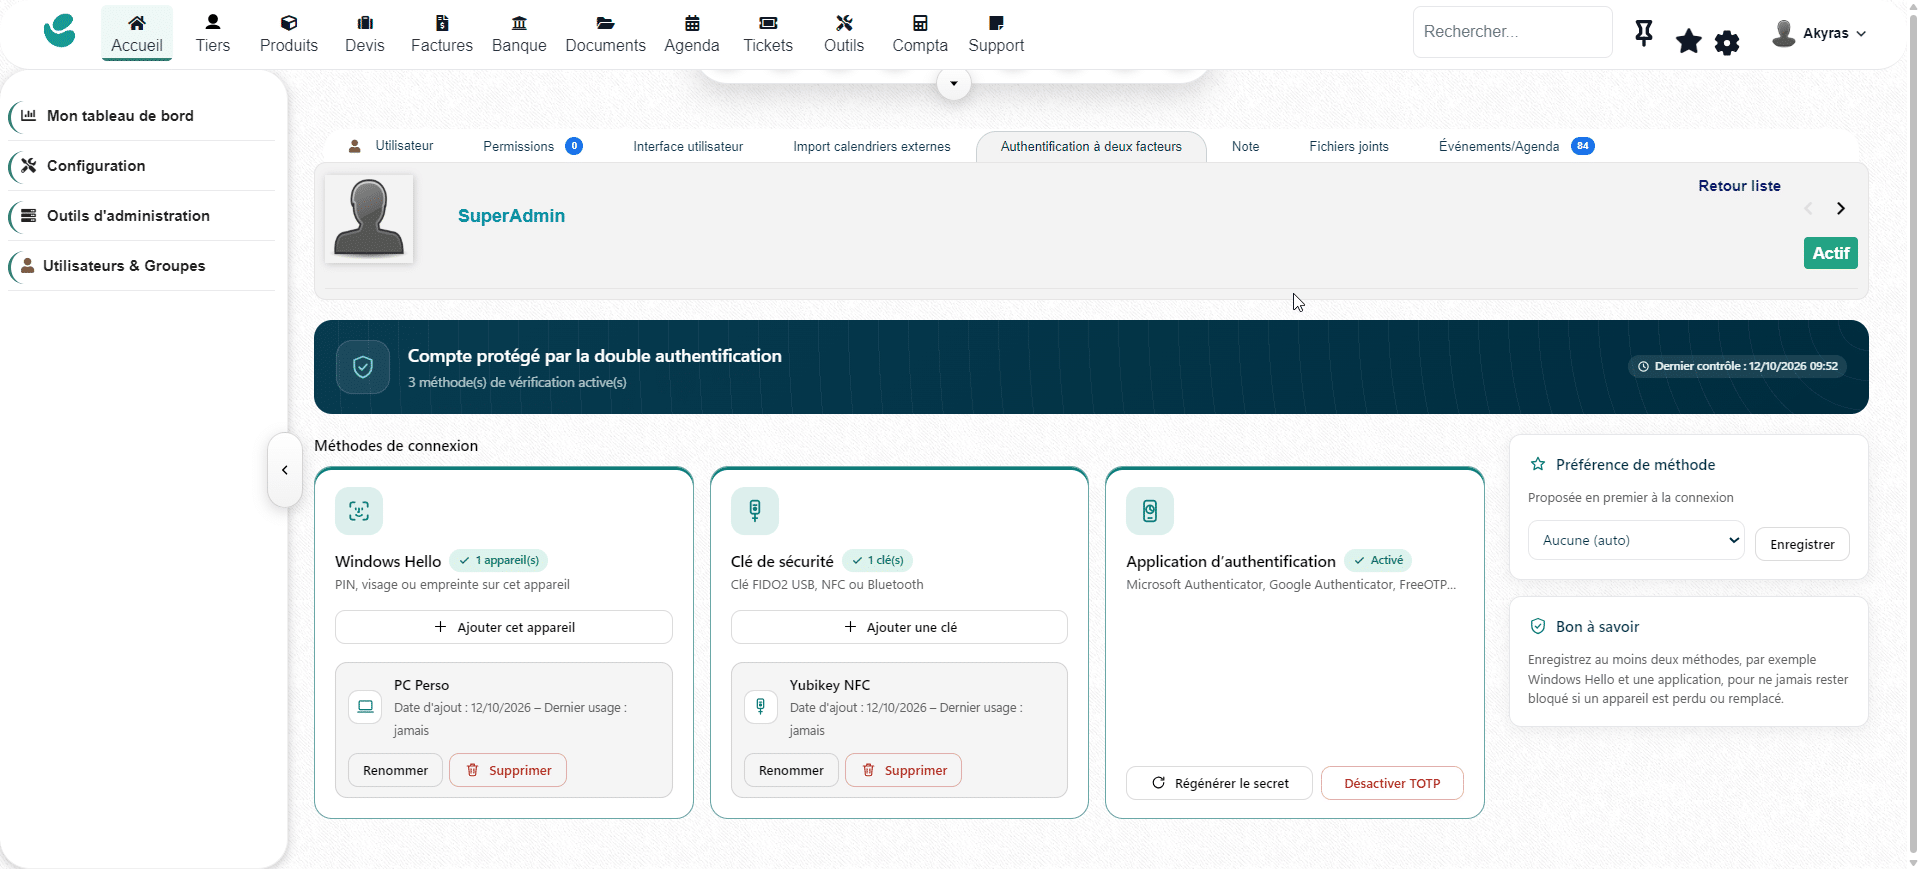
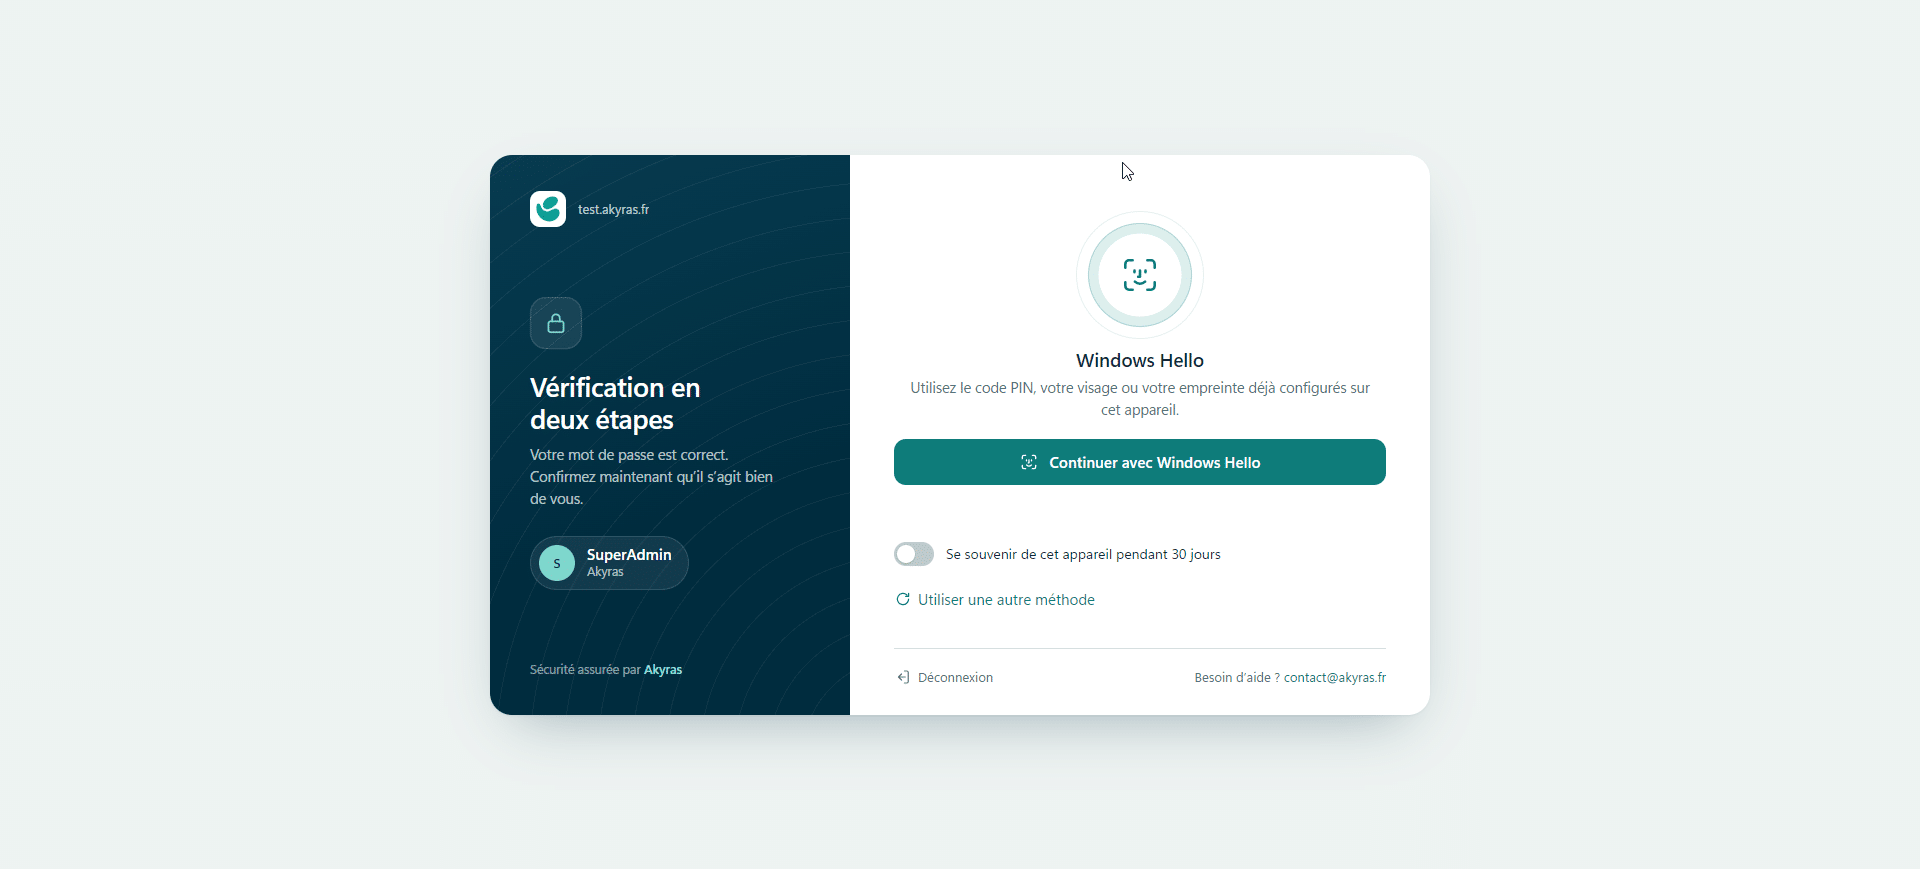
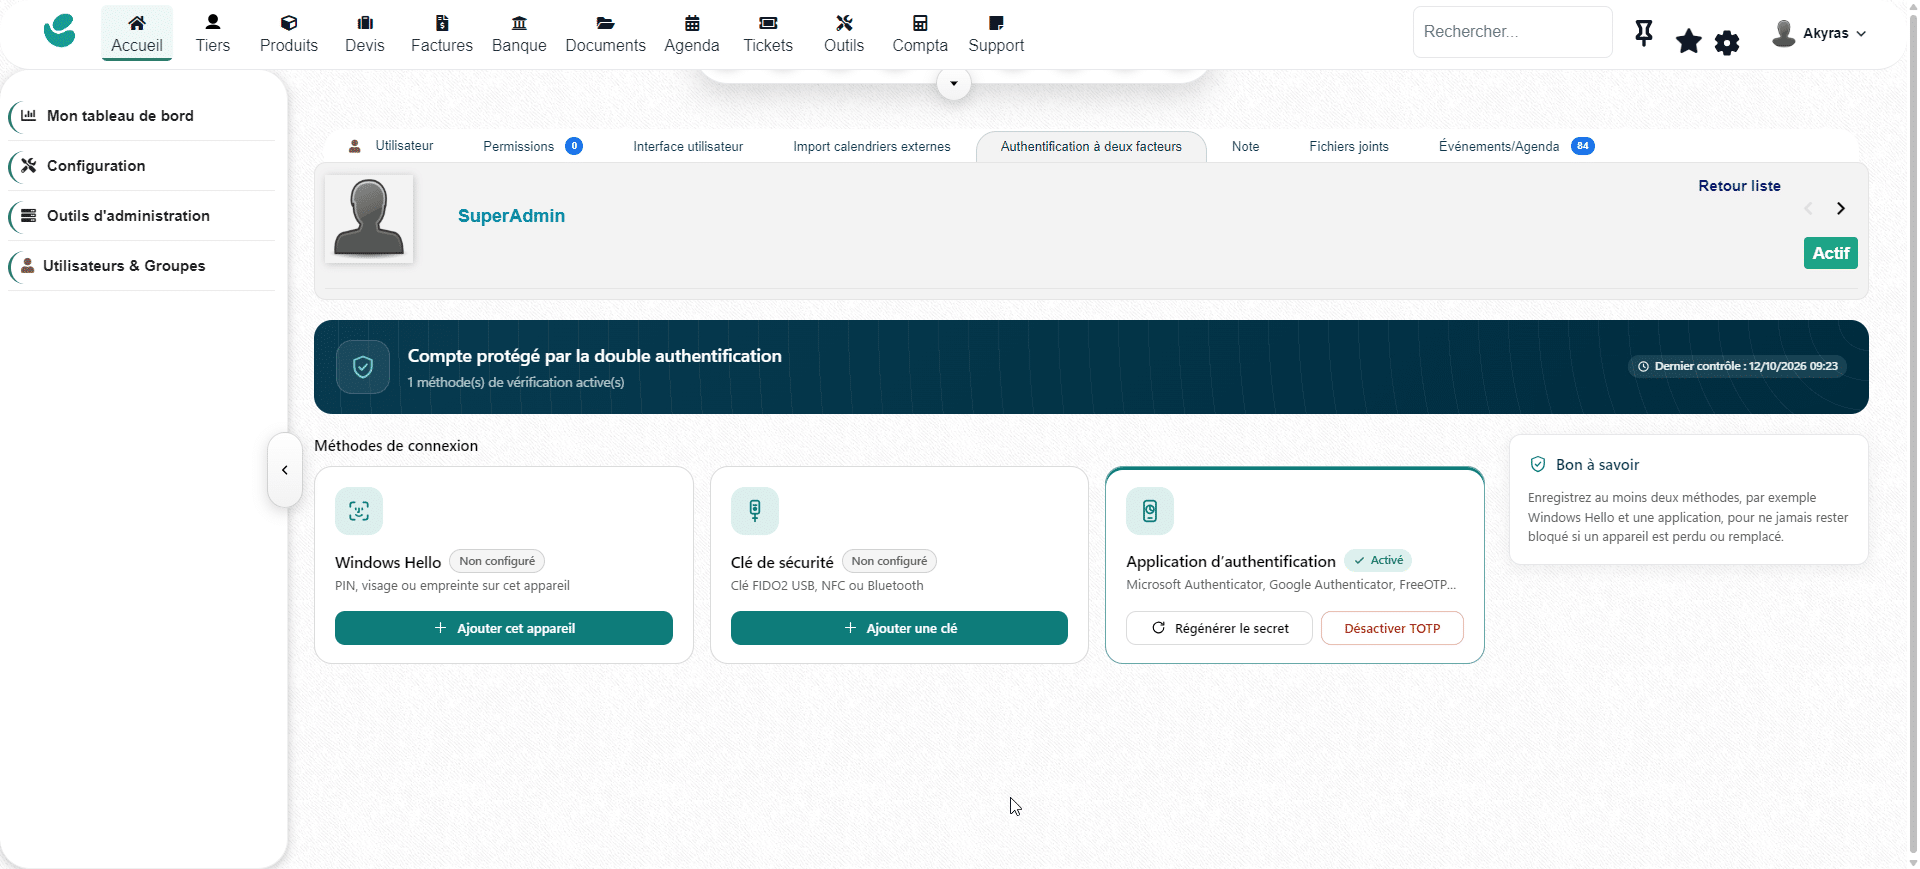
Windows Hello, een authenticatie-app of een beveiligingssleutel: iedereen gebruikt de methode die het beste bij hem of haar past.
- Windows Hello en ingebouwde authenticatiemethoden: bevestig met een pincode, vingerafdruk of gezichtsherkenning, afhankelijk van het compatibele apparaat en de browser. Platform-authenticatiemethoden zoals Touch ID en Face ID worden ook ondersteund op compatibele configuraties.
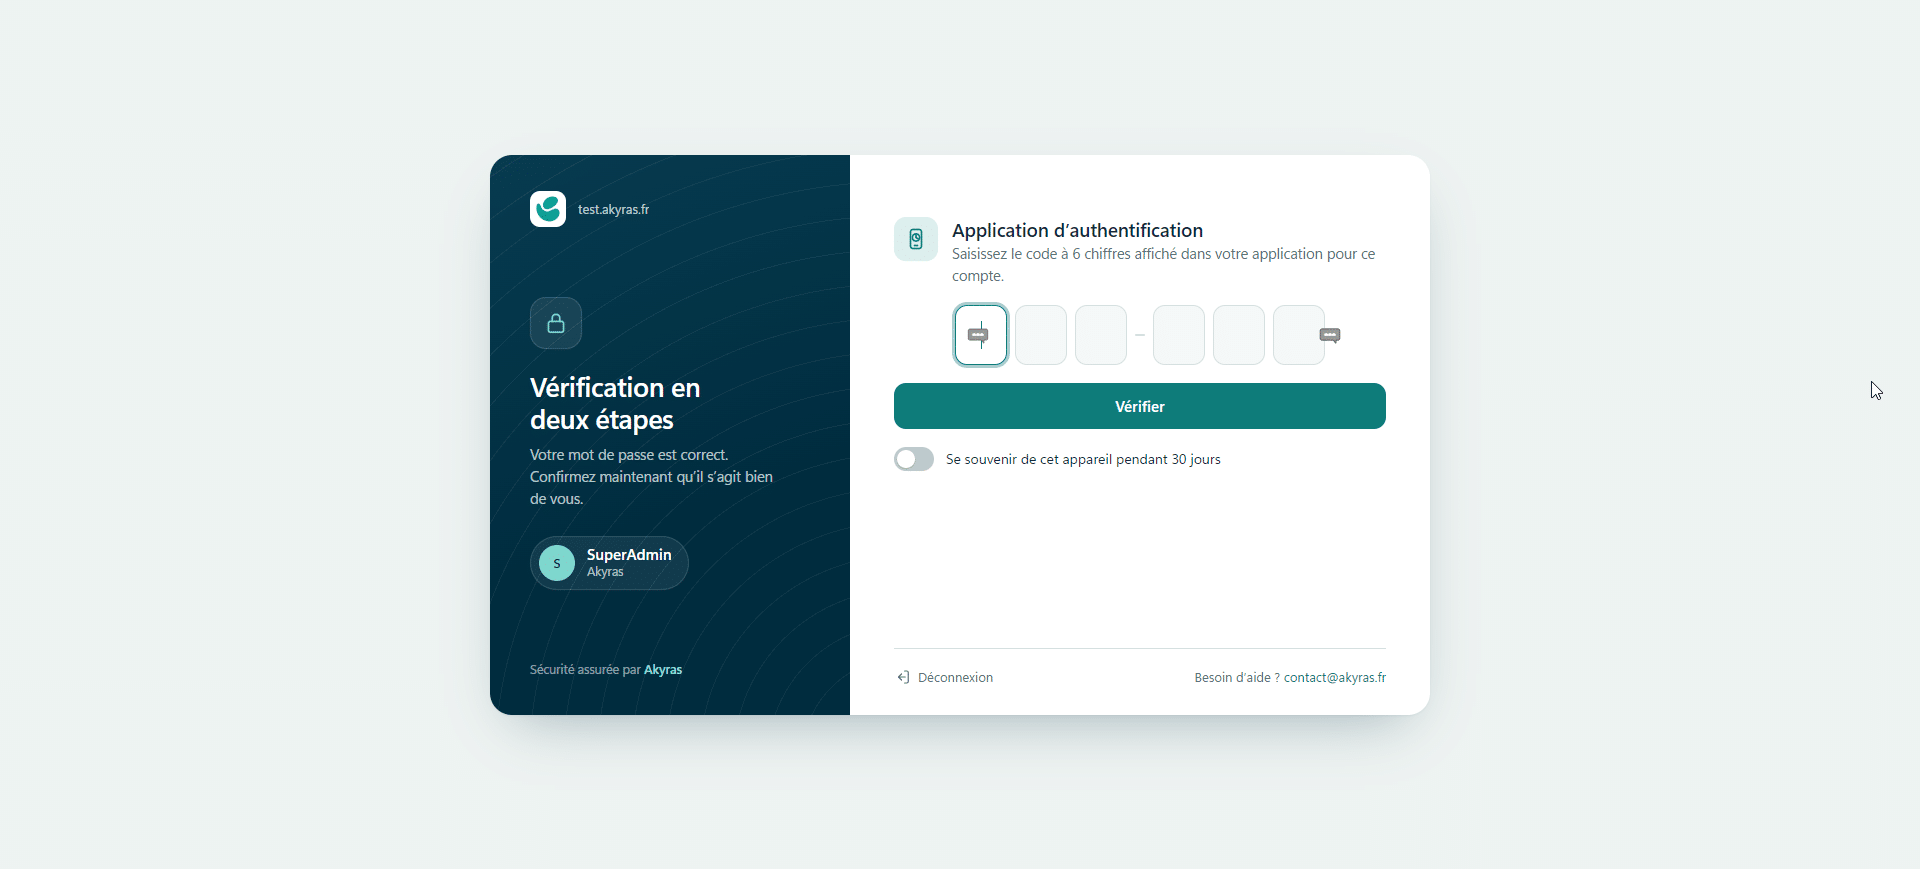
- TOTP-mobiele app: gebruik tijdelijke codes van Google Authenticator, Microsoft Authenticator, Authy, Aegis of een andere compatibele app.
- Beveiligingssleutels: kies een compatibele FIDO2-sleutel of de YubiKey OTP-methode.
Een begeleide configuratie helpt de gebruiker bij de activering. De interface past zich aan voor zowel desktop als mobiel, en beschikt over een automatische donkere modus en ondersteuning voor meer dan 60 talen.
Op een vertrouwd apparaat zorgt de optie ‘Dit apparaat onthouden‘ ervoor dat je niet telkens opnieuw verificaties hoeft uit te voeren. Met back-upcodes kun je weer toegang krijgen als je gebruikelijke authenticatiemethode niet beschikbaar is.
Eenvoud op het scherm. Veiligheid in de kern van de verbinding.
Alleen het wachtwoord is niet voldoende om in te loggen.
Er wordt geen geauthenticeerde Dolibarr-sessie tot stand gebracht voorafgaand aan de validatie van de tweede factor. Bescherming maakt deel uit van het inlogproces: het wachtwoord kennen is niet voldoende.
Bescherming tegen phishing met FIDO2 en WebAuthn
Windows Hello en FIDO2-sleutels maken gebruik van cryptografische verificatie die gekoppeld is aan de legitieme site. De server controleert de respons, de herkomst en het domein aan de hand van unieke ‘challenges’ en bescherming tegen replay-aanvallen. Biometrische gegevens blijven op het apparaat staan.
Deze bescherming tegen phishing geldt voor FIDO2/WebAuthn-methoden; ze geldt niet voor TOTP-codes.
Beschermde geheimen, gecontroleerde pogingen
- TOTP-geheimen versleuteld met AES-256 en herstelcodes beveiligd door hashing.
- Bescherming van vertrouwde apparaten, maatregelen tegen CSRF-aanvallen en ongeautoriseerde omleidingen.
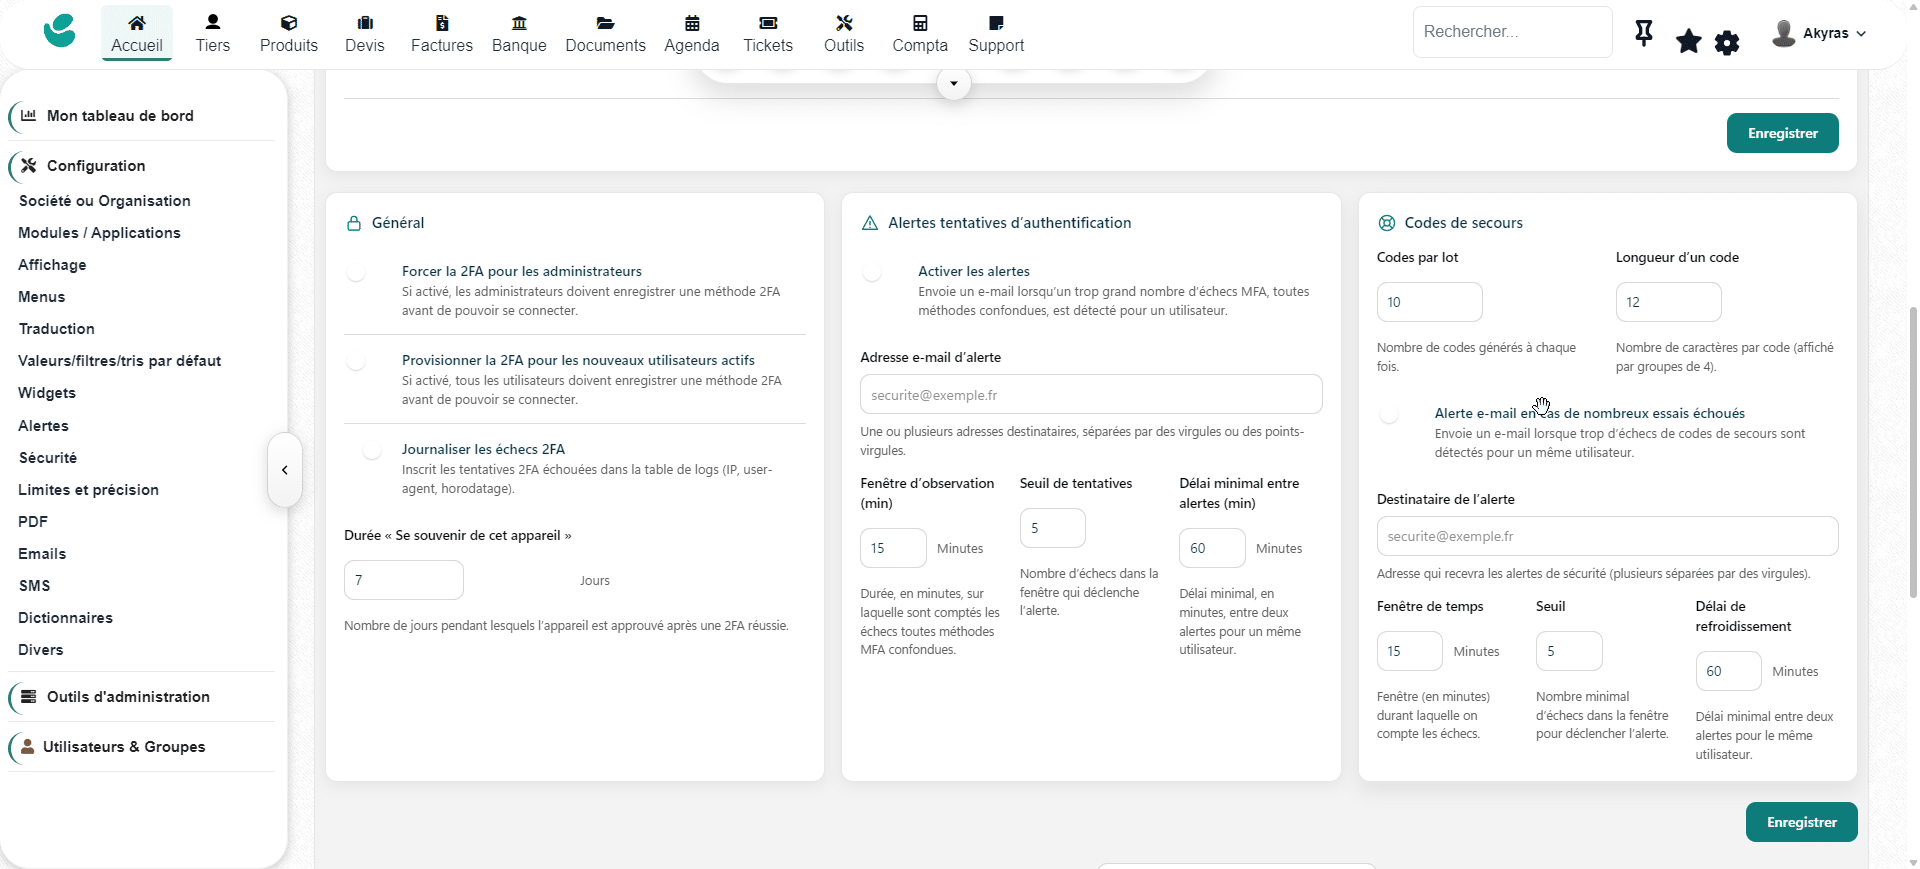
- Beperking van het aantal pogingen, tijdelijke blokkering na meerdere mislukte pogingen en controle over het hergebruik van tijdelijke codes.
- Traceerbaarheid van geslaagde en geweigerde verbindingen, met configureerbare e-mailmeldingen voor verdachte gebeurtenissen.
Uw authenticatie, binnen uw infrastructuur
De lokale methoden werken op uw Dolibarr-server, zonder dat daarvoor een Akyras-account of een externe Akyras-identiteitsdienst nodig is. Alleen de YubiKey OTP-methode maakt gebruik van YubiCloud om codes te valideren, indien ingeschakeld.
Implementeer in uw eigen tempo. Houd zicht op de toegang.
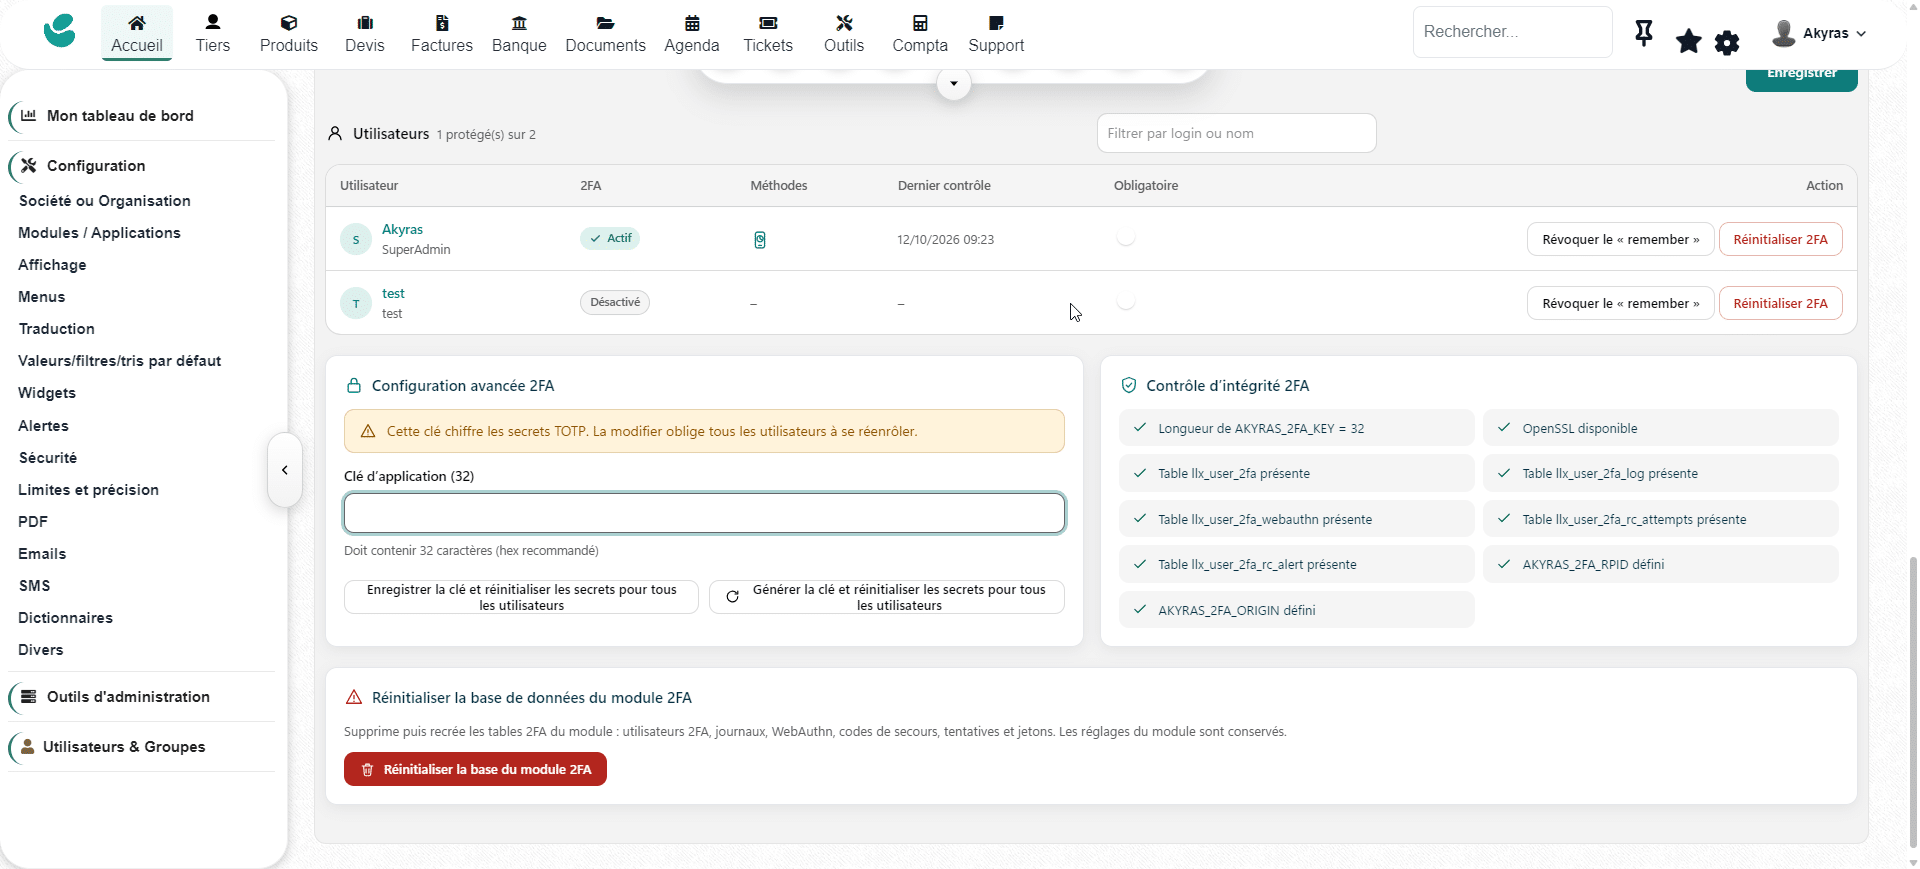
- Beoogde vereiste: verplichte 2FA inschakelen voor iedereen, voor beheerders of voor specifieke gebruikers.
- V3-dashboard: volg de adoptiegraad, geregistreerde apparaten, geslaagde en mislukte aanmeldingen over een periode van 24 uur, en gebruikers die nog moeten worden uitgerust.
- Herstel van toegang: de 2FA van een gebruiker opnieuw instellen zodat deze opnieuw kan worden geconfigureerd, zonder de persoonlijke geheimen van de gebruiker in te zien.
- Auditlogboek: zoek naar pogingen, bekijk de datum, het IP-adres en de browser, exporteer naar CSV en beheer het opschonen.
Vereisten en ondersteuning
Dolibarr 23 en 24 · Minimaal PHP 7.4 met OpenSSL · MySQL of MariaDB.
HTTPS is vereist voor Windows Hello en FIDO2/WebAuthn-sleutels. De beschikbare methoden zijn afhankelijk van het apparaat en de browser. Voor YubiKey OTP zijn YubiCloud-inloggegevens en uitgaande HTTPS-toegang vereist. Bij een wijziging van het IP-adres kan hernieuwde validatie van een onthouden apparaat nodig zijn.
Er wordt e-mailondersteuning geboden voor de installatie en configuratie van de module, evenals voor probleemoplossing. Toegang tot downloads en updates is geldig voor de duur die op deze DoliStore-productpagina staat vermeld. Maak een back-up van uw installatie vóór activering en zorg voor een herstelmethode voordat u 2FA verplicht stelt.
Heeft u een vraag voordat u uw teams uitrust? Neem contact op met Akyras: contact@akyras.com.
Versterk de beveiliging van uw Dolibarr-instantie met methoden die uw teams in hun dagelijkse werk kunnen toepassen.