

Beschreibung
Security Suite byAkyras — Risiken erkennen. Zugriffe kontrollieren. Handlungsfähig bleiben.
Hat ein ausgeschiedener Mitarbeiter noch Zugriff? Hat ein Lieferant gerade seine Bankverbindung geändert? Ist Ihre letzte Sicherung aktuell genug? Wer kann Ihre Daten exportieren oder sich selbst sensible Berechtigungen erteilen?
Diese Fragen betreffen Ihr Unternehmen jeden Tag. Security Suite byAkyras bündelt in Dolibarr die Werkzeuge für die Antworten: starke Authentifizierung, Zugriffskontrolle, Schutz von Geschäftsprozessen, Überwachung der Instanz, Warnmeldungen und Vorfallverfolgung.
Eine in Ihr ERP integrierte Sicherheitszentrale mit den zu behebenden Problemen und den Maßnahmen, um die Kontrolle zurückzugewinnen. Die Zwei-Faktor-Authentifizierung ist enthalten; die Suite begleitet auch das Geschehen nach der Anmeldung.
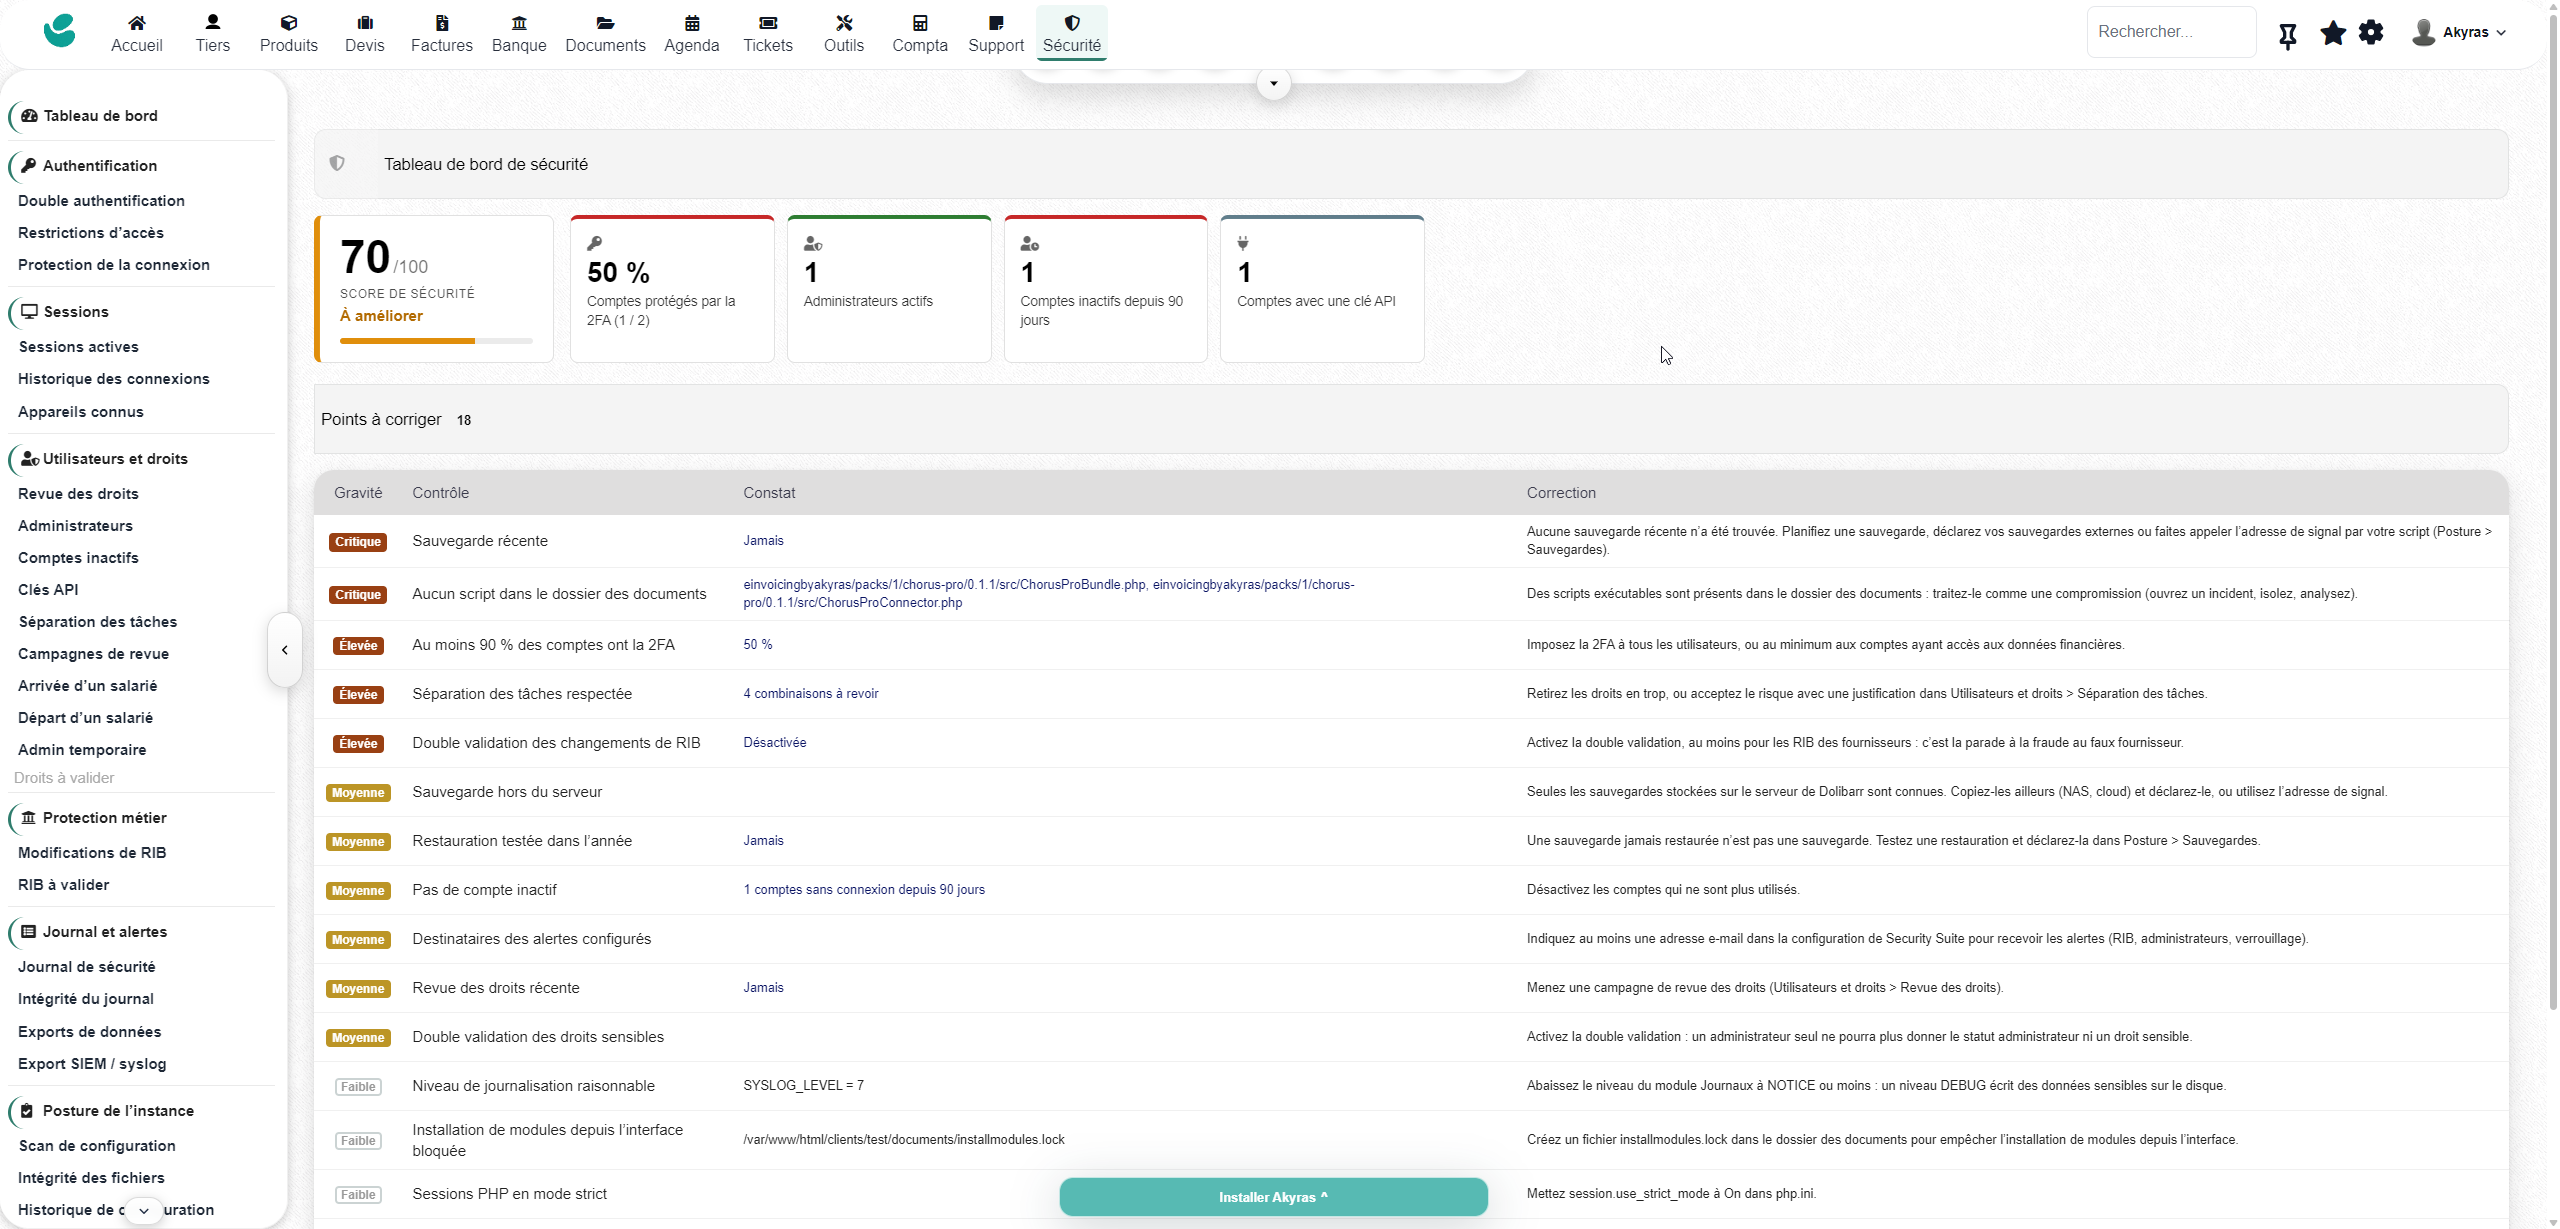
Ihr Dashboard zeigt mehr als einen Punktestand. Es hilft Ihnen zu entscheiden, was Sie beheben sollten.
Sehen Sie den Anteil der durch 2FA geschützten Konten, aktive Administratoren, inaktive Konten und Konten mit API-Schlüssel. Ein Orientierungswert von 0 bis 100 fasst die Prüfungen der Suite zusammen.
Zu behebende Probleme werden nach Schweregrad eingestuft, mit Befund und Handlungsempfehlung : fehlende Sicherung, unzureichend geschützte Konten, riskante Berechtigungen, deaktivierte Freigaben oder verbesserungsbedürftige Einstellungen. Sie erhalten eine konkrete Maßnahmenliste direkt in Dolibarr.
1. Moderne Authentifizierung, passend für Ihre Teams
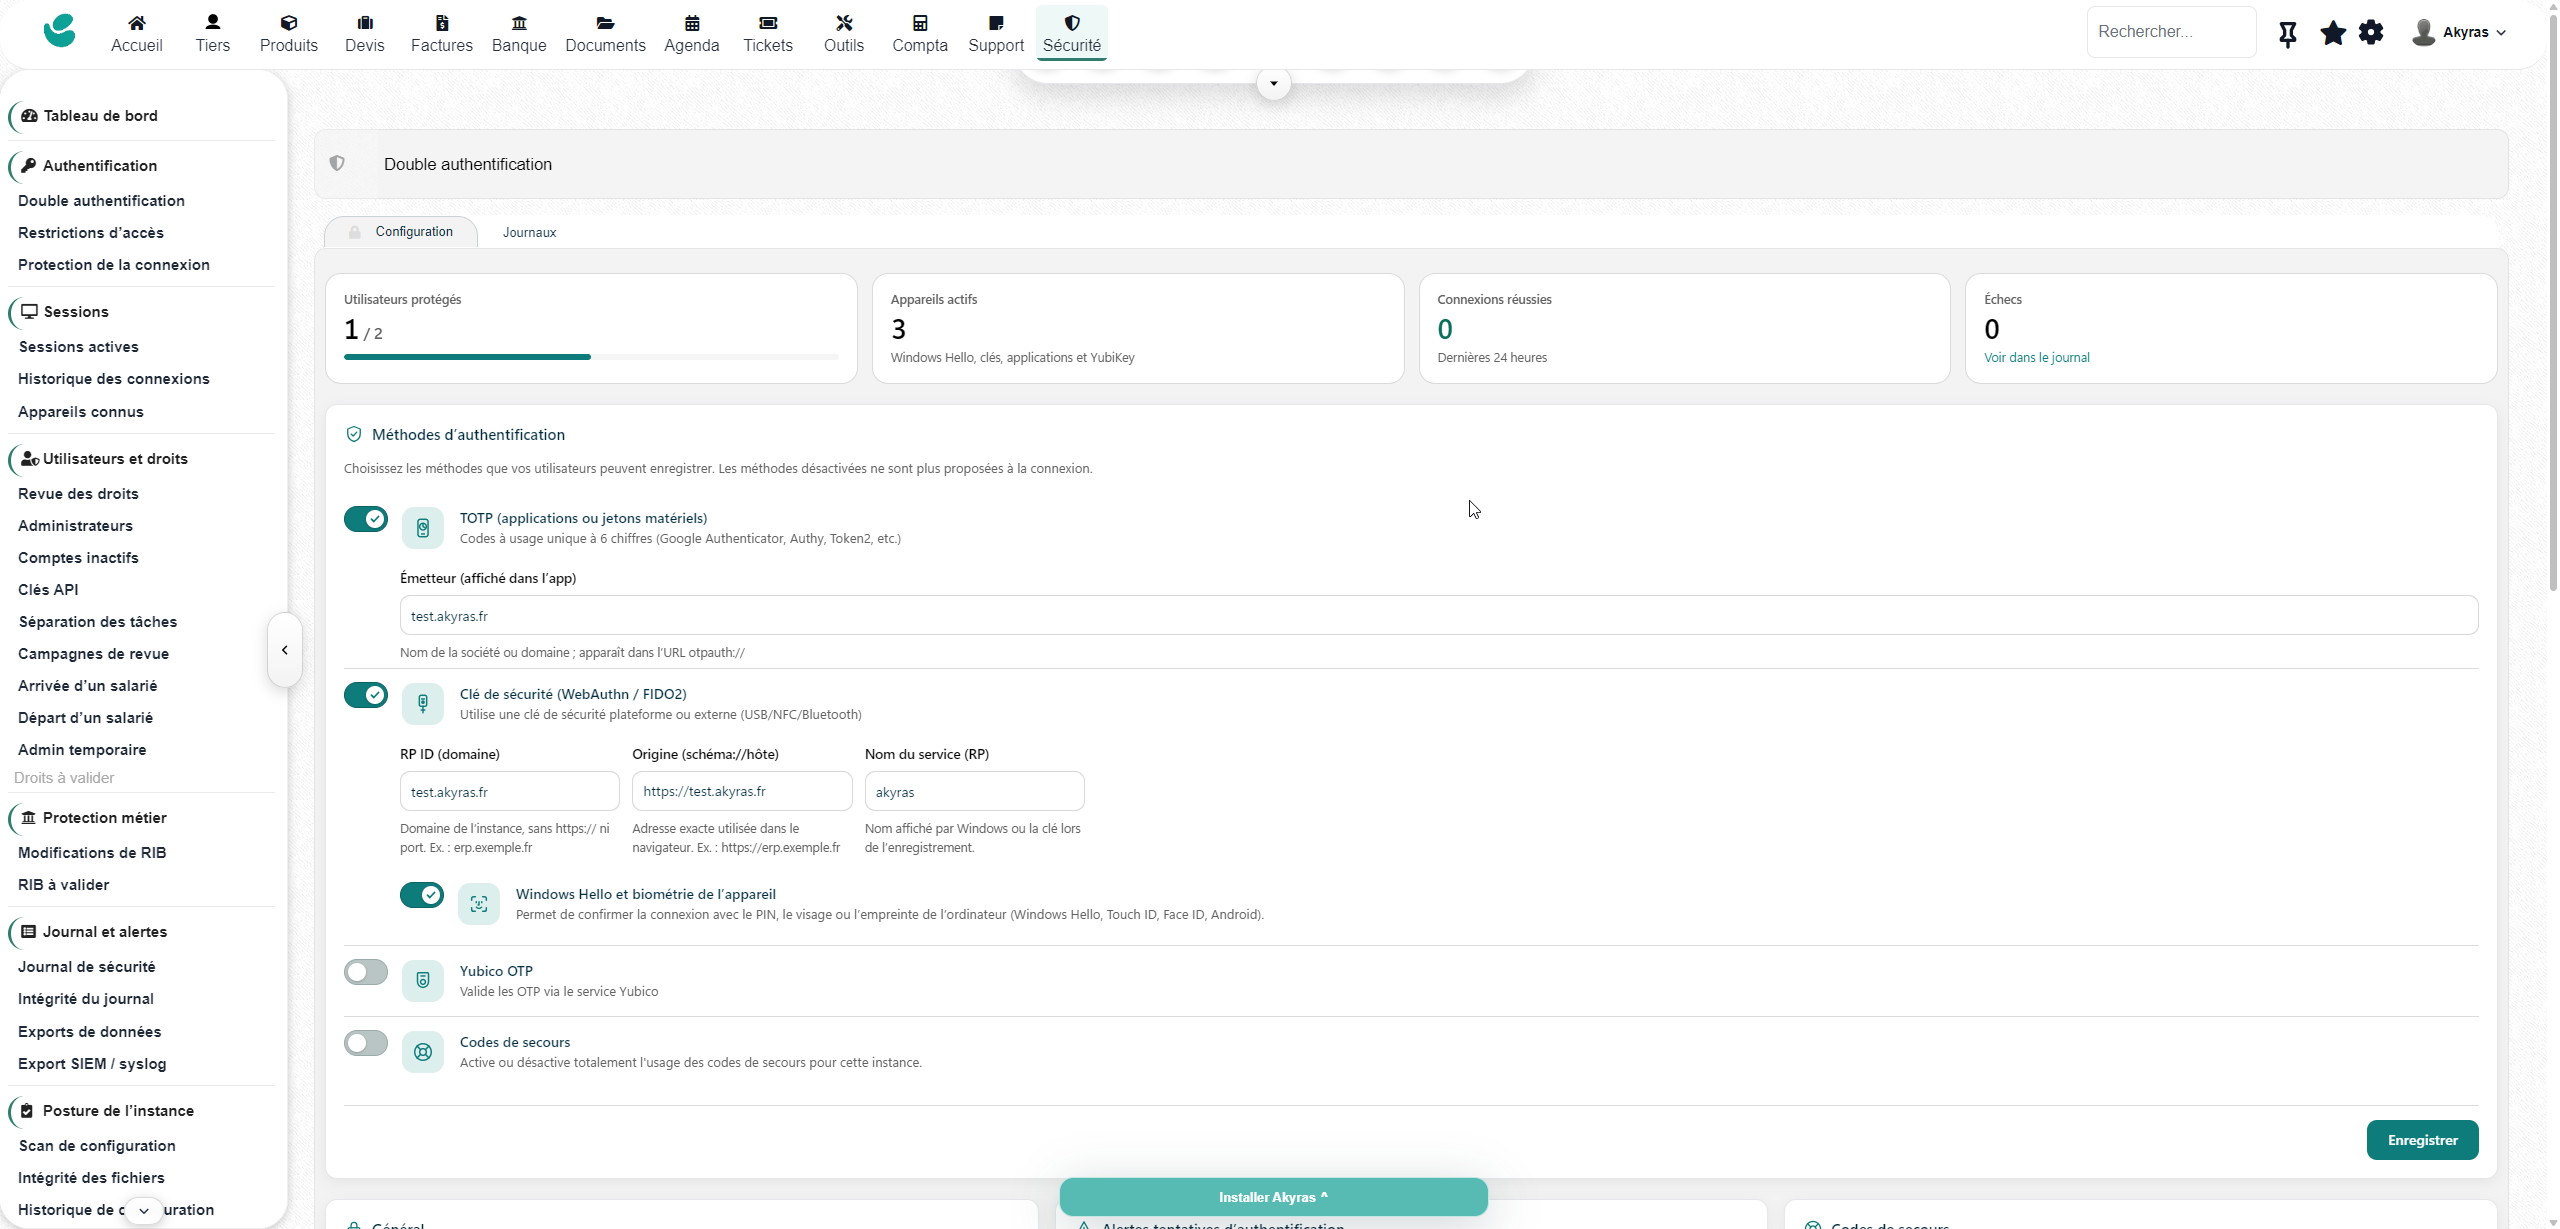
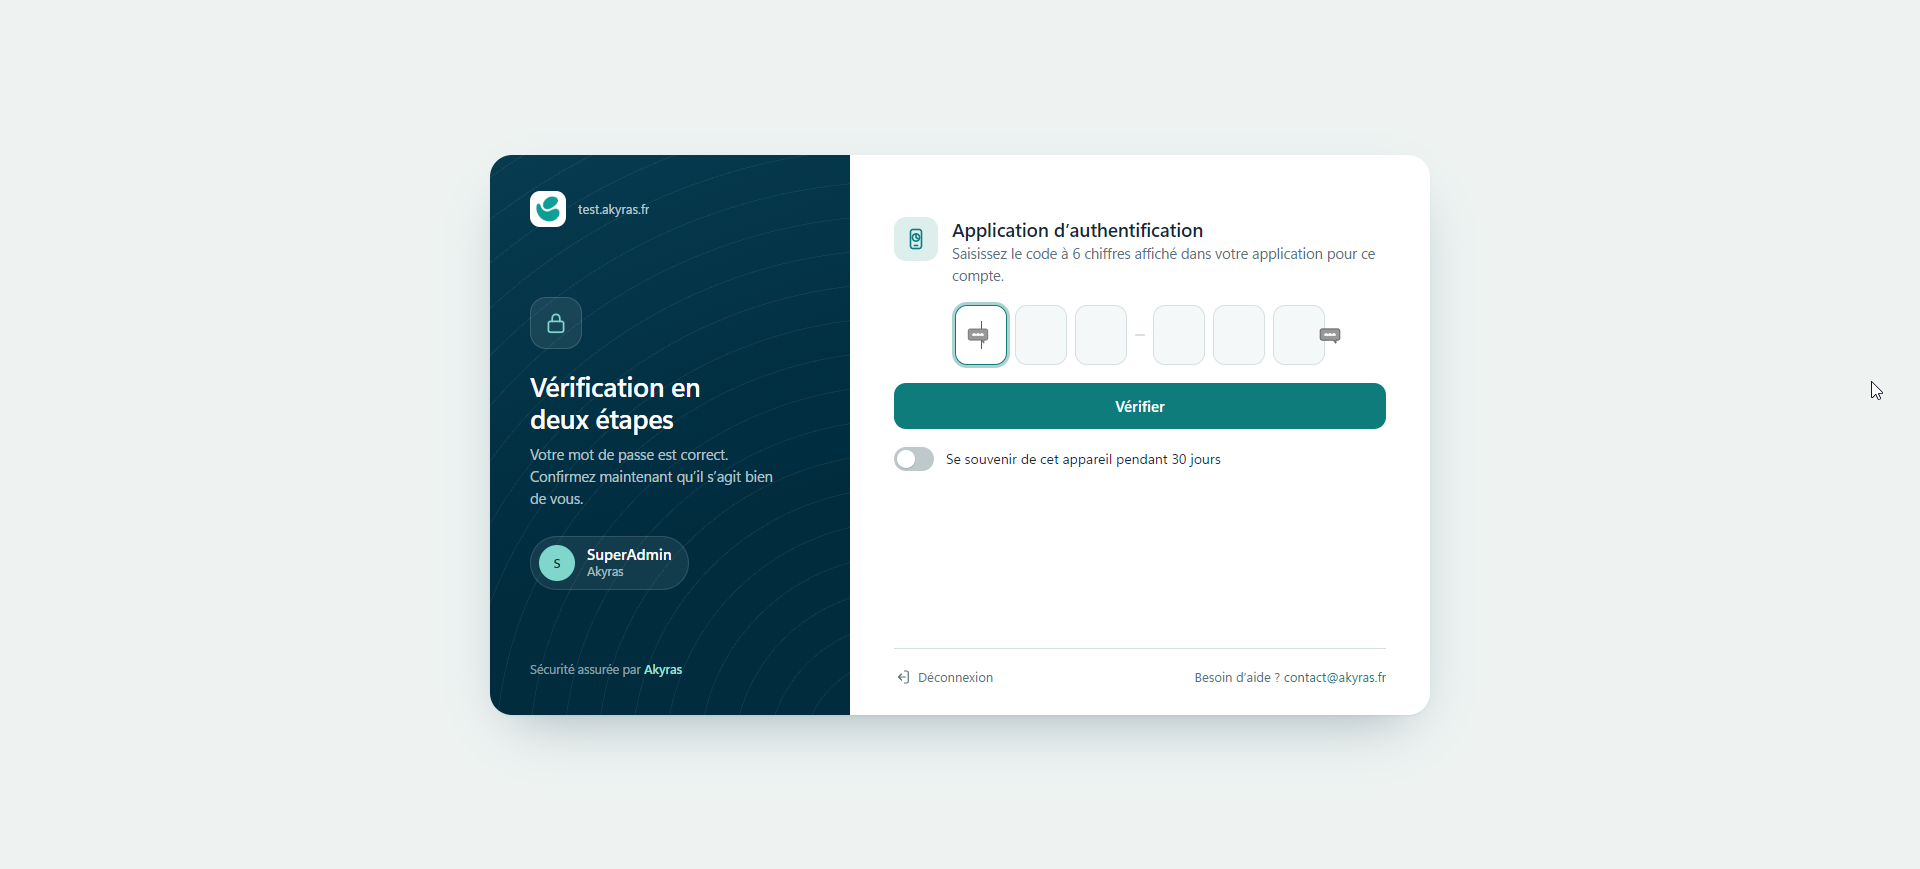
Die 2FA-Engine von byAkyras ist integriert: Windows Hello, FIDO2/WebAuthn-Sicherheitsschlüssel, TOTP-Apps und YubiKey OTP, mit geführter Einrichtung, Wiederherstellungscodes und gemerkten Geräten. Benutzern stehen mehrere Methoden zur Verfügung; Sie legen anhand der vom Modul angebotenen Richtlinienoptionen fest, wann 2FA verpflichtend ist.
Windows Hello ermöglicht auf kompatiblen Konfigurationen eine Bestätigung per PIN oder Biometrie. FIDO2/WebAuthn-Methoden binden die Prüfung an die legitime Website; biometrische Daten bleiben auf dem Gerät. Wenn ein zweiter Faktor erforderlich ist, wird die authentifizierte Dolibarr-Sitzung erst nach dessen erfolgreicher Prüfung hergestellt.
2. Schutz vor Angriffen auf Konten
- Brute Force: vorübergehende Sperre nach IP-Adresse und angegriffenem Benutzernamen, mit konfigurierbaren Schwellenwerten.
- Password Spraying: Erkennung einer IP-Adresse, die Anmeldeversuche mit vielen verschiedenen Benutzernamen durchführt.
- Wiederholte Versuche: schrittweise längere Sperrzeiten, eine Liste ausgenommener IP-Adressen und eine Seite zur Entsperrung.
- Köderkonten: ein Anmeldeversuch mit einem konfigurierten fiktiven Benutzernamen löst eine Sperre und eine kritische Warnmeldung aus.
- Kompromittierte Passwörter: Prüfung über Have I Been Pwned, Ablehnung kompromittierter Passwörter beim Festlegen eines neuen Passworts und Warnung bei der Anmeldung.
Bei der Passwortprüfung werden nach dem k-Anonymitätsverfahren nur die ersten fünf Zeichen des SHA-1-Hashes übermittelt; das Passwort selbst wird nicht gesendet.
3. Ihre Zugriffsregeln vor und während der Sitzung
Definieren Sie Einschränkungen nach IP-Adresse oder IPv4/IPv6-Netzbereich, Land, Wochentag und Uhrzeit. Wenden Sie diese auf alle Benutzer, Administratoren, Nicht-Administratoren, eine Gruppe oder ein bestimmtes Konto an.
Beginnen Sie im Überwachungsmodus, um Regelverstöße zu erfassen, und aktivieren Sie anschließend die Sperrung. Die Regeln werden bei der Anmeldung und regelmäßig während der Sitzung geprüft. Ein Testwerkzeug zeigt, welche Regeln für einen bestimmten Benutzer, eine IP-Adresse und einen Zeitpunkt verletzt würden. Schutzmechanismen verringern das Risiko, sich selbst auszusperren; ein dokumentiertes Notfallverfahren steht zur Verfügung.
4. Sehen Sie, wer angemeldet ist, und behalten Sie die Kontrolle über Sitzungen
Prüfen Sie aktive Sitzungen, IP-Adresse, Gerät und letzte Aktivität. Beenden Sie eine Sitzung oder alle Sitzungen eines Benutzers aus der Ferne ; die Beendigung wird mit der nächsten Anfrage der jeweiligen Sitzung wirksam. Der Verlauf speichert Anmeldungen und die Gründe für das Sitzungsende.
Verfolgen Sie bekannte Geräte, entfernen Sie ein verlorenes Gerät aus der Liste und erhalten Sie je nach Einstellung Warnmeldungen zu neuen Geräten oder Netzwerken. Erkennen Sie gleichzeitige Sitzungen, optional mit einer Obergrenze. Die Prüfung auf „unmögliche Reisen“ kann eine Anmeldung melden oder ablehnen, deren geografischer Ort mit der vorherigen Anmeldung nicht plausibel vereinbar ist.
Die Seite „Meine Sicherheit“ ermöglicht jedem Benutzer, aktiv zum Schutz seines Kontos beizutragen. Die Schaltfläche „Das war ich nicht“ beendet seine anderen Sitzungen, entfernt gemerkte Geräte und seinen API-Schlüssel, benachrichtigt das Sicherheitsteam, eröffnet einen Vorfall und fordert ein neues Passwort an.
5. Ergänzen Sie Änderungen an Bankverbindungen um eine zweite Freigabe
Eine Änderung von IBAN, BIC oder Kontoinhaber kann der Freigabe durch eine andere Person unterliegen. Antragsteller können ihren eigenen Antrag nicht genehmigen. Die vorhandene Bankverbindung bleibt bis zur Entscheidung bestehen; ein neuer, noch nicht genehmigter Bankdatensatz bleibt ohne IBAN.
Anträge, Entscheidungen und begründete Ablehnungen werden mit Benachrichtigungen nachverfolgt. Auch Änderungen über die abgedeckten API-Abläufe sind betroffen. Die Protokollierung erfasst Änderungen an Bankverbindungen und maskiert IBANs in den Ereignissen.
Bei der Erstellung eines SEPA-Überweisungsauftrags in Dolibarr kann ein Empfänger, dessen Bankverbindung kürzlich geändert wurde, eine Warnung oder eine Sperrung des Auftrags auslösen. Nach Rücksprache mit dem Lieferanten hebt die Aktion „Bankverbindung geprüft“ diese Prüfung auf.
Die Suite überwacht außerdem Änderungen an E-Mail-Adressen, Telefonnummern und Anschriften von Lieferanten und deren Kontakten, mit einstellbarem Umfang.
6. Kontrollieren Sie Berechtigungen über die Benutzerliste hinaus
Sehen Sie die effektiven Berechtigungen, ob direkt vergeben oder von Gruppen geerbt, einschließlich ihrer Herkunft. Erkennen Sie zu überwachende Administratorkonten, inaktive Konten und Berechtigungskombinationen, die sensible Vorgänge in denselben Händen bündeln.
Die Funktionstrennung deckt mehrere Szenarien ab: Lieferant, Rechnung und Zahlung; Bankverbindung und Überweisungen; Gehälter und Zahlungen; Buchungen und Abstimmung. Sie können Berechtigungen korrigieren oder ein Risiko mit einer gespeicherten Begründung akzeptieren.
Aktivieren Sie die doppelte Freigabe sensibler Berechtigungen : Administratorstatus, gezielte Berechtigungen oder Mitgliedschaft in einer Gruppe, die diese enthält. Die betroffenen Vergaben werden zu Anträgen, die ein zweiter Administrator genehmigen muss. Niemand genehmigt seinen eigenen Antrag.
Für einen einmaligen Einsatz vergeben Sie vorübergehende Administratorrechte, von 15 Minuten bis zu 4 Stunden innerhalb der konfigurierten Grenzen, mit oder ohne Freigabe. Berechtigungserhöhungen sind sichtbar und protokolliert; nach Ablauf werden sie gemäß den Prüfmechanismen des Moduls automatisch entzogen.
7. Organisieren Sie Eintritte, Austritte und regelmäßige Überprüfungen
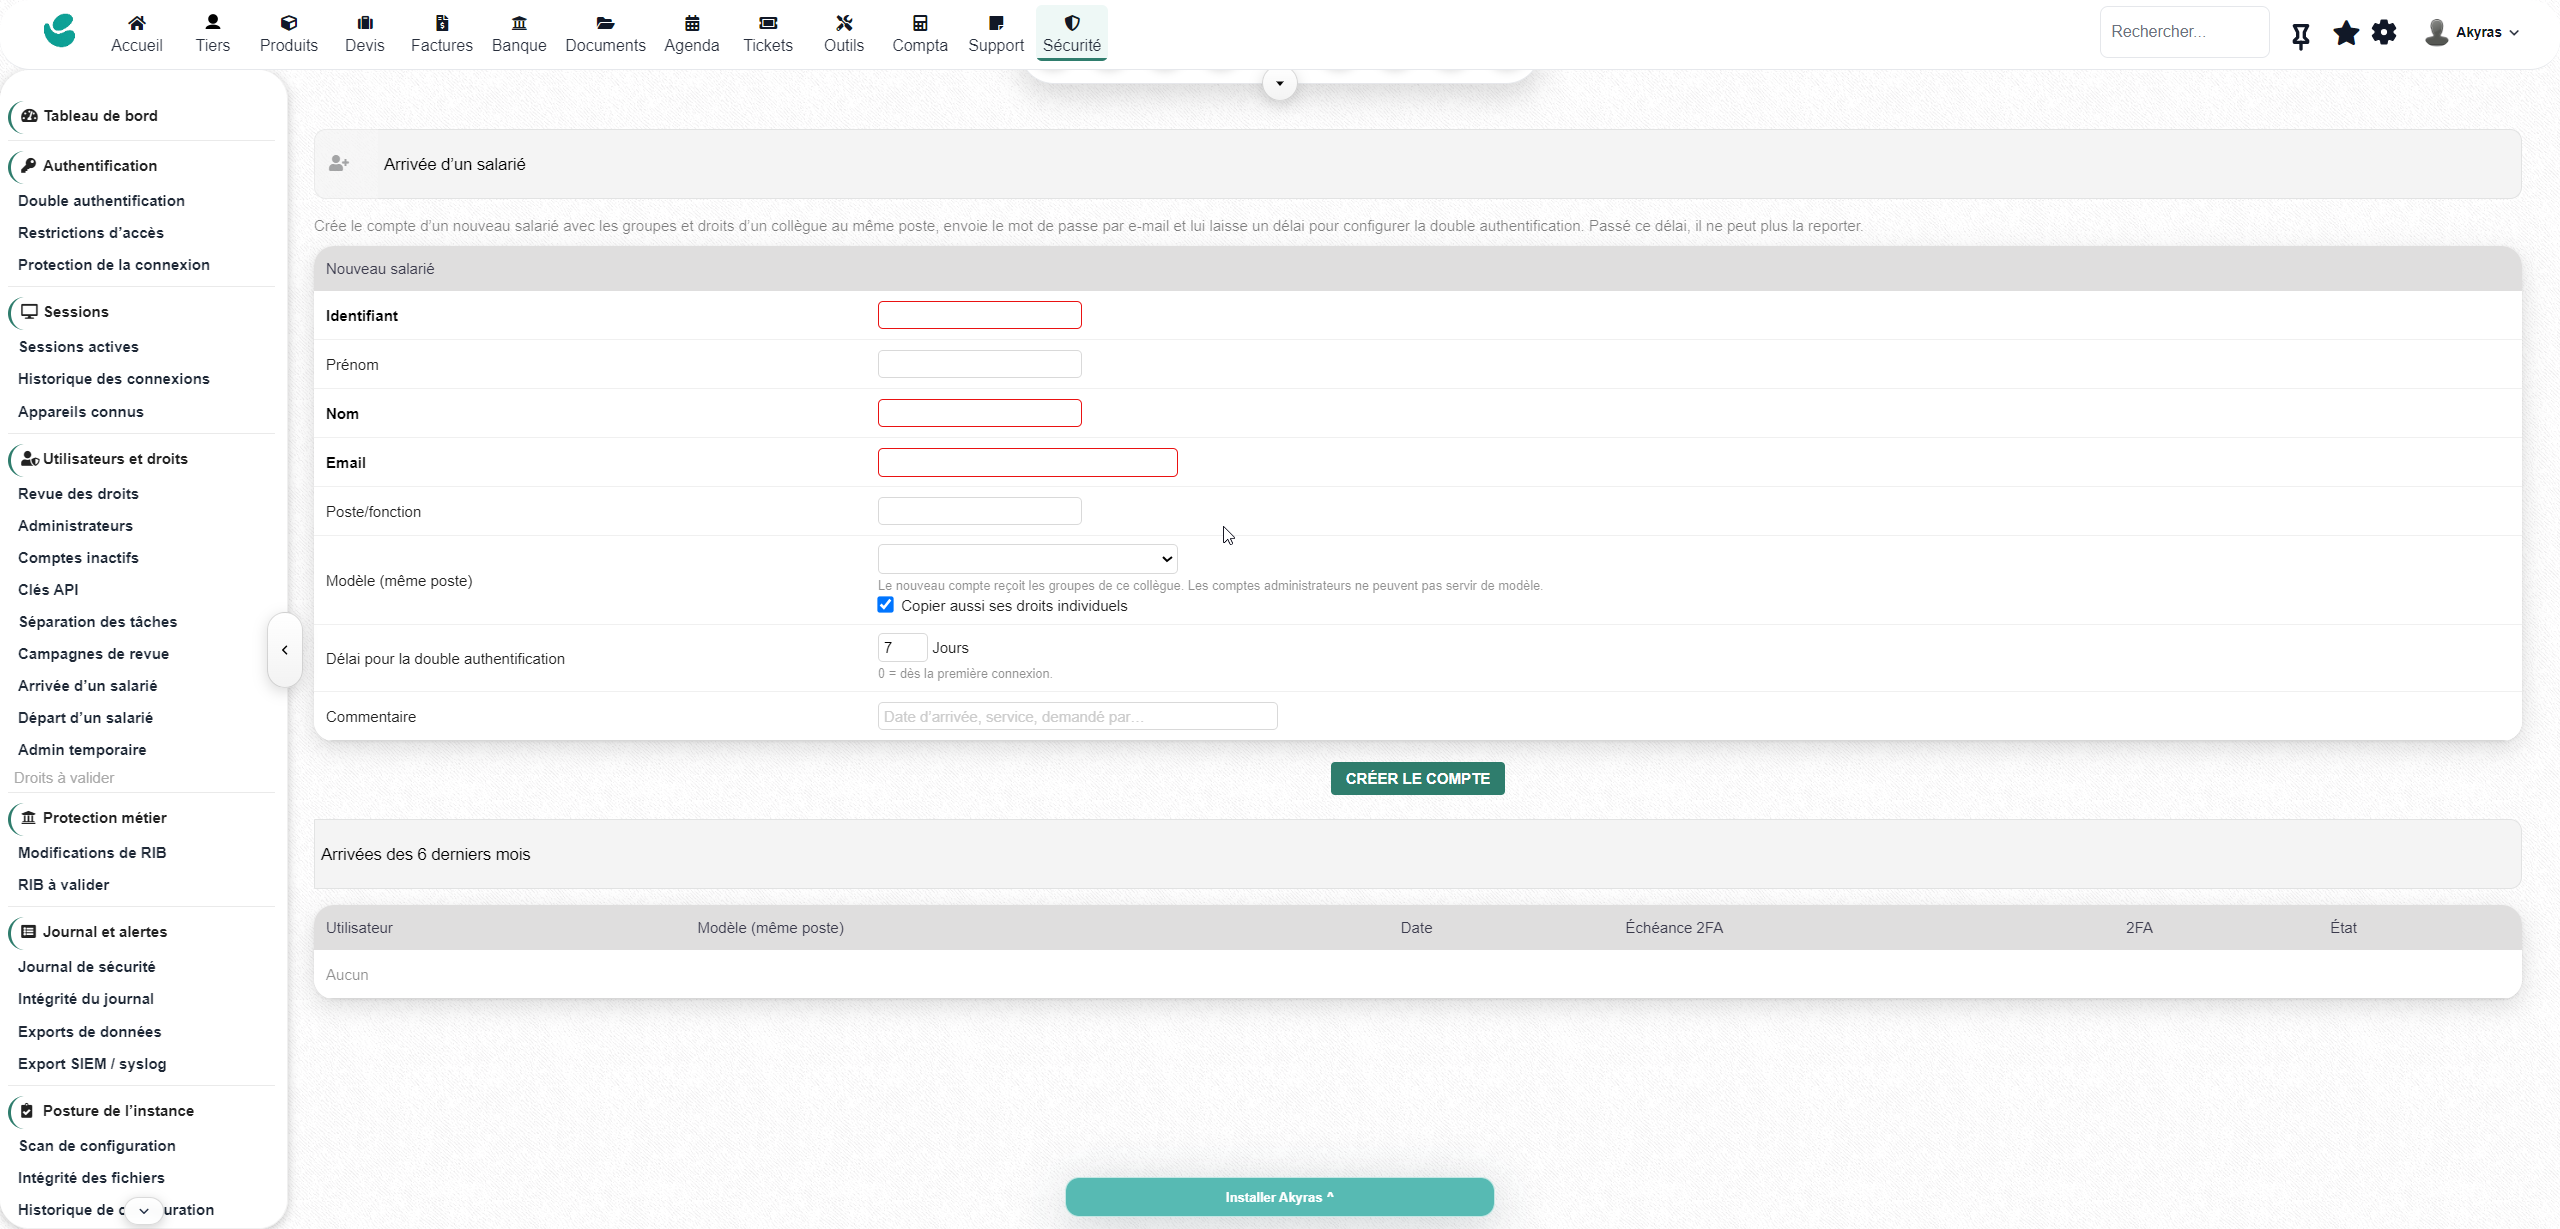
- Eintritt: erstellen Sie ein Konto nach dem Vorbild eines Referenzkollegen und übernehmen Sie dessen Gruppen sowie optional individuelle Berechtigungen. Legen Sie eine Frist für die 2FA-Aktivierung fest, mit Erinnerung und verpflichtender Einrichtung bei Fristablauf, sofern die Methode verfügbar ist.
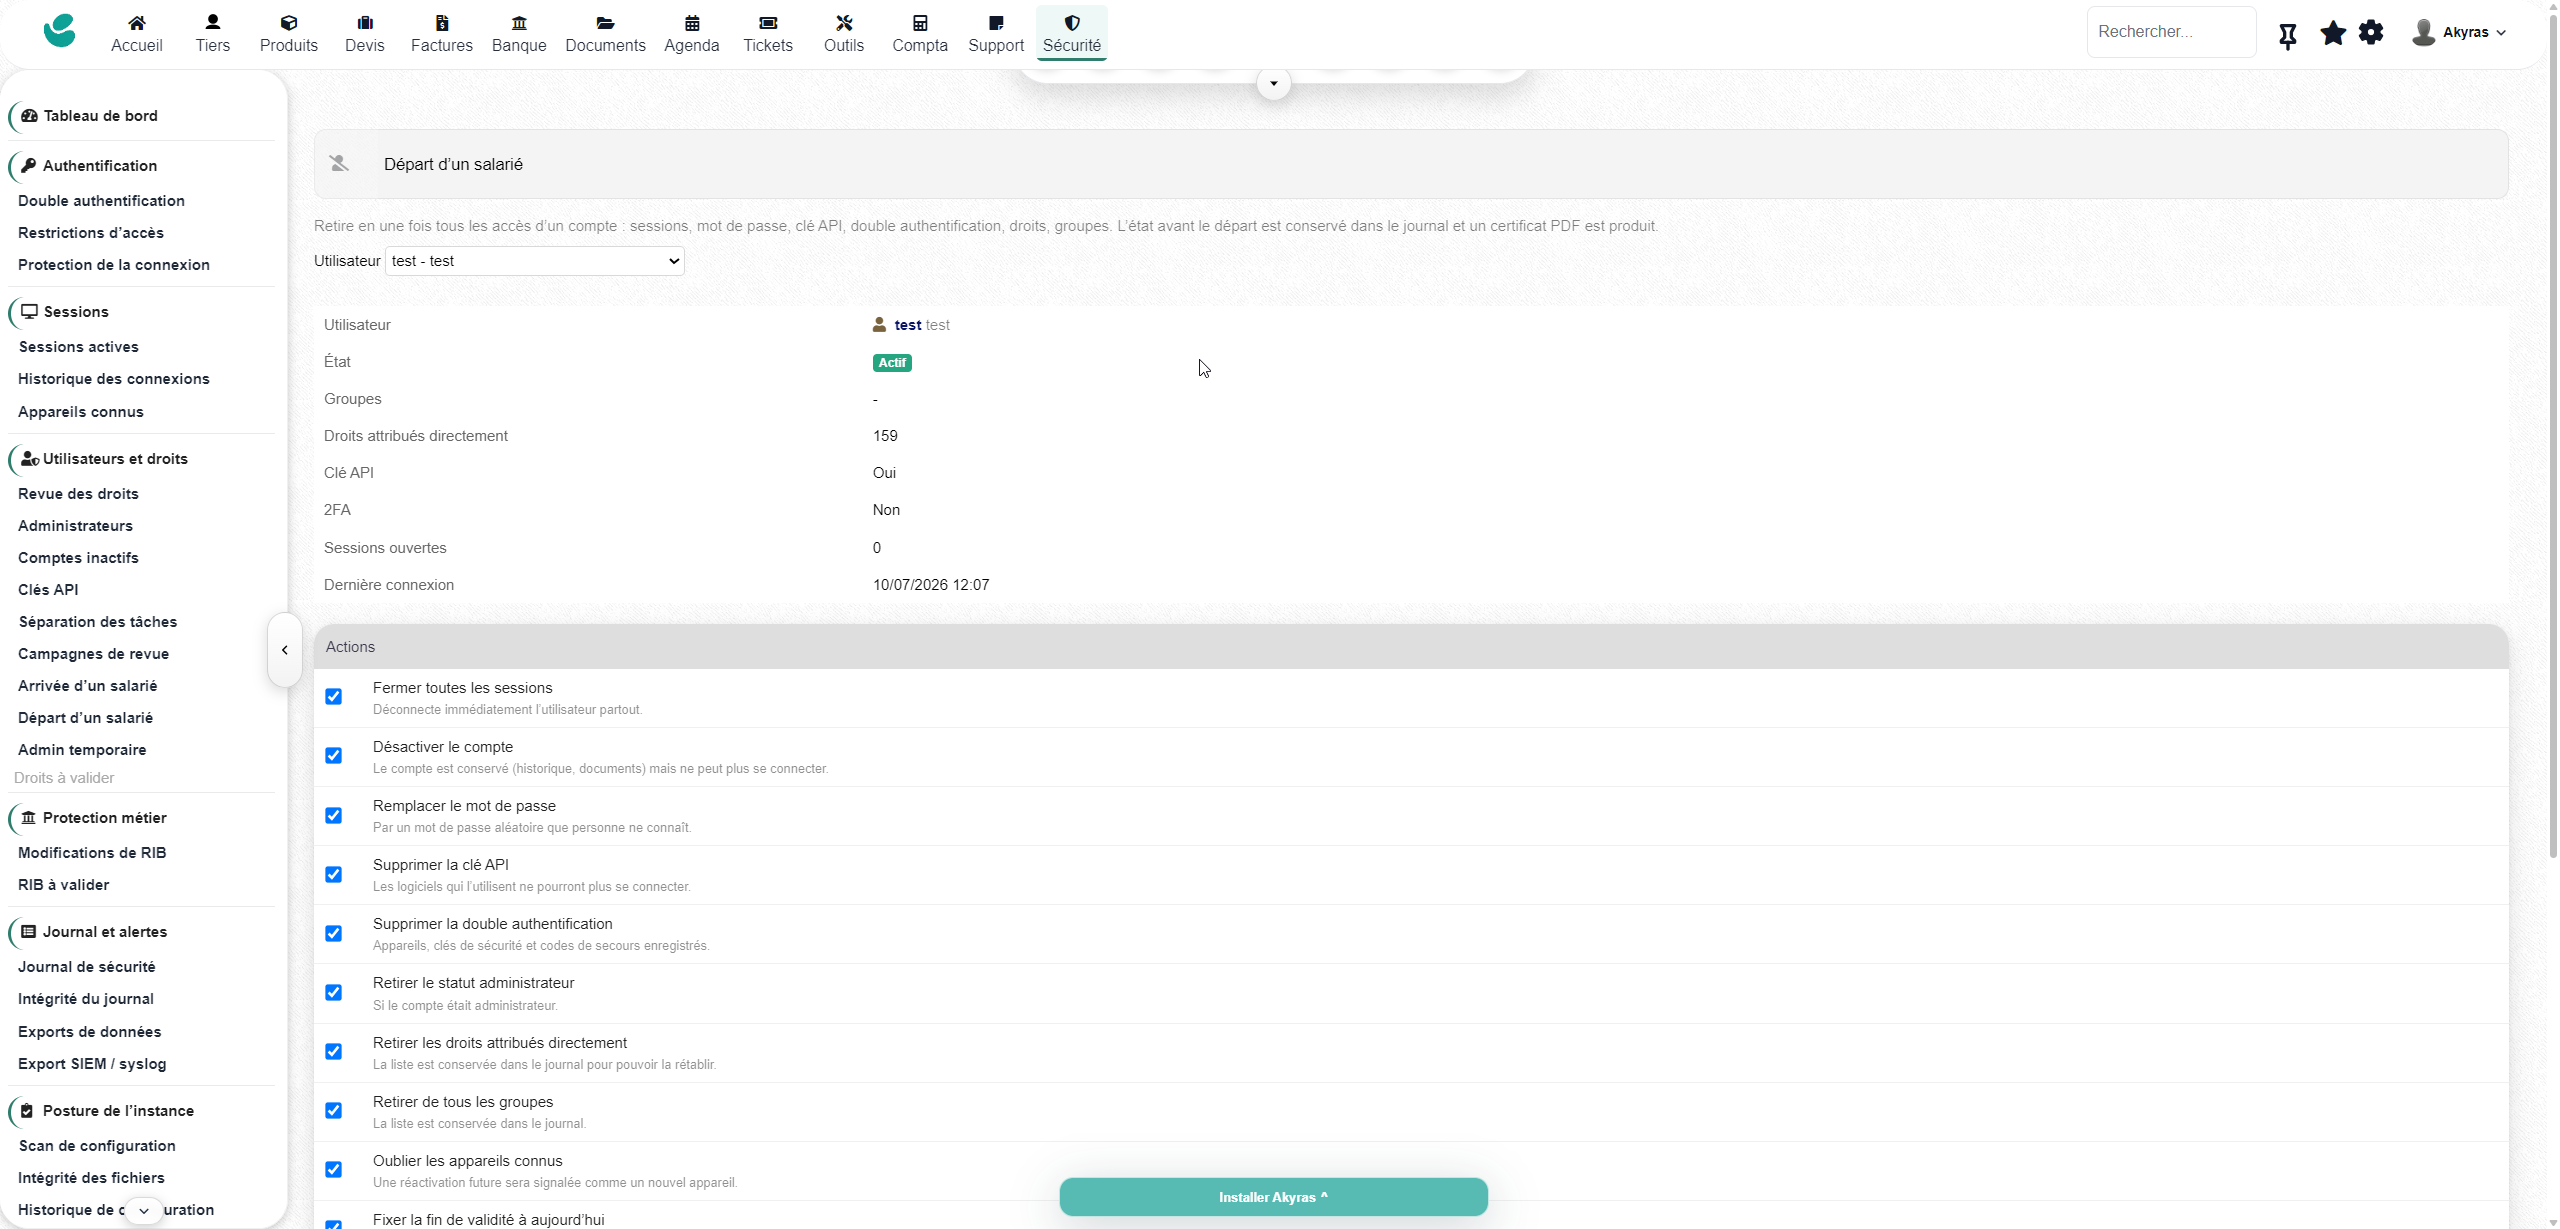
- Austritt: ein zentraler Ablauf bündelt die Kontodeaktivierung, das Beenden von Sitzungen, die Passwortänderung sowie das Entfernen von API-Schlüsseln, 2FA, Berechtigungen, Gruppen und Geräten. Vor dem Vorgang ist eine ausdrückliche Bestätigung erforderlich; eine PDF-Bescheinigung mit Zeitstempel wird gespeichert.
- Überprüfungskampagnen: erstellen Sie eine Momentaufnahme aktiver Konten und prüfen Sie Gruppen, Berechtigungen, 2FA, API-Schlüssel und letzte Anmeldungen. Dokumentieren Sie die Entscheidungen zum Beibehalten, Ändern oder Entziehen und schließen Sie die Prüfung mit einem Fazit und einem PDF-Nachweis ab. Überfällige Kampagnen werden gemeldet.
8. Behalten Sie Ihre API-Schlüssel im Blick
Erfassen Sie Konten mit einem Schlüssel, ohne den Schlüssel selbst anzuzeigen. Prüfen Sie den letzten Aufruf, die IP-Adresse und die Anzahl der Aufrufe. Erkennen Sie ungenutzte Schlüssel und konfigurieren Sie eine maximale Gültigkeitsdauer mit Warnung vor Ablauf.
Legen Sie zulässige IP-Adressen fest und wenden Sie Zugriffsbeschränkungen optional auf die API an. Behandeln Sie diese technischen Zugänge als vollwertige Zugriffe.
9. Erkennen Sie Datenabflüsse und ungewöhnliche Löschvorgänge
Die Suite protokolliert Downloads aus dem Modul Exports sowie die Zeilenanzahl bei unterstützten Formaten. Schwellenwerte melden große Exporte oder viele Exporte beziehungsweise Dokumentdownloads in kurzer Zeit. Auch die Erstellung und der Download von Sicherungen werden erfasst.
Eine Ansicht bündelt die Exporte pro Benutzer. Löschungen abgedeckter Geschäftsobjekte werden protokolliert; bei Überschreitung des gewählten stündlichen Schwellenwerts kann eine Warnung ausgelöst werden. Sie erhalten Anhaltspunkte, um ungewöhnliche Aktivitäten zu untersuchen.
10. Überwachen Sie auch den Zustand Ihrer Instanz
- Konfigurationsscan: Prüfungen von Dolibarr, PHP, conf.php, dem Dokumentenverzeichnis und risikobehafteten Modulen.
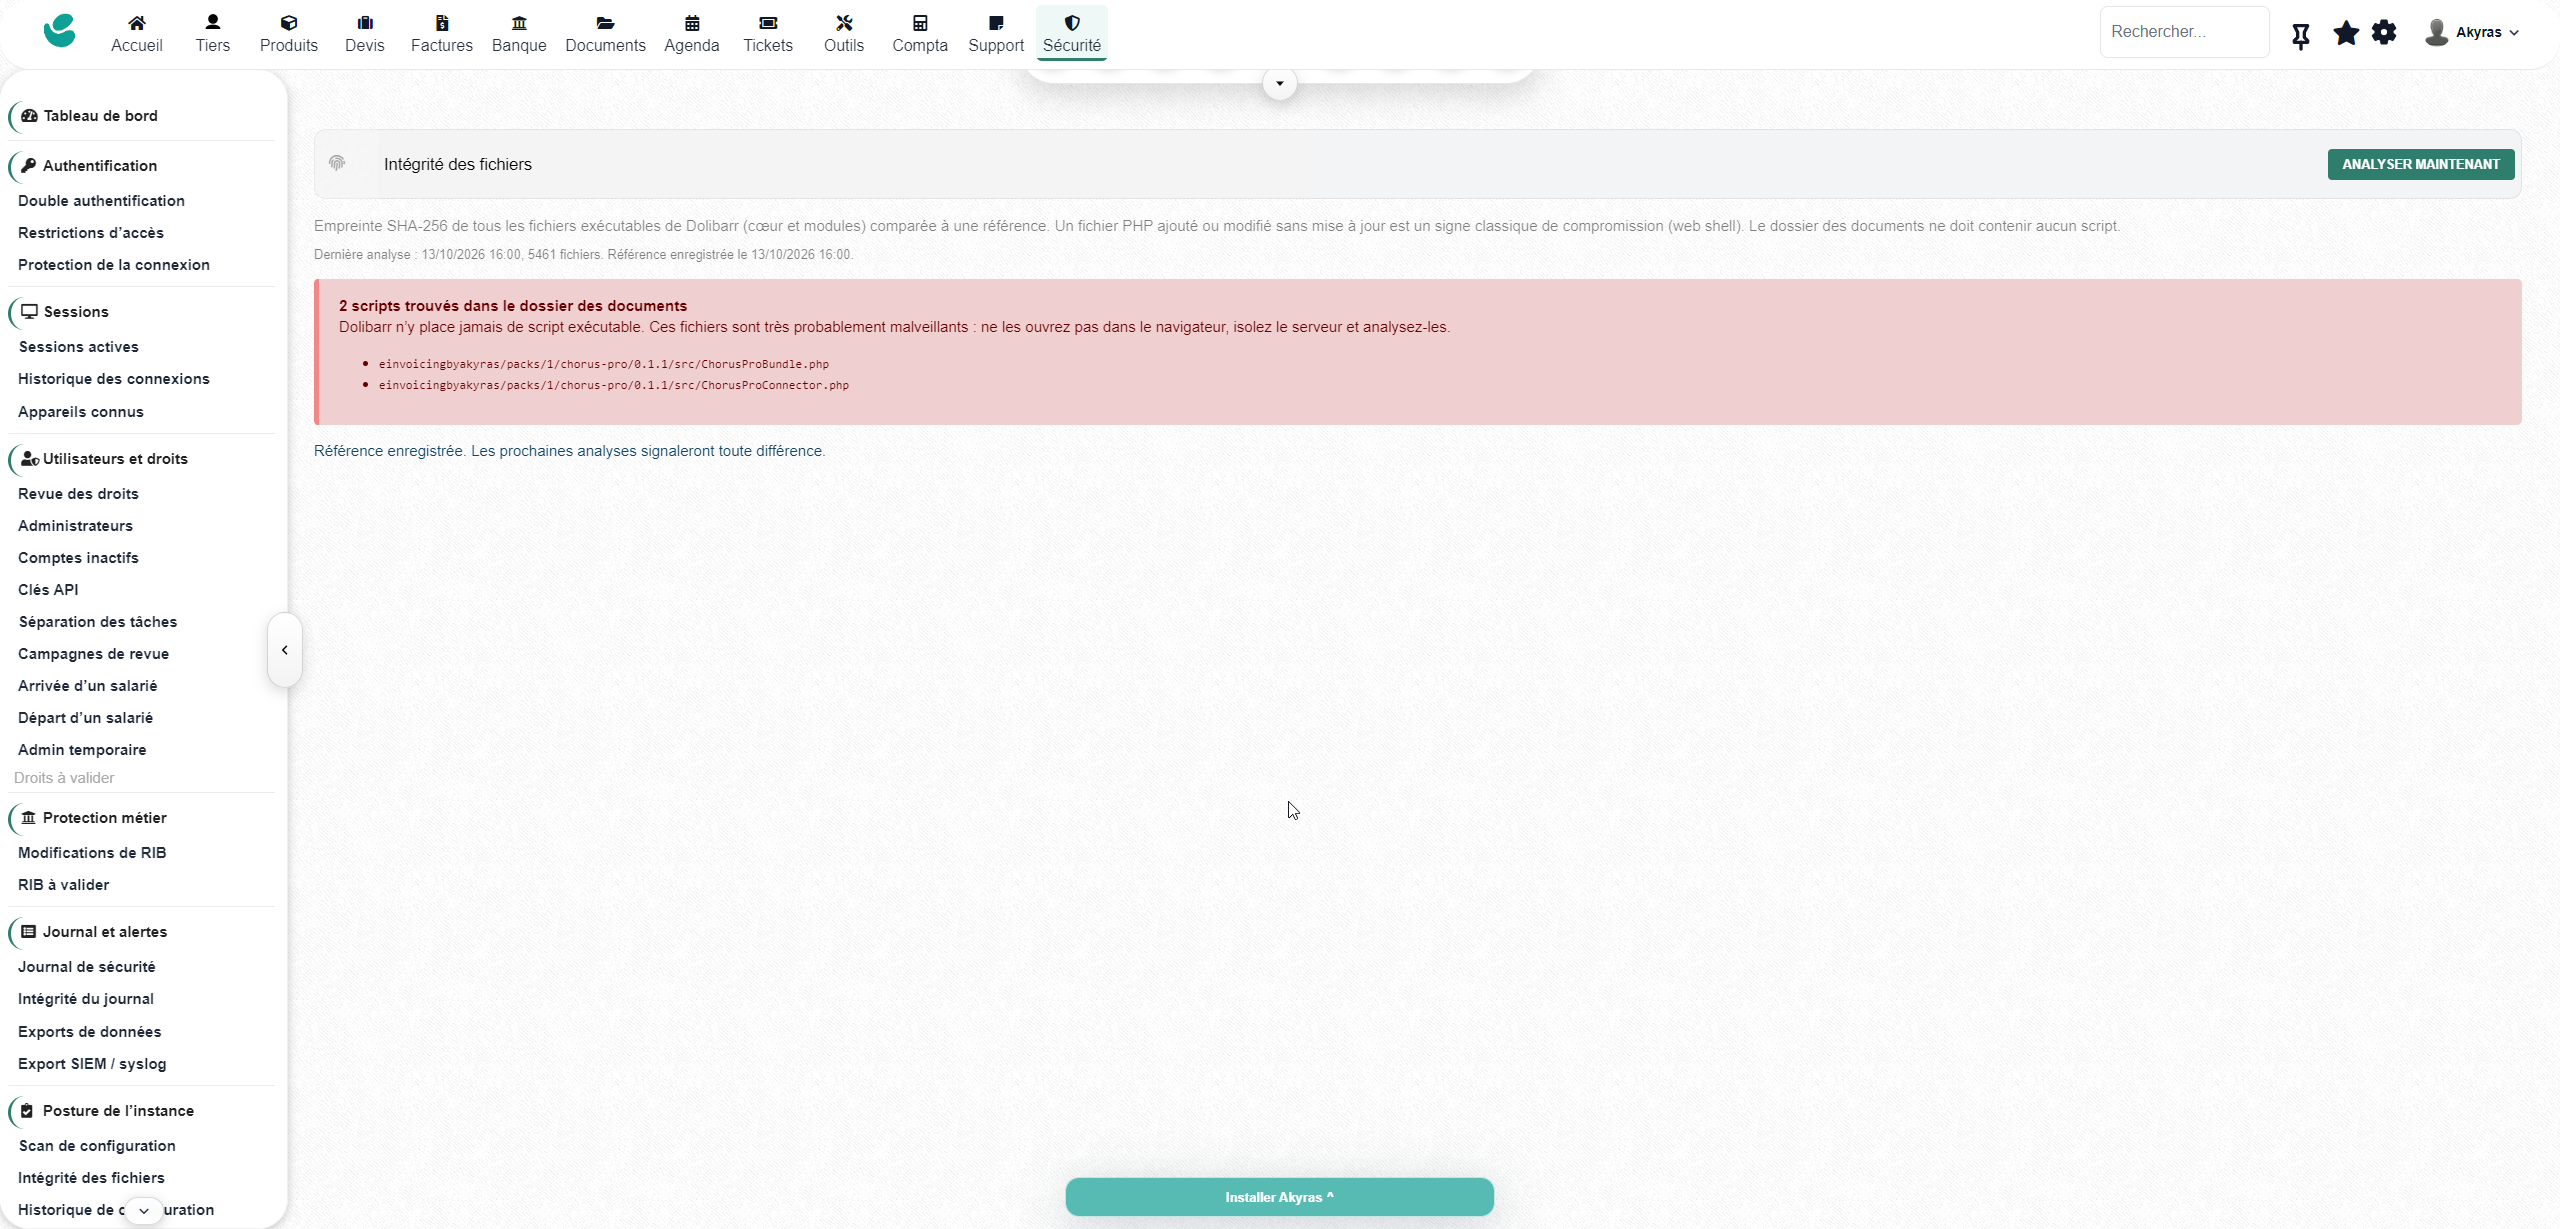
- Dateiintegrität: SHA-256-Referenz, Erkennung hinzugefügter, geänderter oder gelöschter ausführbarer Dateien sowie verdächtiger Skripte im Dokumentenverzeichnis. Nach einem Update kann eine neue Referenz freigegeben werden.
- Einstellungsverlauf: Nachverfolgung von Konfigurationsänderungen mit altem und neuem Wert; geheime Werte werden nicht im Klartext gespeichert.
- Sicherungen: Überwachung von Alter, Größe, Fehlern und ungewöhnlichen Größenabnahmen, mit überwachten Verzeichnissen sowie manuellen Meldungen oder Signalen externer Werkzeuge. Erfassen Sie auch Sicherungen außerhalb des Servers und gemeldete Wiederherstellungstests.
- Versionen: Prüfung veröffentlichter Dolibarr-Versionen, in GitHub-Sicherheitshinweisen aufgeführter Schwachstellen und des Endes der Sicherheitsunterstützung für PHP.
11. Ein überprüfbares Protokoll und Warnmeldungen in Ihren Arbeitsumgebungen
Das Protokoll bündelt Ereignisse zu Anmeldungen, Sitzungen, Konten, Berechtigungen, Bankverbindungen und weiteren abgedeckten Vorgängen mit Filtern und Exporten als CSV oder JSON. Eine Hash-Kette ermöglicht die Integritätsprüfung mit automatischer Kontrolle, Warnung bei einem Bruch der Kette und PDF-Bescheinigung.
Leiten Sie Ereignisse an ein SIEM oder einen Syslog-Serverweiter, per UDP, TCP oder TCP mit TLS im Format RFC 5424 mit JSON oder CEF. Die externe Speicherung kann das lokale Protokoll ergänzen.
Warnmeldungen können per E-Mail, Teams, Slack, Google Chat, Discord oder JSON-Webhookversendet werden. Eine wöchentliche Zusammenfassung bündelt Punktestand, Aktivität, Sperren, sensible Änderungen und zu behebende Probleme.
12. Reagieren Sie auf Vorfälle und dokumentieren Sie Ihre Maßnahmen
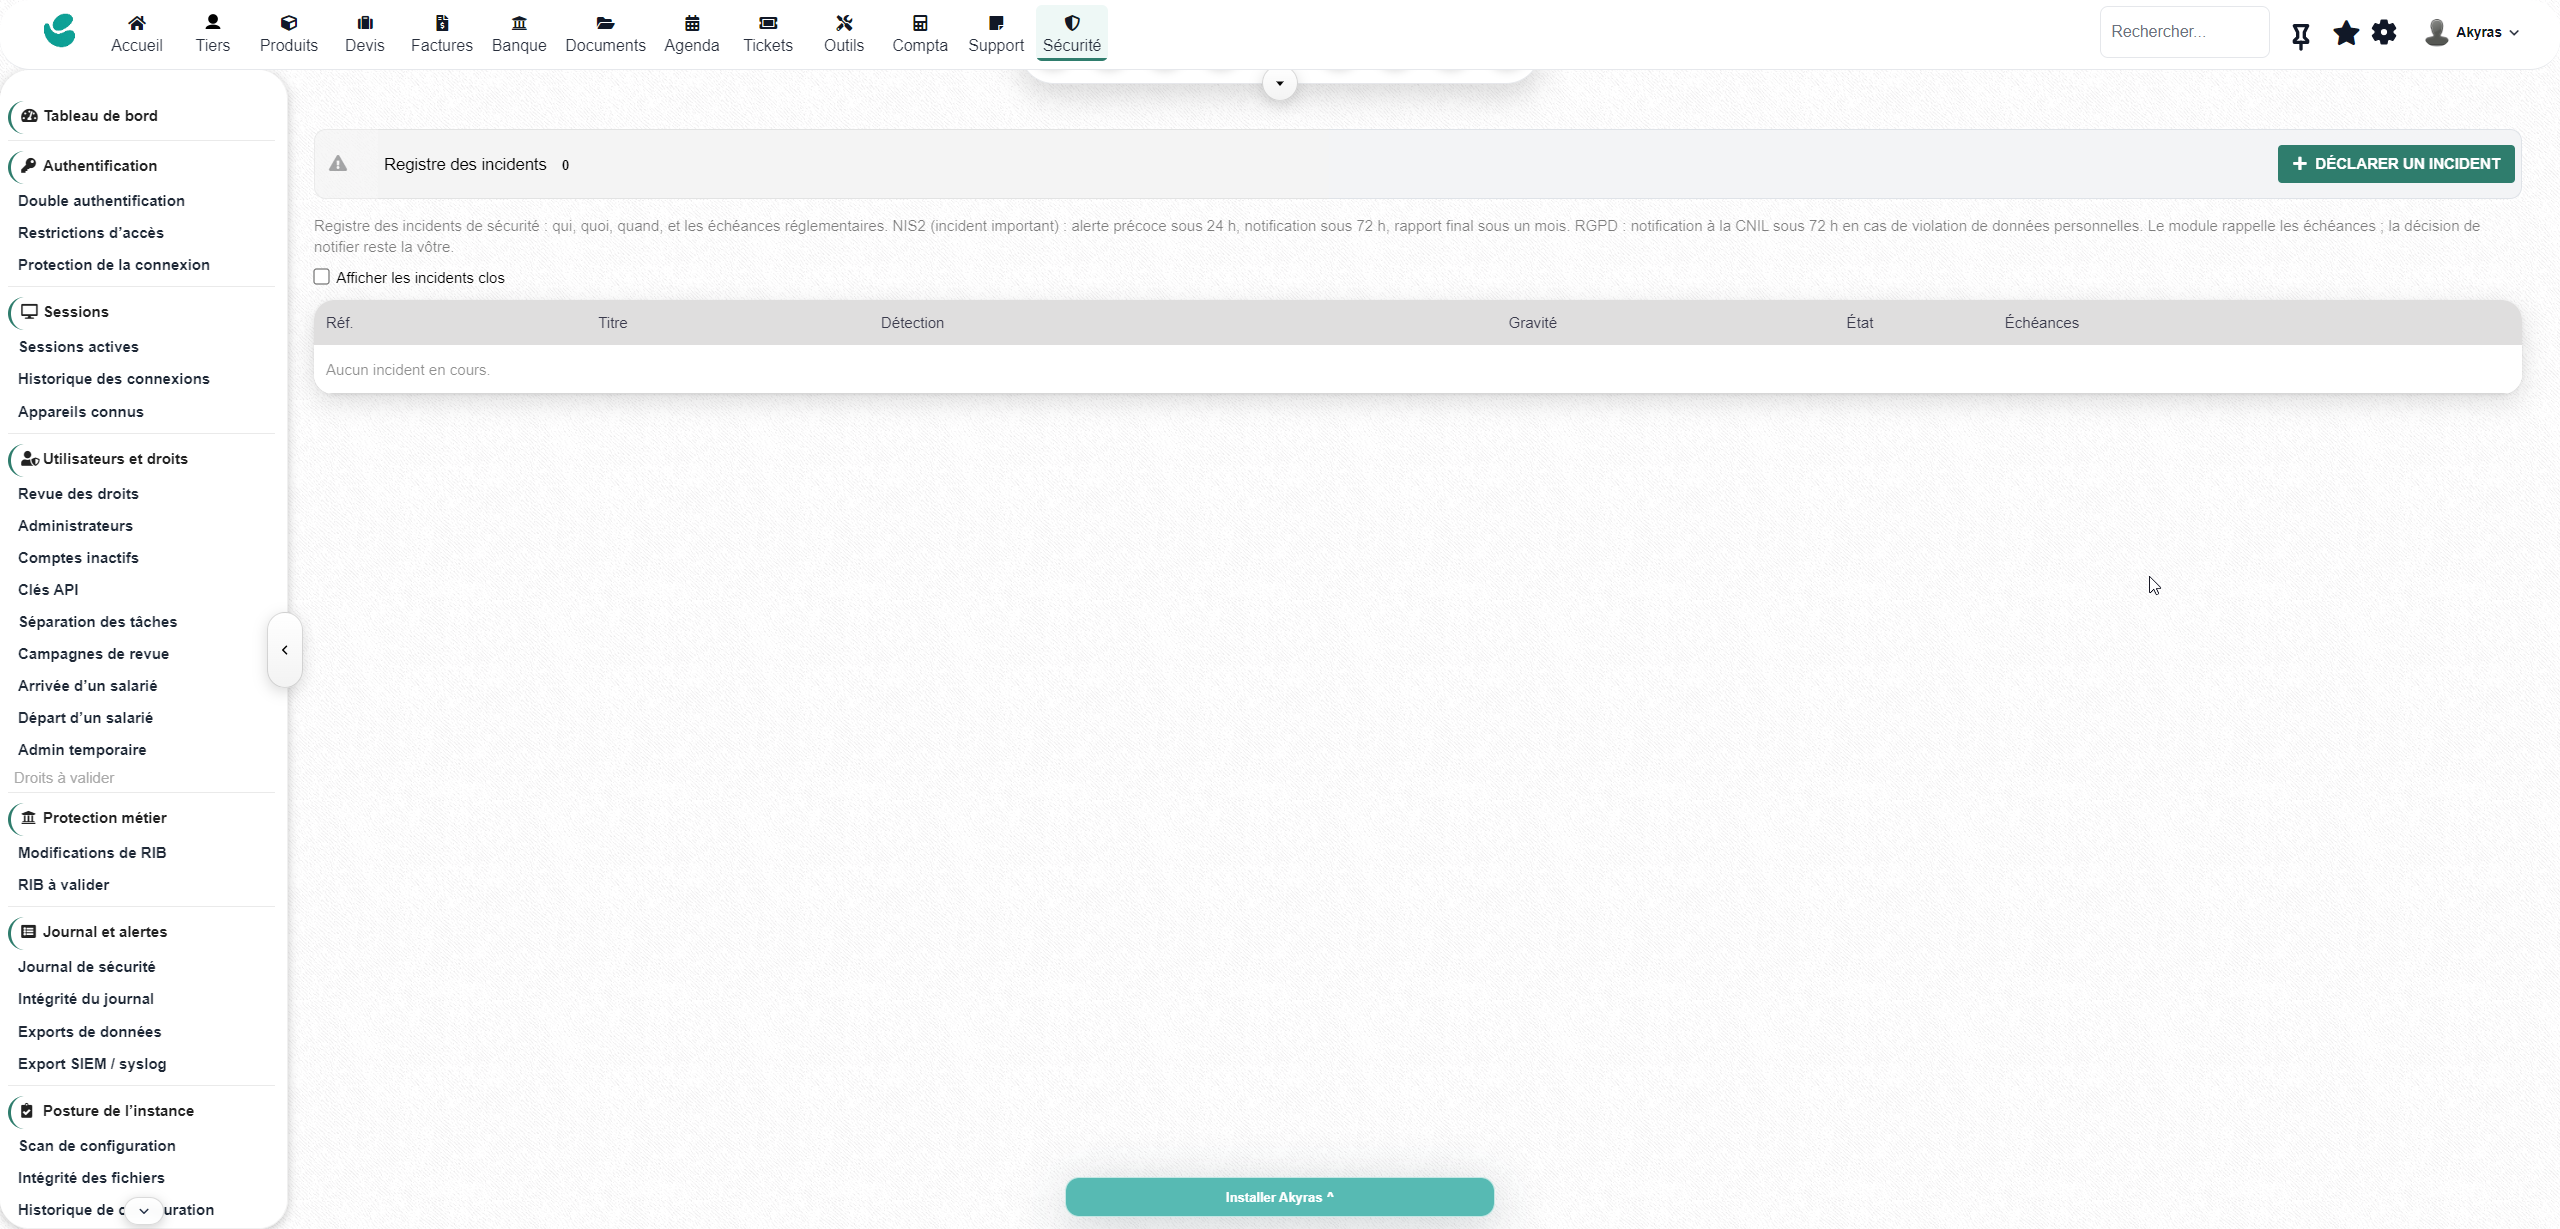
Erstellen Sie einen Vorfall mit Kategorie, Schweregrad, Verantwortlichem, Status und zeitlichem Verlauf der Maßnahmen. Finden Sie Ereignisse im zeitlichen Umfeld des Vorfalls und verfolgen Sie die vorgeschlagenen Fristen für NIS2- und DSGVO-Verfahren.
Der Sperrmodus beendet die Sitzungen von Nicht-Administratoren und verweigert ihnen neue Anmeldungen, bis er aufgehoben wird. Die Aktivierung erfordert eine Bestätigung, speichert den Grund und löst eine Warnung sowie einen Vorfall aus.
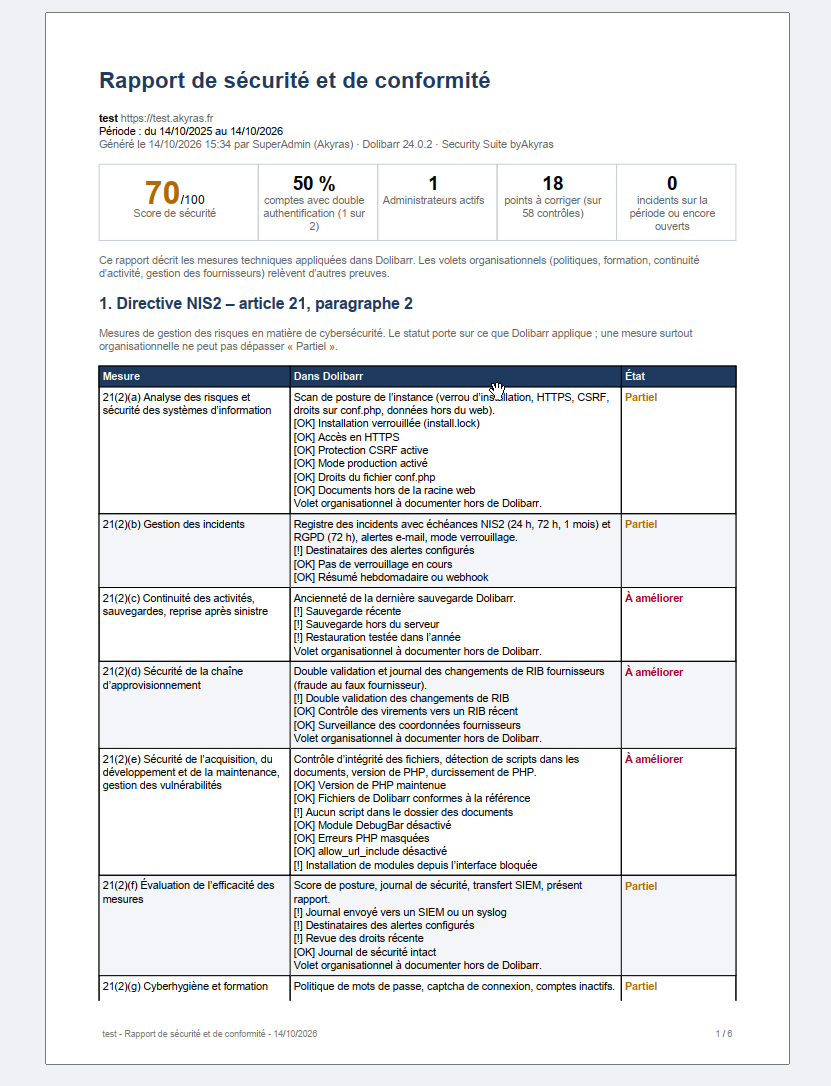
Ein PDF-Bericht bündelt Prüfungen, zu überwachende Konten, Vorfälle und Aktivitäten im gewählten Zeitraum mit Zuordnungen zu NIS2- und DSGVO-Maßnahmen. Berechtigungsprüfungen und Bescheinigungen ergänzen Ihre Nachweise. Die Suite hilft bei der Dokumentation Ihrer technischen Maßnahmen; sie zertifiziert Ihre Organisation nicht und deckt allein nicht deren organisatorische Pflichten ab.
Eine eigenständige Suite. Kontinuität für Kunden von 2FA byAkyras.
Sie müssen das 2FA-Modul nicht separat kaufen. Bei bereits ausgestatteten Installationen übernimmt die Aktivierung 2FA-Daten, Einstellungen und Berechtigungen, erhält registrierte Authentifizierungsmittel und deaktiviert das eigenständige 2FA-Modul. Benutzer müssen sich nicht erneut registrieren.
Vollständige Benutzeroberfläche auf Französisch, Englisch, Deutsch, Spanisch, Italienisch und Niederländisch, mit Unterstützung regionaler Varianten. Für andere Sprachen sind Übersetzungen des 2FA-Teils vorhanden; der Rest der Suite wird auf Englisch angezeigt.
Voraussetzungen und Geltungsbereich
Dolibarr 20 bis 24, mindestens PHP 7.4 (8.2 oder höher empfohlen), MySQL oder MariaDB. HTTPS für Windows Hello und FIDO2/WebAuthn. Geplante Aufgaben und System-Cron für automatische Prüfungen; MaxMind GeoIP für geografische Funktionen. Hinterlegen Sie vertrauenswürdige Proxys, wenn Ihre Installation einen Reverse-Proxy verwendet. Multicompany wurde nicht getestet.
Die Prüfungen über Have I Been Pwned und GitHub erfordern ausgehenden Zugriff und werden übersprungen, wenn die Dienste nicht erreichbar sind; YubiKey OTP verwendet YubiCloud. Die Sicherungsüberwachung erstellt selbst keine Sicherungen. Die Überweisungsprüfung betrifft SEPA-Aufträge in Dolibarr, nicht direkt bei der Bank ausgeführte Zahlungen. REST-Exporte und Bildschirmaufnahmen sind von der Exporterkennung nicht abgedeckt.
Die doppelten Freigaben decken unterstützte Dolibarr- und API-Abläufe ab, keine direkten Datenbankschreibvorgänge. Die doppelte Freigabe von Berechtigungen ist optional; ohne zweiten Administrator wird die Berechtigung erteilt und eine Umgehung protokolliert. Die Hashes des Protokolls bilden keinen unabhängigen Nachweis gegenüber einer Person, die sowohl die Datenbank als auch den Instanzschlüssel kontrolliert. Geografische Prüfungen können durch VPNs oder Mobilfunknetze beeinflusst werden. Optionen, Geltungsbereiche und Notfallverfahren finden Sie in der Dokumentation.
Machen Sie die Sicherheit Ihres Dolibarr zu einer kontinuierlichen, sichtbaren Aufgabe mit konkreten Handlungsmöglichkeiten.